


Numerosi exploit PoC sono apparsi online per una vulnerabilità critica in Jenkins che consente a persone non autorizzate di leggere file arbitrari. Ancor peggio, alcuni esperti di sicurezza riferiscono che gli hacker criminali stanno già sfruttando il problema per attaccare le infrastrutture IT.
SonarSource ha recentemente scoperto due vulnerabilità in Jenkins che, in determinate condizioni, consentono agli aggressori di accedere ai dati su server vulnerabili ed eseguire comandi CLI arbitrari.

Il primo problema, monitorato con il CVE-2024-23897, è considerato critico e consente agli aggressori non autenticati con autorizzazioni generali/di lettura di leggere dati da file arbitrari sul server Jenkins. Gli aggressori possono leggere le prime righe dei file. Il numero di righe dipende dai comandi CLI disponibili.
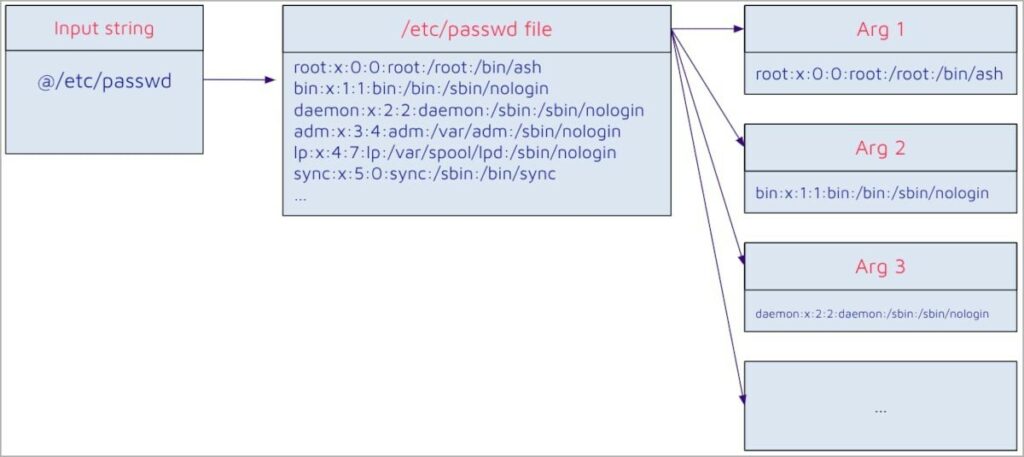
Il bug è legato al comportamento predefinito del parser args4j in Jenkins, che espande automaticamente il contenuto dei file in argomenti di comando se l’argomento inizia con un carattere “@”, consentendo la lettura di file arbitrari.
Secondo i ricercatori, lo sfruttamento della vulnerabilità può portare all’elevazione dei privilegi al livello di amministratore e all’esecuzione remota di codice arbitrario. Tuttavia, ciò richiederà il rispetto di una serie di condizioni che differiscono per ciascuna variante di attacco.
La seconda vulnerabilità, CVE-2024-23898, è una vulnerabilità WebSocket XSS che consente agli aggressori di eseguire comandi CLI arbitrari inducendo un utente a fare clic su un collegamento dannoso. I rischi associati a questo bug dovrebbero essere mitigati dai meccanismi di protezione esistenti nei browser, ma esistono ancora a causa della mancanza di un’adozione diffusa di queste pratiche.
Il 24 gennaio 2024, gli sviluppatori Jenkins hanno rilasciato correzioni per queste vulnerabilità nelle versioni 2.442 e LTS 2.426.3 e hanno anche pubblicato un bollettino in cui descrivevano possibili scenari di attacco e modi per sfruttare i bug.
Dopo che le informazioni sulle vulnerabilità Jenkins sono diventate pubbliche, molti ricercatori hanno riprodotto alcuni degli scenari di attacco descritti dagli sviluppatori e hanno creato exploit PoC funzionanti, ora pubblicati su GitHub .
Gli exploit prendono di mira principalmente il CVE-2024-23897, che consente agli aggressori di eseguire in remoto codice su server Jenkins senza patch. Molti di questi PoC sono già comprovati e accurati, quindi gli aggressori possono sfruttarli con poche o nessuna modifica.
Alcuni specialisti della sicurezza informatica avvertono che i loro honeypot Jenkins hanno già registrato l’attività corrispondente degli aggressori, indicando tentativi di attacco CVE-2024-23897.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].