


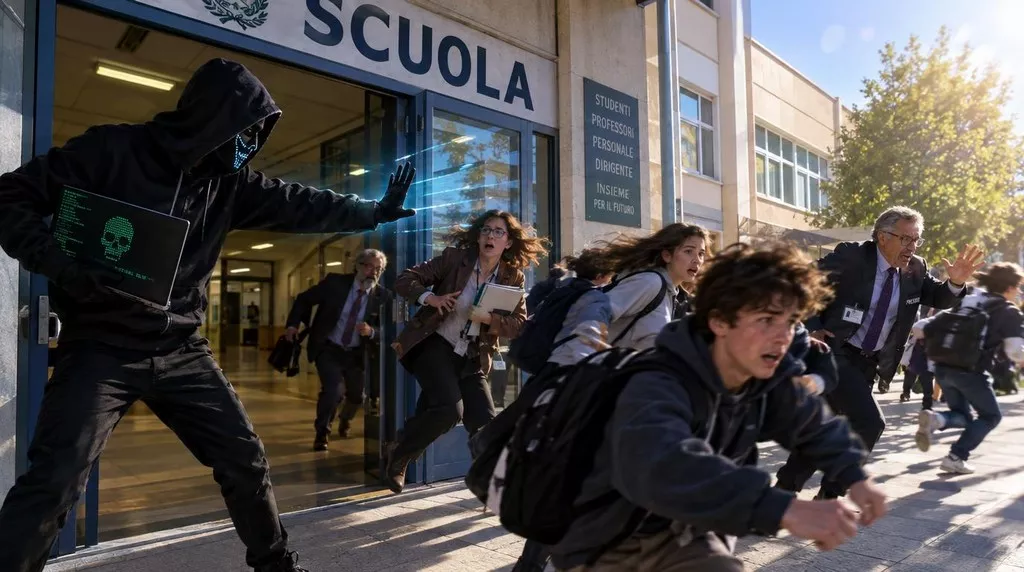
Un attacco informatico ha costretto il distretto scolastico di Jerome, in Idaho, a chiudere otto scuole per due giorni, lasciando a casa circa 4.000 studenti. Gli hacker hanno compromesso telecamere, serrature elettroniche e impianti HVAC, chiedendo un riscatto e minacciando di divulgare dati scolastici.
Oggi i pirati informatici non hanno più bisogno di disattivare i computer delle scuole per interrompere le lezioni. Nello stato americano dell’Idaho, gli aggressori hanno preso il controllo di telecamere di sicurezza, serrature elettroniche e impianti di riscaldamento. L’attacco informatico ha costretto il distretto scolastico di Jerome a chiudere tutte le scuole per due giorni, tenendo a casa circa 4.000 bambini.
L’incidente si è verificato il 17 ottobre, quando i sistemi interni hanno iniziato a emettere avvisi e gli insegnanti hanno segnalato problemi di rete. Come confermato dal sovrintendente distrettuale Brent Johnson, gli hacker hanno penetrato non solo l’infrastruttura informatica, ma anche le apparecchiature connesse a Internet, essenziali per la sicurezza degli edifici scolastici.

L’attacco ha colpito i sistemi di videosorveglianza, le serrature elettroniche, gli impianti di ventilazione, condizionamento e riscaldamento. Queste apparecchiature sono comunemente indicate con l’acronimo HVAC quando si parla di climatizzazione. L’accesso ottenuto dagli aggressori ha rappresentato un rischio per il normale funzionamento delle scuole. Tuttavia, non ci sono segnalazioni di porte bloccate, sbalzi di temperatura pericolosi o danni ai bambini.
L’amministrazione ha annullato le lezioni il 19 e il 20 ottobre in tutte le otto scuole del distretto, comprese cinque scuole elementari. La motivazione addotta è stata l’impossibilità di garantire la sicurezza di studenti e insegnanti a causa di sistemi informatici compromessi. Anche i colloqui genitori-insegnanti sono stati rinviati. Il ritorno alla normale programmazione scolastica è previsto per mercoledì 21 ottobre.
L’attacco informatico è stato accompagnato da richieste di denaro. Gli aggressori hanno affermato di aver avuto accesso ai dati scolastici e hanno chiesto un riscatto, minacciando di divulgare le informazioni. L’amministrazione non ha reso noto l’importo richiesto. Johnson si è inoltre rifiutato di specificare se il distretto stesse valutando la possibilità di pagare. Non è ancora noto quanti dati siano stati effettivamente rubati e quali categorie di informazioni possano essere state compromesse.
Il team tecnico ha lavorato senza sosta per ripristinare la rete e verificare l’impatto della violazione. Secondo una valutazione preliminare della direzione, le misure di sicurezza in atto hanno contribuito a limitare l’accesso dei criminali alle informazioni, pertanto si ritiene che la maggior parte dei dati degli studenti sia rimasta protetta. I dispositivi dei dipendenti vengono sottoposti a ulteriori controlli prima di essere ricollegati alla rete e l’indagine viene condotta congiuntamente con le forze dell’ordine.
Per Jerome, l’incidente attuale non è stato il primo incontro con una violazione dei dati. Nel dicembre 2024, il distretto ha subito un massiccio attacco informatico alla sua piattaforma educativa PowerSchool, che ha confermato l’accesso ai dati di studenti e personale, sia attuali che ex. Il problema riguarda l’intero settore dell’istruzione, dove gli attacchi ransomware hanno in passato causato diffuse interruzioni dei servizi didattici e l’annullamento di esami.
L’attacco attuale è unico per le conseguenze che ha comportato, ovvero la compromissione dell’infrastruttura fisica. In precedenza, i ransomware minacciavano principalmente la perdita di file e la pubblicazione di dati personali; ora, l’accesso alle apparecchiature connesse può paralizzare interi edifici. Il metodo specifico utilizzato per penetrare nella rete di Jerome non è stato ancora rivelato, né è stata resa nota l’identità degli aggressori.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]