


Il gruppo di criminali informatici noto come SiegedSec ha scosso la comunità di sicurezza informatica con un audace attacco alla NATO, riuscendo a infiltrarsi nel portale COI e ottenendo l’accesso a centinaia di documenti riservati. Questa incursione ha suscitato preoccupazione tra i membri dell’alleanza internazionale, mentre i responsabili del furto esultano per il loro nuovo exploit.
SiegedSec è acceduto a documenti destinati solo ai paesi e ai partner dell’alleanza. In un annuncio provocatorio sui canali online, il gruppo ha pubblicato i dettagli della loro operazione, sottolineando la riuscita del furto e ironizzando sulla NATO e i suoi acronimi.
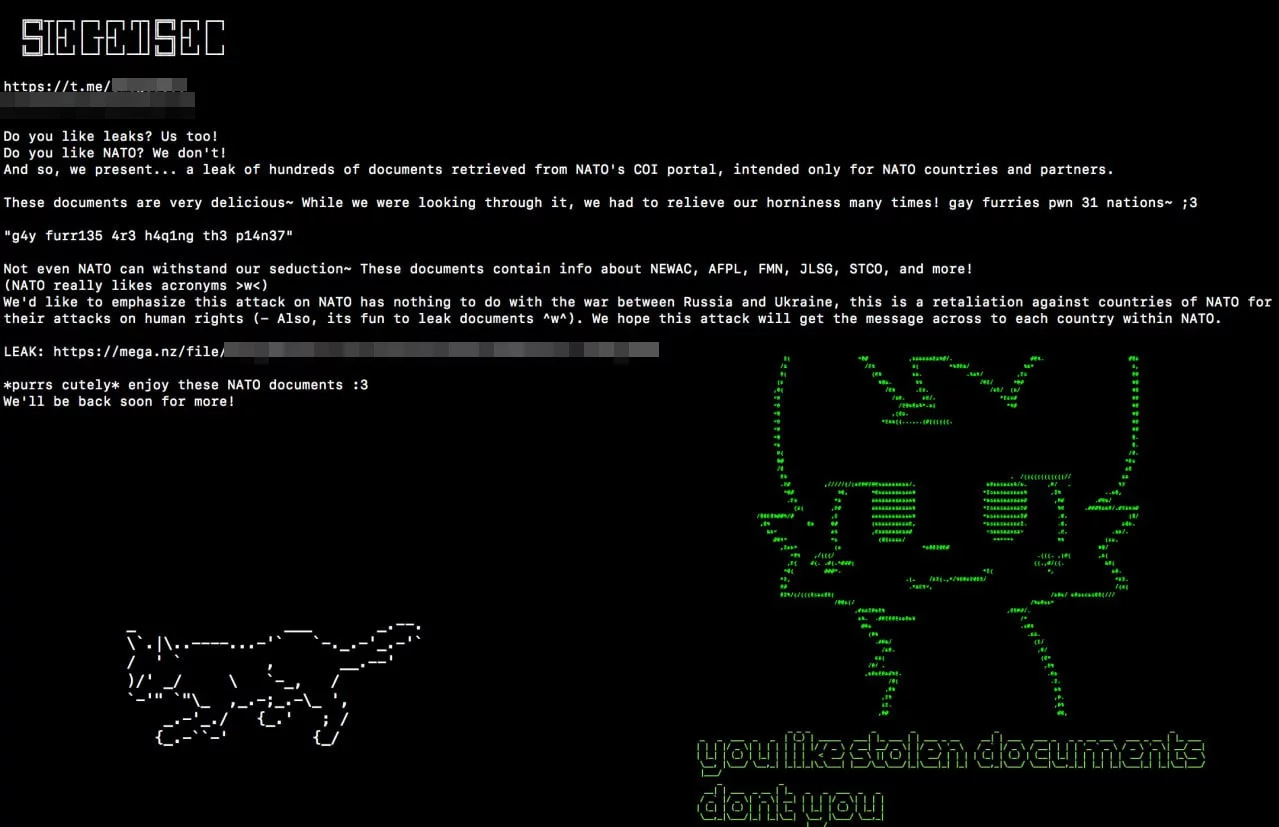

I documenti trapelati riguardano alcune organizzazioni interne della NATO, tra cui NEWAC, AFPL, FMN, JLSG, e STCO. La pubblicazione di queste informazioni riservate mette in evidenza vulnerabilità critiche nella sicurezza dell’alleanza, alimentando preoccupazioni riguardo alla possibilità di ulteriori violazioni.
In un tentativo di giustificare il loro attacco, i membri di SiegedSec hanno espresso una presunta vendetta contro la NATO e i paesi membri.
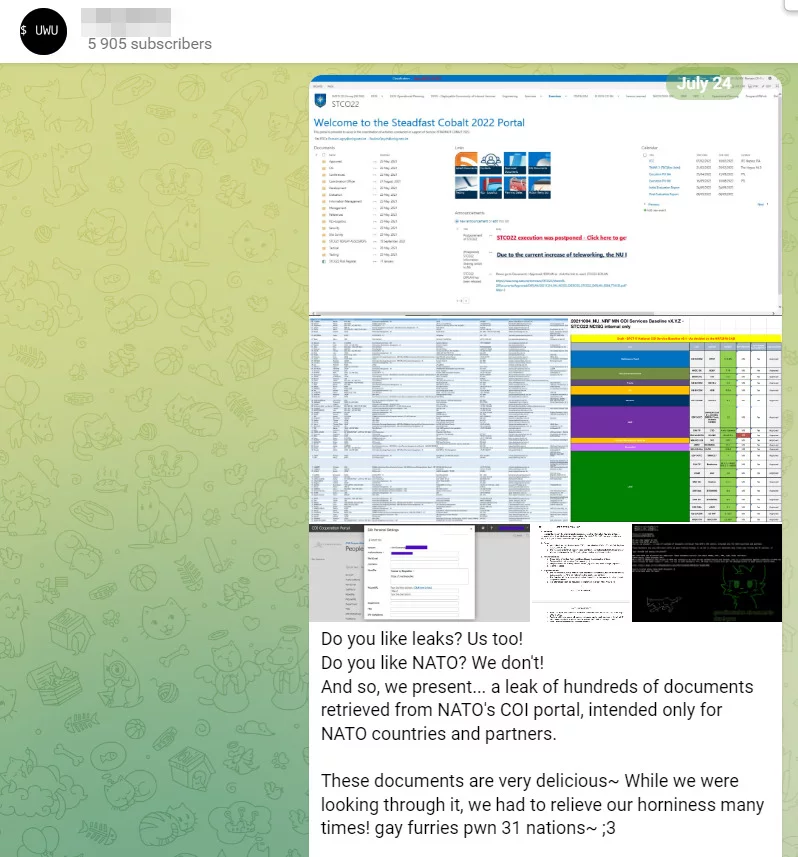
Sebbene hanno scritto apertamente che “questo attacco alla NATO non ha nulla a che fare con la guerra tra Russia e Ucraina”, hanno sottolineato il presunto coinvolgimento dell’alleanza in attacchi ai diritti umani, utilizzando questa motivazione per giustificare le loro azioni.
Tuttavia, gli analisti rimangono scettici riguardo a queste dichiarazioni, suggerendo che l’obiettivo principale del gruppo potrebbe essere semplicemente quello di dimostrare il proprio potere e mettere in imbarazzo la NATO.
Il file messo a disposizione da SiegedSec conta circa 800 files per un totale di circa 850MB.
Di seguito il testo integrale del post pubblicato sul loro canale Telegram.
Ti piacciono le perdite? Anche noi!

Ti piace la NATO? A noi no!

E così, presentiamo... una fuga di centinaia di documenti recuperati dal portale COI della NATO, destinati solo ai paesi e ai partner della NATO.

Questi documenti sono davvero deliziosi~ Mentre li guardavamo, abbiamo dovuto alleviare la nostra eccitazione molte volte! gay furries pwn 31 nazioni~ ;3

"g4y furr135 4r3 h4q1ng th3 p14n37"

Nemmeno la NATO può resistere alla nostra seduzione~ Questi documenti contengono informazioni su NEWAC, AFPL, FMN, JLSG, STCO e altro!

(Alla NATO piacciono molto gli acronimi >w<)

Vorremmo sottolineare che questo attacco alla NATO non ha nulla a che fare con la guerra tra Russia e Ucraina, questa è una rappresaglia contro i paesi della NATO per i loro attacchi ai diritti umani (- Inoltre, è divertente far trapelare documenti ^w^) . Ci auguriamo che questo attacco faccia arrivare il messaggio a tutti i paesi della NATO.

PERDITA: https://mega.nz/file/**********************

*fa le fusa teneramente* goditi questi documenti della NATO :3
Torneremo presto per saperne di più!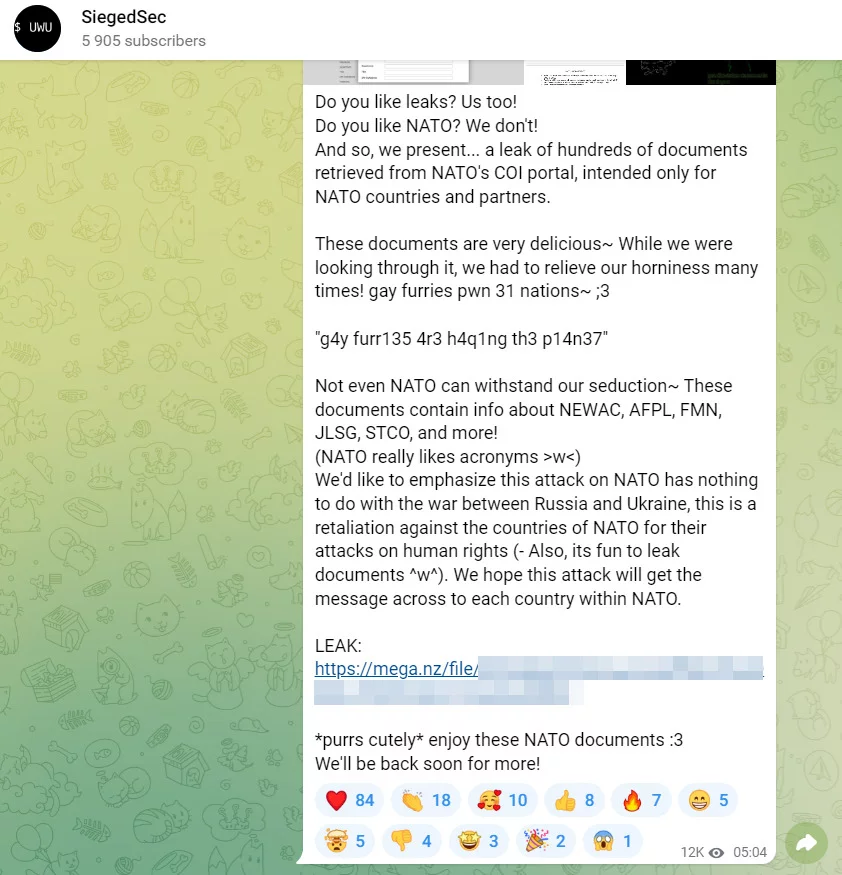
Ancora non si sa come questi documenti siano stati esfiltrati dalle infrastrutture IT della Nato, se sono frutto di un bug di sicurezza, oppure sono stati acquisiti in altro modo. L’attacco di SiegedSec ha scosso l’alleanza internazionale e ha evidenziato la necessità di una maggiore vigilanza contro le minacce informatiche. Il gruppo ha dimostrato abilità nell’infiltrarsi nei sistemi informatici, mettendo a repentaglio la sicurezza e la riservatezza delle informazioni.
Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].