


Una recente scoperta ha rivelato che gli hacker possono sfruttare una falla in Microsoft Teams su Windows per ottenere token di autenticazione crittografati, i quali garantiscono l’accesso a chat, email e file archiviati su SharePoint senza autorizzazione. Brahim El Fikhi ha dettagliato questa vulnerabilità in un post pubblicato il 23 ottobre 2025, evidenziando come i token, conservati all’interno di un database di cookie ispirato a quello di Chromium, siano vulnerabili alla decrittazione tramite l’utilizzo dell’API di Protezione Dati (DPAPI) fornita da Windows.
I token di accesso offrono agli aggressori la possibilità di impersonare gli utenti, inviando ad esempio messaggi o email di Teams a nome delle vittime, al fine di eseguire attacchi di ingegneria sociale o per mantenere la persistenza. Tali metodi eludono i recenti potenziamenti della sicurezza, mettendo a rischio gli ambienti aziendali con possibili spostamenti laterali e conseguente esfiltrazione dei dati.

Il focus di El Fikhi sulle applicazioni desktop di Office, soprattutto Teams, rivela vulnerabilità nei componenti browser incorporati, deputati alla gestione dell’autenticazione tramite login.microsoftonline.com. Un’analisi recente segnala che l’ecosistema Microsoft resta un bersaglio privilegiato, vista la diffusione capillare all’interno delle aziende.
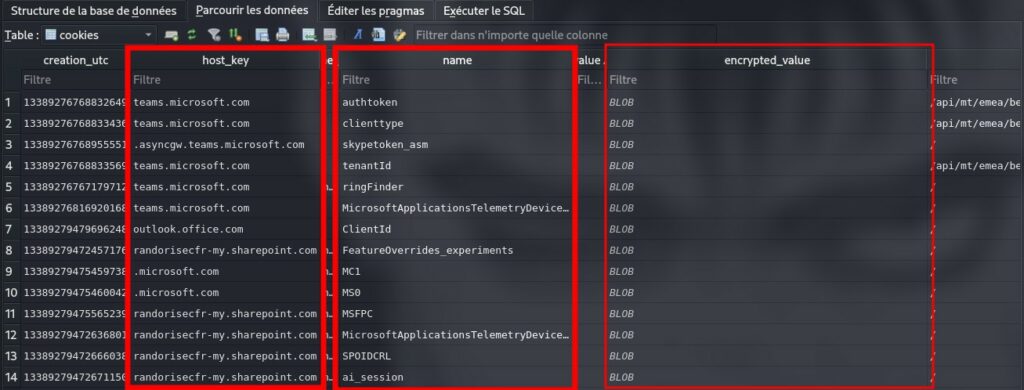
Le prime versioni di Microsoft Teams memorizzavano i cookie di autenticazione in testo normale all’interno del file SQLite in %AppData%LocalMicrosoftTeamsCookies, una falla scoperta da Vectra AI nel 2022 che consentiva semplici letture di file per raccogliere token per l’abuso della Graph API, bypassando l’MFA.
Gli aggiornamenti hanno eliminato questo tipo di archiviazione in testo normale, adottando formati crittografati allineati alla protezione dei cookie di Chromium per impedire il furto su disco. Tuttavia, questo cambiamento introduce nuovi vettori di attacco. I token ora utilizzano la crittografia AES-256-GCM protetta da DPAPI, un’API di Windows che collega le chiavi ai contesti utente o macchina per l’isolamento dei dati.
Per contrastare le minacce, sono previste misure che comprendono il monitoraggio delle interruzioni anomale di ms-teams.exe o di pattern ProcMon inusuali.
Inoltre, è consigliabile utilizzare l’uso di team basati sul web in modo da limitare l’archiviazione locale. La rotazione dei token tramite policy ID Entra e il monitoraggio dei log API per rilevare irregolarità sono ulteriori passaggi cruciali.
Man mano che le minacce a Teams si evolvono, assumono un’importanza fondamentale le regole EDR che si basano su DPAPI.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].