


Gli operatori della piattaforma DeFi Fintoch sembrano aver effettuato un exit scam e rubato criptovalute di proprietà dei loro investitori, per un totale di 31,6 milioni di dollari.
Secondo i resoconti dei media, per molti la scomparsa di Fintoch non è stata una grande sorpresa.

Il fatto è che negli ultimi mesi si sono verificati diversi scandali attorno alla piattaforma aveva già destato attenzione. Ad esempio, gli operatori di Fintoch hanno affermato che il progetto è stato sostenuto dal conglomerato finanziario Morgan Stanley e la società è stata costretta a confutare queste dichiarazioni in un raro comunicato stampa.
Morgan Stanley ha affermato che Fintoch ha utilizzato i marchi senza alcuna autorizzazione e ha sottolineato di non assumersi alcuna responsabilità per le transazioni con questa società.
Inoltre, Fintoch ha riferito di avere una licenza dell’Autorità monetaria di Singapore, che ha rapidamente negato tutto questo in un avviso ufficiale agli investitori, esprimendo dubbi su Fintoch e sulla sua gestione.
Fintoch è stato anche accusato di aver utilizzato le immagini di un attore, Mike Provenzano, che ha spacciato per foto del suo amministratore delegato sul sito ufficiale.
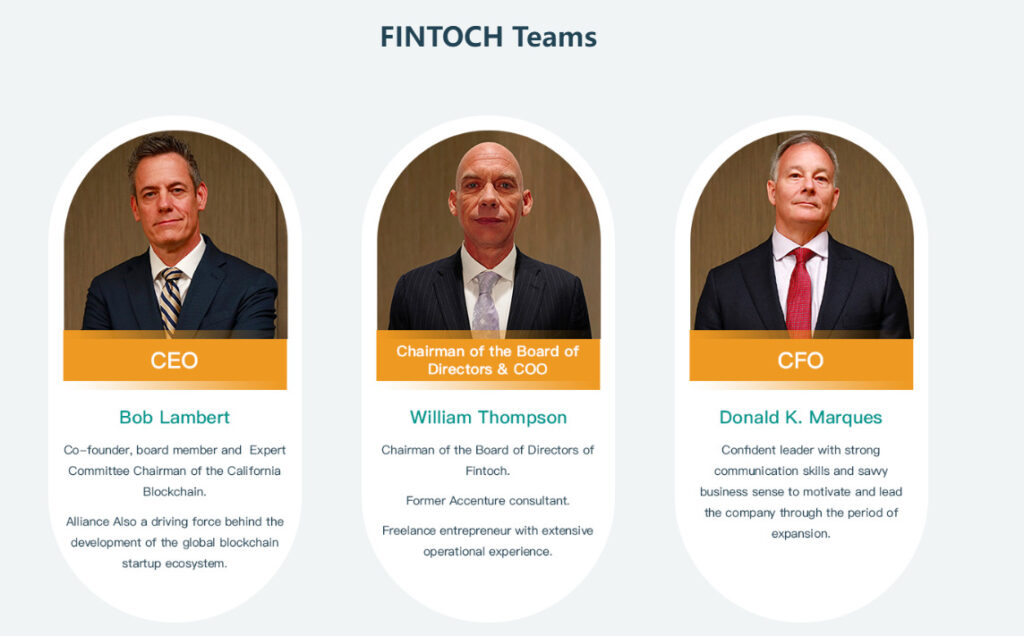
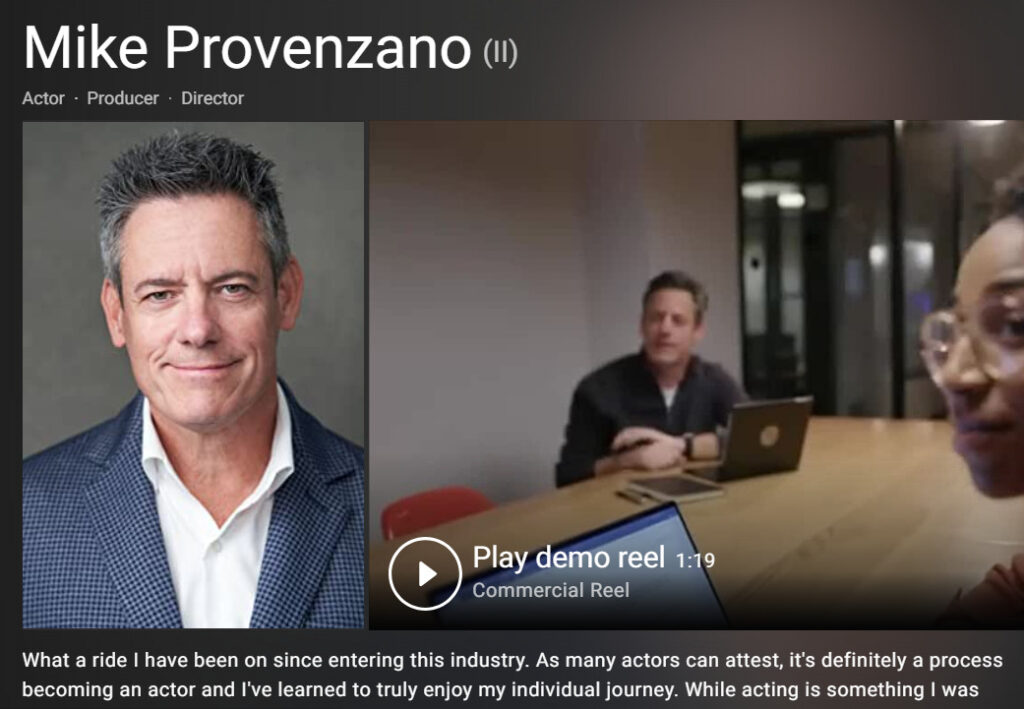
Come ha ora rivelato il ricercatore blockchain ZachXBT, la società si è nascosta con tutti i fondi dei suoi clienti che stanno segnalando in massa di non poter ritirare i soldi.
Ha anche pubblicato dati dettagliati che riportano il movimento dei beni rubati.
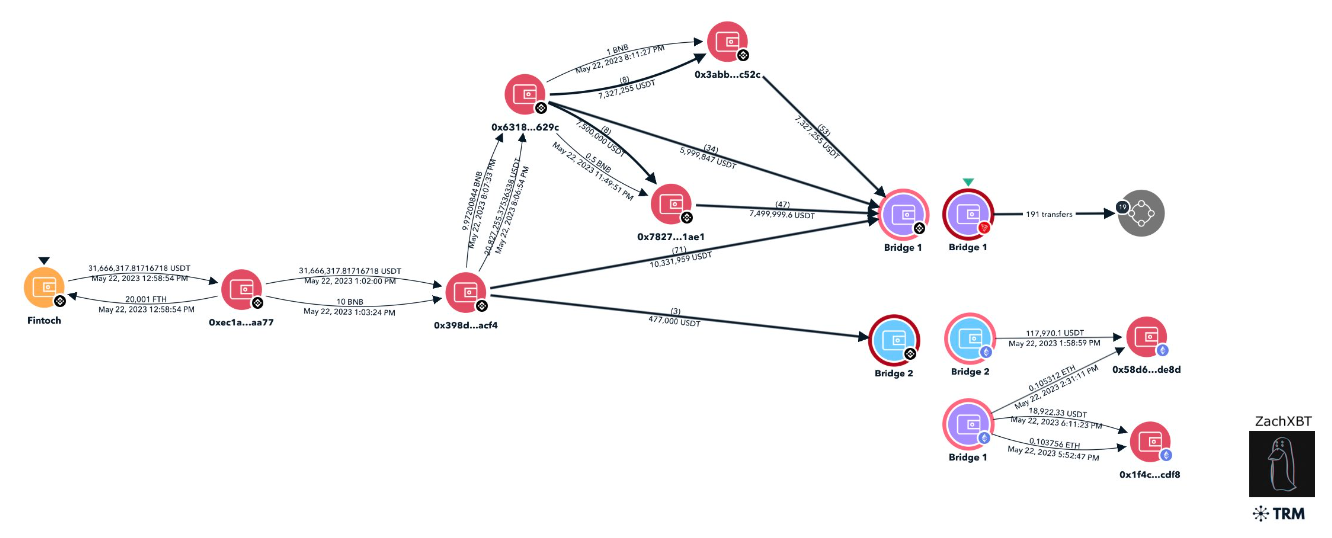
ZachXBT scrive che il progetto Fintoch, che offriva ai suoi investitori un ritorno sull’investimento giornaliero dell’1%, è sempre stato uno schema Ponzi.
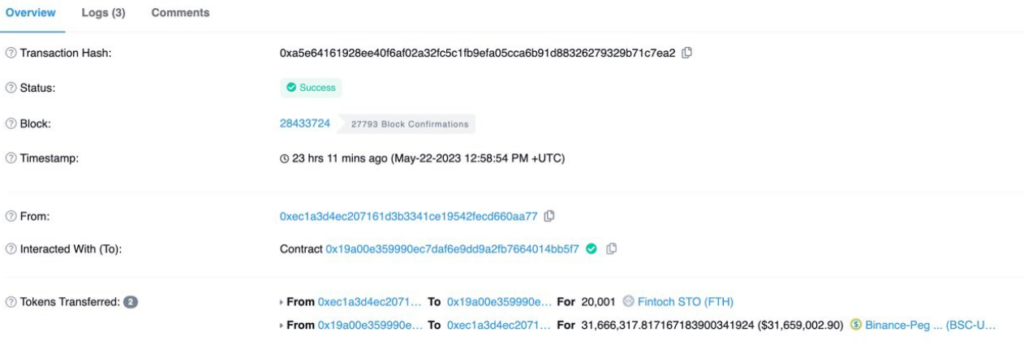
Ora, i fondi degli investitori sono stati ritirati dalla rete BNB Chain a diversi indirizzi sulle blockchain di Tron ed Ethereum, e poi distribuiti a vari depositi su exchange come Binance e Huione.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]