


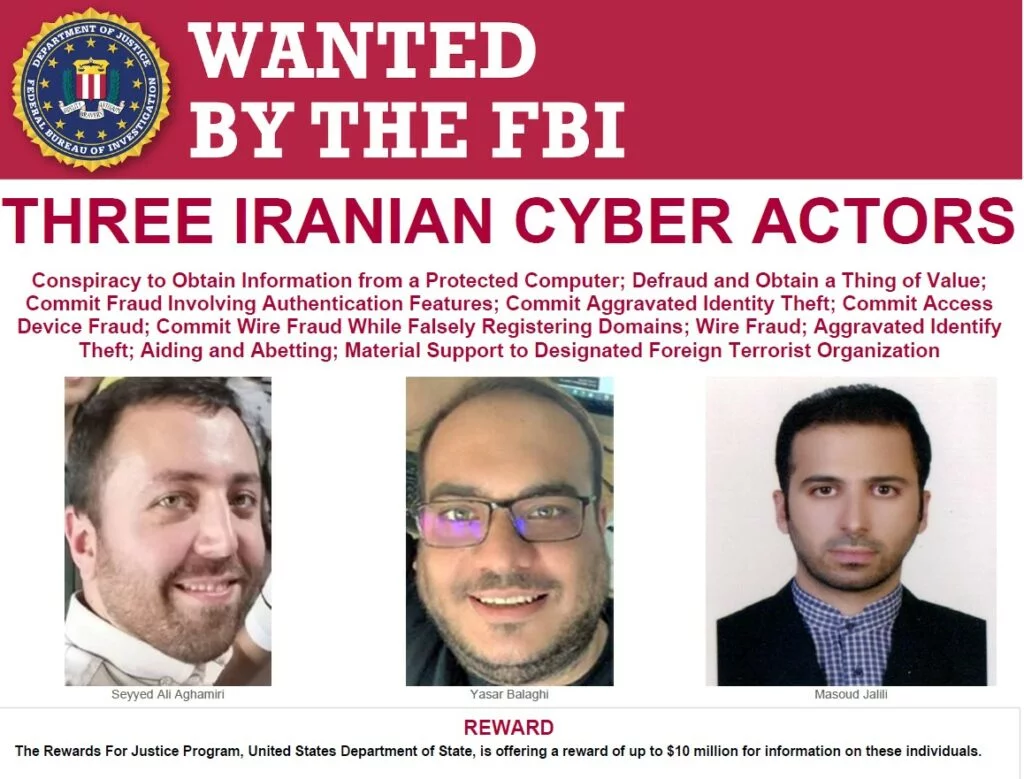
Seyyed Ali Aghamiri , Yasar Balaghi e Masoud Jalili sono ricercati per la loro presunta partecipazione ad attività informatiche dannose associate ad attori di minacce persistenti avanzate (APT) affiliati al Corpo delle Guardie della Rivoluzione Islamica (IRGC) del governo iraniano.
Il programma Rewards For Justice del Dipartimento di Stato degli Stati Uniti offre una ricompensa fino a 10 milioni di dollari per informazioni su questi individui.

La presunta attività informatica dell’IRGC ha preso di mira vari individui associati alle campagne presidenziali degli Stati Uniti del 2024, nonché personale con legami con gli affari iraniani e mediorientali, come attuali o ex alti funzionari governativi, alti funzionari di think tank, giornalisti, attivisti e lobbisti dal 2019 a oggi.
I mandati di arresto federali sono stati emessi per ciascuno degli uomini presso la Corte Distrettuale degli Stati Uniti, Distretto di Columbia, Washington, DC, il 27 settembre 2024, dopo essere stati accusati di molteplici reati informatici.
Questi casi si inseriscono in un contesto sempre più complesso, in cui gli attori statali e i gruppi affiliati sfruttano il cyberspazio come strumento di pressione geopolitica e destabilizzazione. Le campagne attribuite all’IRGC dimostrano come la cyberwarfare sia ormai una componente fondamentale delle strategie di sicurezza nazionale di diversi Paesi.
L’inserimento di figure come Aghamiri, Balaghi e Jalili nella lista dei ricercati internazionali rafforza il messaggio che le attività di cyber spionaggio e di influenza non restano senza conseguenze. Gli Stati Uniti intendono così inviare un segnale chiaro, sottolineando l’importanza della cooperazione globale nel contrasto alle minacce informatiche.
Per governi, istituzioni e organizzazioni private, questi episodi rappresentano un ulteriore monito a rafforzare i propri sistemi di difesa. La consapevolezza dei rischi, unita a investimenti in tecnologia e formazione, diventa cruciale per prevenire intrusioni e salvaguardare la sicurezza delle informazioni in un contesto digitale sempre più ostile.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]