


Nell’ottobre 2021, Jacob Perlman, residente negli Stati Uniti, ha scaricato un’app di portafoglio crittografico “Phantom Wallet” falsa da Google Play, 4 mesi prima che Phantom Technologies rilasciasse il portafoglio Android ufficiale.
L’app Phantom Wallet scaricata si è rivelata una App fake. E quando Pearlman ha collegato il suo vero portafoglio Phantom all’app, ha perso oltre 800.000 dollari, inclusi SAMO, USDC, ORCA e SOL, oltre a 4 NFT aggiuntivi, hanno detto alla corte gli avvocati di Pearlman.

La causa di Pearlman cerca di ritenere Google responsabile per aver violato le proprie garanzie in merito alle pratiche di sicurezza e ai termini di servizio.
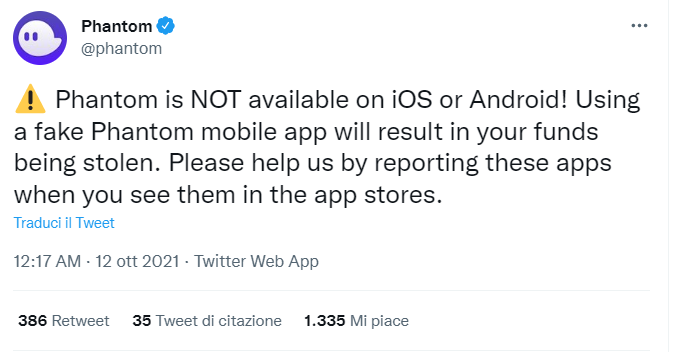
I documenti del tribunale affermano inoltre che l’11 ottobre 2021 Phantom ha avvertito che all’epoca non esisteva un’app Phantom Wallet ufficiale. Quindi la società ha avvertito gli utenti di non scaricare applicazioni false e rubare criptovaluta.
Google afferma che le app su Google Play sono sicure e garantisce anche nei suoi Termini di servizio che i suoi servizi sono monitorati con ragionevole cura.
Secondo la causa, Google “ha violato le proprie garanzie e Termini di servizio offrendo un’app fraudolenta a un utente e non avvertendo Pearlman che potrebbe non essere sicura, né ha bloccato il download dell’app”.
Quando è stato chiesto un commento, Google non ha risposto immediatamente e ha chiesto più tempo per rispondere.
Il giudice ha stabilito che il caso era complesso e richiedeva più tempo. Pertanto, il prossimo incontro è previsto per la prossima settimana.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]