


Nell’ambito del programma Bug Bounty, lo scorso anno Google ha pagato la taglia più alta della storia.
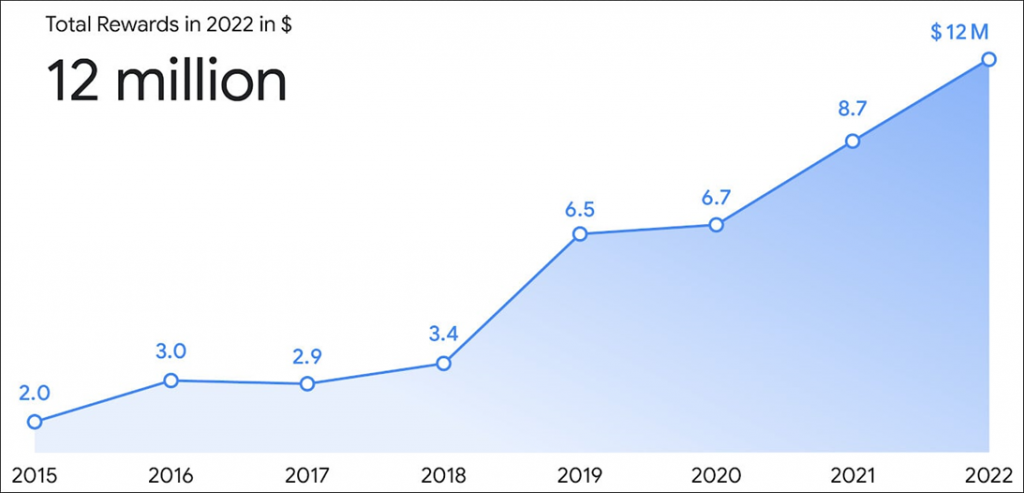
Circa 12 milioni di dollari sono stati dati ai ricercatori di bug, per oltre 2.900 vulnerabilità rilevate nei suoi prodotti.

Il più grande pagamento nel 2022 è stato per un rapporto che descrive in dettaglio una catena di cinque vulnerabilità Android. Tali vulnerabilità sono monitorate con le CVE-2022-20427, CVE-2022-20428, CVE-2022-20454, CVE-2022-20459, CVE-2022-20460.
Il rapporto è stato presentato da un bug hunter con il soprannome di “gzobqq”, per il quale il ricercatore ha ricevuto 605mila dollari.
Nel 2021, lo stesso ricercatore ha scoperto e segnalato un’altra catena di exploit Android critici. Con tale segnalazione ha ricevuto 157.000 dollari, anche la ricompensa più alta all’epoca.
In genere, le vulnerabilità Android inviate tramite Google VRP vengono premiate fino a 10.000 dollari. Tuttavia, per intere catene di exploit, l’azienda può pagare fino a 1 milione di dollari. In totale, le vulnerabilità di Android hanno rappresentato 4,8 milioni di dollari di pagamenti nel 2022.
Sempre l’anno scorso, la società ha pagato circa 4 milioni di dollari per vulnerabilità su Chrome (circa 360 bug) e ChromeOS (circa 110 bug).
Il programma di taglie open source, lanciato da Google nell’agosto 2022, ha aiutato più di 100 cacciatori di bug a guadagnare più di 110.000 dollari in totale.
Oltre ai premi pagati ai ricercatori, Google ha anche assegnato più di 250.000 dollari in sovvenzioni a più di 170 ricercatori. Questi strumenti sono destinati alle persone che monitorano i prodotti e i servizi Google anche se non rilevano alcuna vulnerabilità.
In altre parole, Google sta facendo tutto il possibile per rendere il settore della ricerca delle vulnerabilità il più redditizio dal punto di vista finanziario. Con le sue azioni, l’azienda aumenta il numero potenziale di “hacker white hat” e rende il software utilizzato ovunque molto più sicuro.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]