


Google ora pagherà i ricercatori di sicurezza per trovare e segnalare bug sulle ultime versioni del software open source rilasciato da Google (software open source, Google OSS).
Il Vulnerability Reward Program (VRP) lanciato di recente si concentra sul software Google e sulle impostazioni del repository GitHub, le configurazioni delle applicazioni e le regole di controllo degli accessi. VRP si riferisce al software nei repository GitHub pubblici di Google, nonché ad alcuni repository di altre piattaforme.

Le vulnerabilità nelle dipendenze di terze parti di Google OSS sono incluse nel programma VRP a condizione che le segnalazioni di bug vengano prima inviate ai proprietari di pacchetti vulnerabili, quindi i problemi devono essere risolti prima di informare Google dei risultati.
Secondo Google, i migliori premi verranno assegnati per i difetti nei progetti più vulnerabili: Bazel, Angular, Golang, Protocol buffers e Fuchsia.
L’obiettivo di Google OSS VRP sono i bug di sicurezza che possono avere l’impatto più significativo sulla catena di fornitura del software. Pertanto, l’azienda incoraggia i cacciatori di bug a concentrarsi sulle vulnerabilità che possono portare a:
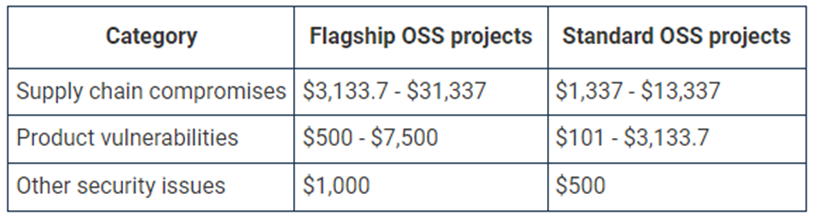
A seconda del livello di gravità delle carenze identificate e dell’importanza del progetto, la ricompensa finale varia da 100 a 31.337 dollari. Oltre al premio, uno specialista può ricevere un riconoscimento pubblico per il suo contributo. Google si offre anche di donare la sua taglia in beneficenza per il doppio dell’importo originale.
Ricordiamo che per 1 anno durante i programmi Bug Bounty, Microsoft ha pagato 13,7 milioni di dollari a 335 specialisti che hanno rilevato bug sui suoi prodotti.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]