


Google ha introdotto un nuovo sistema di denominazione per i gruppi di hacker criminali monitorati, sostituendo identificatori numerici con alias memorabili di due parole. La transizione è iniziata il 24 luglio e avrà un impatto graduale sui dati del Google Threat Intelligence Group. I nuovi nomi saranno composti da due parole inglesi: la prima sarà univoca per ogni gruppo, mentre la seconda indicherà l'origine o la motivazione degli aggressori.
Google introduce un sistema di denominazione unificato per i gruppi di hacker criminali monitorati da specialisti aziendali. Invece di designazioni come APT1 e una serie di identificatori non correlati, gli aggressori riceveranno alias memorabili di due parole. La transizione è iniziata il 24 luglio e avrà un impatto graduale sui dati del Google Threat Intelligence Group, sui report pubblici e sulla Google Threat Intelligence Platform.
I cambiamenti si sono resi necessari dopo la fusione delle capacità analitiche di Mandiant e della divisione Threat Analysis Group. In precedenza, entrambi i team monitoravano gli attacchi informatici in modo indipendente e utilizzavano convenzioni di denominazione diverse. Dopo la creazione del Google Threat Intelligence Group, i sistemi paralleli hanno cominciato a interferire con il confronto delle informazioni.
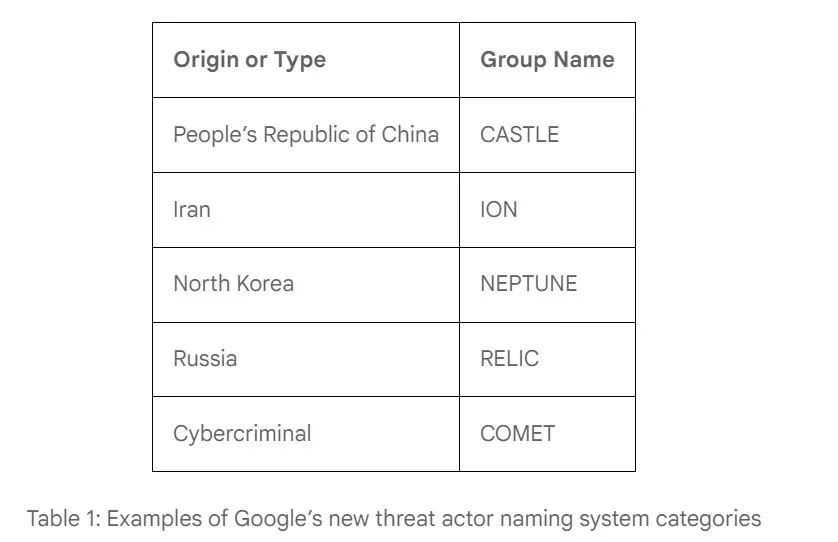

I nuovi nomi saranno composti da due parole inglesi. Il primo diventerà il nome univoco di un gruppo specifico. Google cercherà di mantenere denominazioni riconoscibili già apparse nella ricerca pubblica. Se non esiste un’opzione adatta, la parola verrà scelta a caso e poi controllata dagli analisti per garantire che il nome non contenga associazioni indesiderate o valutazioni distorte.
La seconda parola rivelerà immediatamente l’origine, la motivazione o il tipo di attività degli aggressori. Grazie a ciò, lo specialista non dovrà ricordare a quale paese o categoria appartiene ciascun identificatore numerico. Il nome stesso conterrà alcune delle informazioni necessarie per la valutazione iniziale della minaccia.
I gruppi associati alla Cina riceveranno una seconda parola CASTELLO. Per le operazioni iraniane proposte, è stato selezionato ION, nordcoreano – NEPTUNE, russo – RELIC. I criminali informatici motivati finanziariamente, indipendentemente dal paese, saranno designati come COMET.
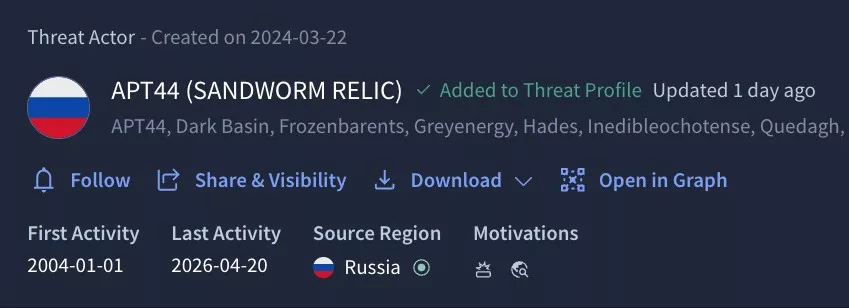
Ad esempio, due gruppi diversi che Google associa alla Russia riceveranno le prime parole diverse, ma la stessa desinenza RELIC. Ciò consentirà di determinare immediatamente la presunta provenienza degli aggressori, senza aprire una guida separata e senza controllare la tabella degli alias.
Sistemi simili sono già utilizzati da altre aziende, ma non esiste ancora un unico libro di riferimento del settore. La stessa attività può essere chiamata in modo diverso da Google, Microsoft, CrowdStrike, Palo Alto Networks e altri fornitori. Inoltre, diversi ricercatori possono combinare più operazioni in un gruppo o, al contrario, dividerle in cluster separati.
La ragione non sta solo nella scelta dei termini. Ogni azienda ha le proprie origini di telemetria, clienti e set di dati disponibili. Alcuni esperti vedono file e infrastrutture di rete dannosi, altri hanno i risultati delle indagini all’interno delle organizzazioni attaccate. Pertanto, i nomi definiti da due aziende di sicurezza non descrivono sempre esattamente la stessa composizione di partecipanti e operazioni.
Google sottolinea che il nuovo sistema dovrebbe facilitare il lavoro con questo set di dati, ma non eliminerà le differenze tra le classificazioni delle diverse aziende. Nella piattaforma Google Threat Intelligence, manterranno gli stessi nomi, alias di altri fornitori e la corrispondenza con il database MITRE ATT&CK. Gli utenti potranno cercare un raggruppamento sia in base alla nuova che alla vecchia designazione.
In primo luogo, la società rinominerà diverse decine dei gruppi più attivi. Le restanti designazioni verranno aggiornate gradualmente man mano che le informazioni accumulate verranno verificate. Questo approccio eviterà la sostituzione simultanea di centinaia di identificatori familiari e darà agli specialisti il tempo di adattare i rapporti interni, le regole di rilevamento e i sistemi di gestione degli incidenti.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]