


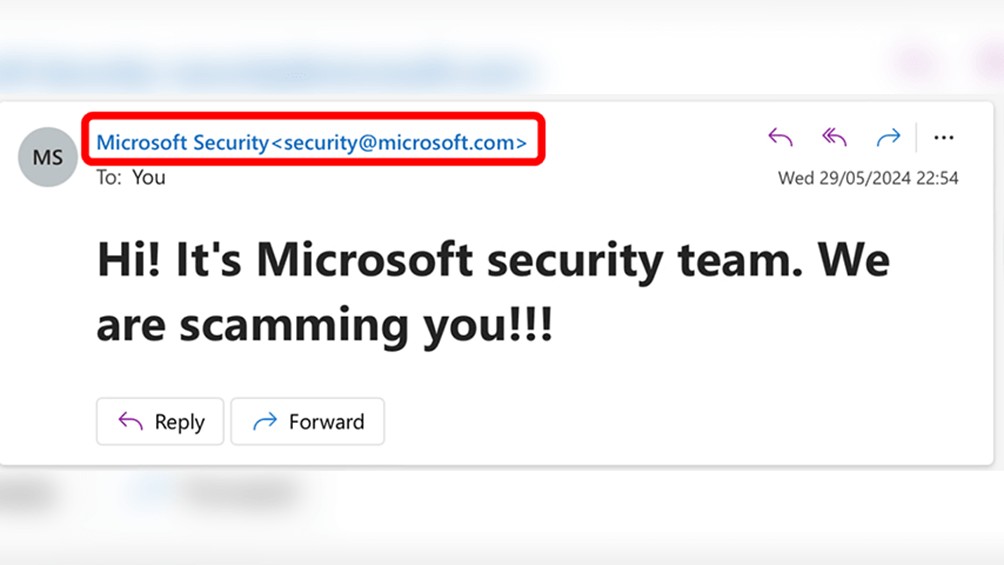
Un ricercatore ha scoperto un bug critico che consente a chiunque di impersonare account email aziendali di Microsoft, aumentando la credibilità degli attacchi di phishing e la probabilità di inganno per le potenziali vittime. Questo difetto non ancora risolto mette a rischio milioni di utenti di Outlook, il popolare servizio di posta elettronica di Microsoft.
Vsevolod Kokorin, conosciuto online come Slonser, ha identificato il bug di spoofing email e ha immediatamente segnalato la scoperta a Microsoft.

Tuttavia, l’azienda ha respinto la segnalazione di Kokorin, affermando di non essere riuscita a riprodurre il problema. Di fronte a questa risposta, Kokorin ha deciso di rendere pubblica la sua scoperta tramite un post su X (precedentemente noto come Twitter), pur evitando di fornire dettagli tecnici che potrebbero aiutare altri a sfruttare il bug.
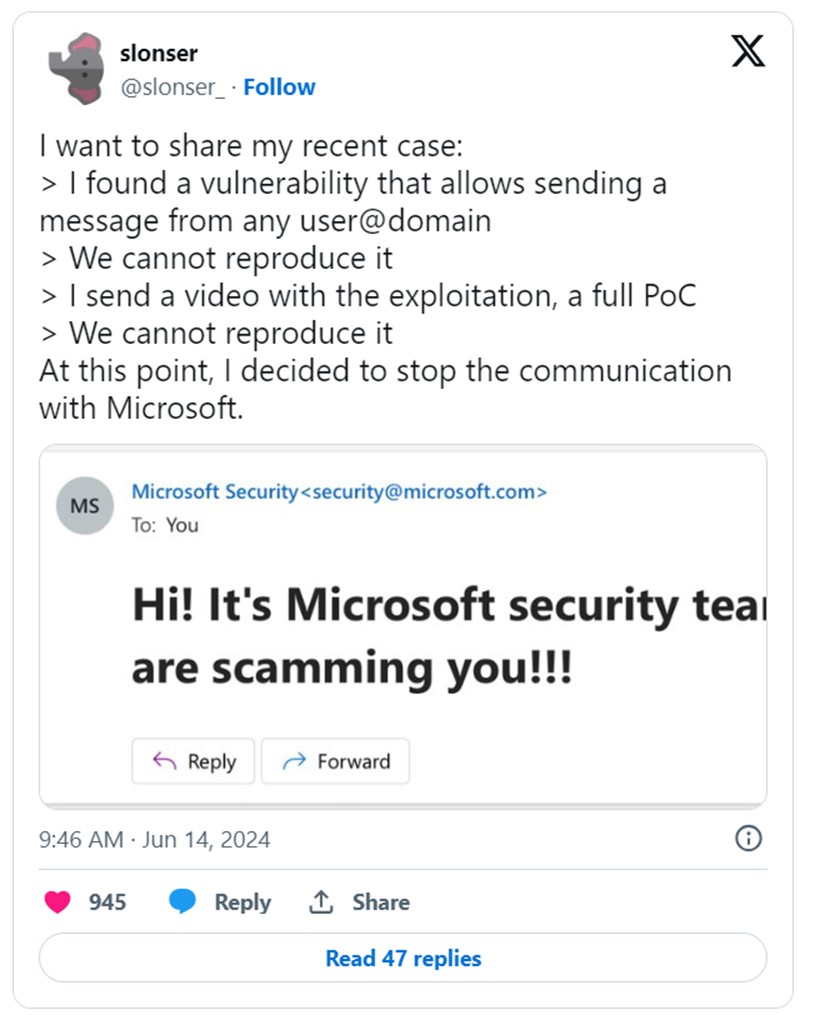
Nonostante la segnalazione iniziale sia stata respinta, Microsoft sembra aver prestato attenzione al post di Kokorin su X. “Microsoft ha semplicemente detto di non essere riuscita a riprodurlo senza fornire ulteriori dettagli,”
Secondo Kokorin, il bug funziona solo quando le email vengono inviate a account Outlook, che rappresentano un bacino di almeno 400 milioni di utenti a livello globale, secondo l’ultimo rapporto sugli utili di Microsoft. Questa vulnerabilità potrebbe avere conseguenze significative, considerando l’ampia diffusione e l’uso intensivo di Outlook da parte di aziende e privati.
Gli attacchi di phishing sono una delle principali minacce alla sicurezza informatica. Questo tipo di attacco mira a rubare informazioni sensibili, come credenziali di accesso, dati finanziari o informazioni personali, ingannando le vittime a fornire queste informazioni volontariamente. La possibilità di inviare email che sembrano autentiche provenienti da account aziendali aumenta notevolmente l’efficacia di questi attacchi.
La scoperta di Kokorin mette in luce una vulnerabilità significativa nei sistemi di posta elettronica di Microsoft, sottolineando la necessità di una risposta rapida e efficace da parte dell’azienda per proteggere i propri utenti. Mentre Microsoft sta ora riesaminando la questione, è fondamentale che le aziende e i privati adottino misure preventive contro gli attacchi di phishing, come l’educazione degli utenti, l’uso di soluzioni di sicurezza avanzate e il monitoraggio continuo delle comunicazioni email.
Rimaniamo in attesa di ulteriori aggiornamenti da parte di Microsoft e di eventuali soluzioni per risolvere questa pericolosa vulnerabilità. Nel frattempo, gli utenti di Outlook dovrebbero essere particolarmente vigili e adottare pratiche di sicurezza robuste per proteggere le loro informazioni sensibili.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].