


Gli analisti di Arkose Labs , una società specializzata nella lotta alle frodi e nell’identificazione dei bot, hanno parlato dell’azienda Greasy Opal, la cui attività è in una zona grigia da molti anni.
Sebbene Greasy Opal non si nasconda alle autorità e paghi le tasse, il suo strumento di soluzione CAPTCHA è ampiamente utilizzato dai criminali che prendono di mira prodotti di Amazon, Apple, Steam, Joomla, WhatsApp, VKontakte e così via.

Secondo i ricercatori che monitorano Greasy Opal da molto tempo, il sistema è attivo da più di due decenni e crea strumenti in base alle esigenze dei suoi clienti. E tra i suoi clienti c’è, ad esempio, il gruppo di hacker Storm-1152, noto per aver registrato circa 750 milioni di account Microsoft falsi nel 2023 e aver guadagnato milioni di dollari vendendoli ad altri criminali.
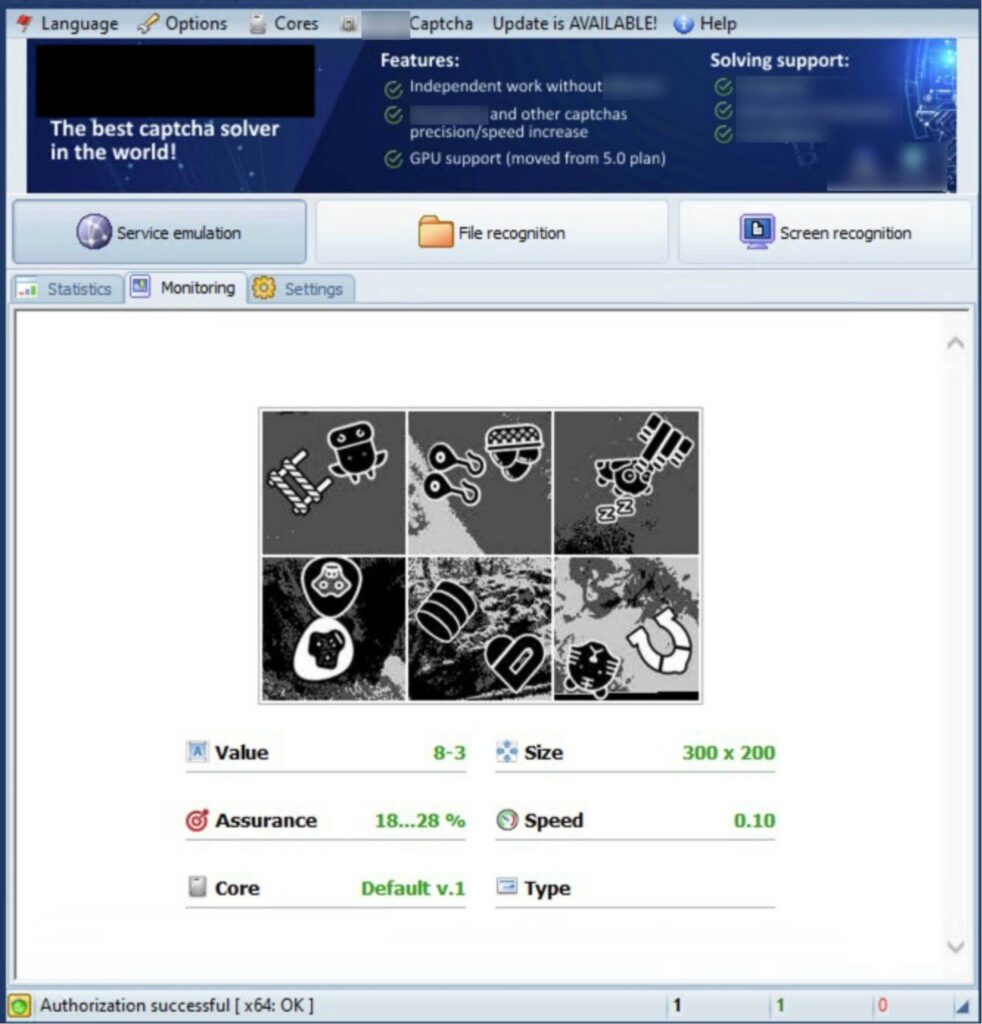
Lo strumento è pubblicizzato come “il miglior risolutore di CAPTCHA al mondo” e ha avuto diverse modifiche nel corso degli anni, pur essendo regolarmente aggiornato e adattato ai nuovi tipi di CAPTCHA.
Gli esperti scrivono che lo strumento è molto efficace, basato sulla tecnologia OCR avanzata (riconoscimento ottico dei caratteri) e utilizza modelli di apprendimento automatico “per la risoluzione altamente accurata di CAPTCHA di testo comuni e strumenti più specializzati per altri CAPTCHA di testo specifici“. Allo stesso tempo, i ricercatori ritengono che dietro lo sviluppo della menzionata tecnologia OCR ci sia proprio Greasy Opal.
Il risolutore di CAPTCHA è disponibile in due versioni: una versione gratuita, meno precisa e più lenta, e una versione a pagamento che identifica le immagini con una precisione del 90-100% e può riconoscere gli oggetti in meno di un secondo.
Apparentemente, Greasy Opal è guidato esclusivamente dal guadagno finanziario e non si preoccupa di chi siano i suoi clienti o cosa facciano. I ricercatori lo descrivono come uno sviluppatore di software “molto intelligente ma non molto etico“, interessato solo a fare soldi.
“I criminali possono acquistare il kit di strumenti Greasy Opal per 70 dollari. Per ulteriori 100 dollari, i clienti possono aggiornare e accedere alla versione beta. Indipendentemente dalla versione, Greasy Opal richiede ai clienti di pagare ulteriori 10 dollari al mese come quota di abbonamento”, affermano gli esperti.
Advertising
Il pacchetto più costoso, che include tutti gli strumenti, costa 190 dollari (più 10 dollari di abbonamento mensile) e i ricercatori sottolineano che si tratta di un prezzo molto basso, anche se il numero di installazioni consentite in questa versione è limitato.
C’è anche un pacchetto business che costa 300 dollari (più una quota di abbonamento simile). Consente un numero maggiore di installazioni consentite.
Gli esperti stimano che questi strumenti siano utilizzati da centinaia di aggressori e Greasy Opal ha generato entrate per almeno 1,7 milioni di dollari solo lo scorso anno. Sebbene i suoi strumenti vengano utilizzati per attività illegali, Greasy Opal mantiene l’apparenza di un’attività legale e paga le tasse.
Gli analisti di Arkose Labs ritengono che Greasy Opal abbia sede nella Repubblica Ceca e, oltre a un risolutore CAPTCHA, venda strumenti per lo spamming, promozione di contenuti sui social media e SEO black hat.
Il fatto è che dopo che Microsoft ha confiscato l’infrastruttura del gruppo di hacker Storm-1152 sopra menzionato, gli specialisti di Arkose Labs sono riusciti a studiare il software Greasy Opal utilizzato negli attacchi.
Sebbene molti degli strumenti siano utilità di marketing piuttosto comuni, i ricercatori hanno notato che il risolutore CAPTCHA era specificamente mirato a prendere di mira organizzazioni specifiche. Tra i suoi obiettivi c’erano quindi: i servizi pubblici e governativi russi (Polizia stradale statale, Sistema unificato di navigazione e informazione di Mosca, Servizio fiscale, Servizio giudiziario federale, passaporti elettronici), il Ministero brasiliano delle Infrastrutture e l’Ufficio americano degli affari consolari del Dipartimento di Stato americano.


È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.