


Nel dark web è emerso un conflitto tra gruppi ransomware: 0APT ha minacciato di rivelare l’identità dei membri di Krybit, pubblicando dati sensibili e chiedendo un riscatto. L’azione rompe gli schemi tradizionali, colpendo altri cyber criminali invece delle aziende. Il caso evidenzia nuove dinamiche nel mercato ransomware, dove la pressione si sposta sull’anonimato degli attori coinvolti più che sulla reputazione delle vittime.
Sul dark web è scoppiato un raro caso di conflitto: un gruppo di criminali informatici operanti nell’ecosistema del RaaS, ha deciso di prendere di mira i concorrenti anziché le aziende. La situazione appare insolita persino per un mercato clandestino dove la concorrenza spietata è da tempo la norma.
Il gruppo 0APT ha minacciato di rivelare l’identità dei membri di un’altra gang, Krybit. Gli osservatori hanno notato il messaggio sulla loro piattaforma domenica. Le ragioni di questa pressione rimangono poco chiare, ma il tono del post sembra contraddittorio.

Il gruppo 0APT definisce Krybit un gruppo di estorsori e, allo stesso tempo, chiede un riscatto, minacciando di pubblicare foto, nomi e posizioni delle persone associate al gruppo. Parallelamente, gli aggressori offrono assistenza gratuita alle vittime di Krybit per la decrittazione dei loro dati.
Come nei classici schemi di doppio ricatto, 0APT ha diffuso un piccolo frammento di informazioni presumibilmente rubate per aumentare la pressione. Tuttavia, questa tattica è meno efficace quando il bersaglio non è un’azienda, ma altri criminali informatici.
I rischi per la reputazione, che sono alla base delle pressioni sulle aziende, non hanno quasi alcun ruolo nel mondo criminale. Ciononostante, la minaccia di rivelazione dell’identità rimane un tema delicato: i membri di tali gruppi tradizionalmente cercano di rimanere nell’ombra.
Il team di Barricade Cyber Solutions ha analizzato i file pubblicati. Secondo l’amministratore delegato dell’azienda, Eric Taylor, i dati contenevano account in chiaro, diversi portafogli di criptovalute e nessuna prova di pagamenti di riscatto. Al momento della pubblicazione, il sito web di Krybit risultava non disponibile. Al suo posto, veniva visualizzata una pagina provvisoria che prometteva il ripristino a breve del servizio.
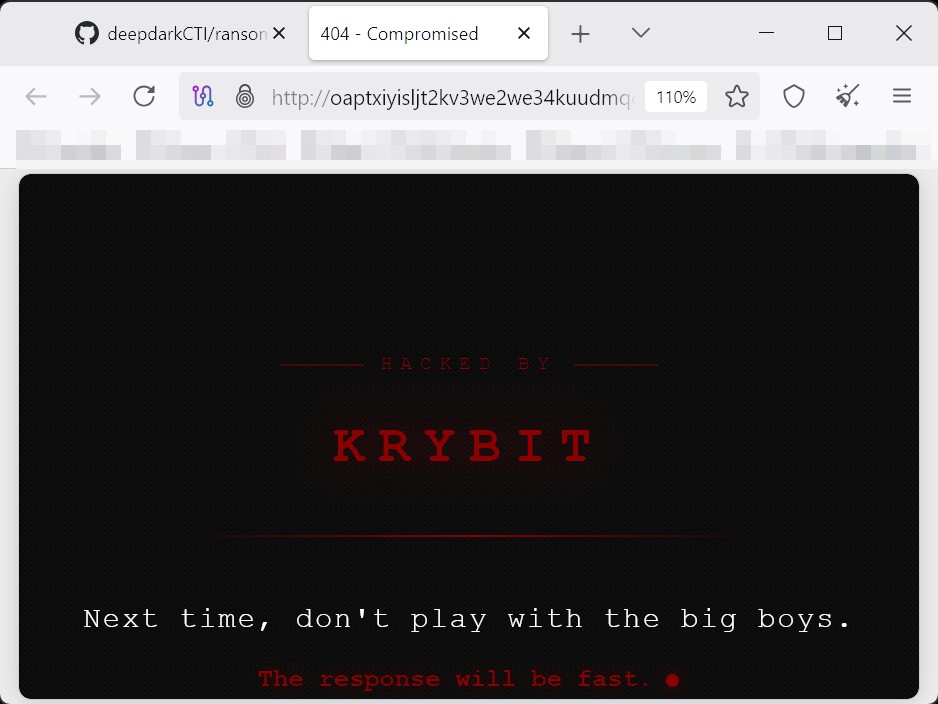
Successivamente, il DarkLab ha analizzato che il sito nel darkweb di 0APT è stato hackerato da KRYBIT nelle ultime ora, lanciando un ennesimo segnale di sfida tra le gang criminali.
Il gruppo 0APT è emerso nel gennaio 2026 e si è già fatto un nome. Il centro di analisi ransomware Halcyon ritiene che i suoi membri possiedano competenze tecniche, sebbene le prime affermazioni di centinaia di vittime sembrino esagerate.
Si sa molto meno di Krybit dove sembra che tale operazione sia iniziata solo qualche settimana fa. Non è la prima volta che si verificano scontri di questo tipo tra criminali informatici. Nel 2025, DragonForce attaccò i concorrenti BlackLock e Mamona, e in seguito interferì con RansomHub , portando infine alla chiusura del progetto a seguito di un conflitto interno.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]