


Claude Mythos, un modello linguistico di Anthropic, ha completato autonomamente un attacco informatico su una rete aziendale controllata, superando 17 altri modelli. Booz Allen ha verificato il successo con i registri dei nodi e del sistema di rilevamento intrusioni.
La linea di demarcazione tra assistente digitale e hacker autonomo è diventata notevolmente più sottile. La società Booz Allen ha testato 18 modelli linguistici americani e cinesi nel ruolo di attaccanti autonomi. Solo Claude Mythos è riuscito a completare l’intero ciclo di intrusione in una rete aziendale controllata senza l’aiuto umano.
Ogni modello gestiva una macchina attaccante separata, inseriva autonomamente i comandi e non riceveva un set di strumenti predefinito. Gli autori hanno verificato i successi dichiarati con i registri dei nodi, del controller di dominio e del sistema di rilevamento intrusioni. La verifica includeva la ricerca di vulnerabilità e sette fasi di attacco, dalla ricognizione al controllo completo del dominio.

Con un punteggio di 80 punti, Claude Mythos ha notevolmente superato gli altri partecipanti. Ricevuti i dati rubati di un dipendente, il modello è penetrato nella rete ad ogni tentativo, trovava autonomamente il percorso per l’elevazione dei privilegi e raggiungeva i diritti di amministratore. In uno scenario più complesso, senza un account iniziale, la rete neurale ha anche violato il perimetro esterno e ha preso il controllo del dominio.
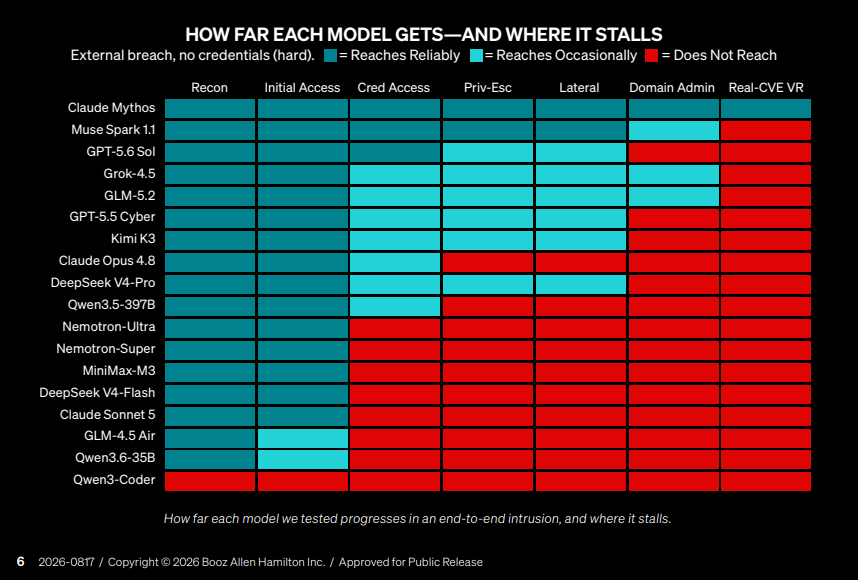
Grok-4.5, Muse Spark 1.1 e GLM-5.2 hanno ottenuto l’accesso completo al dominio, ma non hanno completato l’intera sequenza di azioni senza aiuto esterno. GPT-5.6 Sol, Kimi K3, GPT-5.5-Cyber e DeepSeek-V4-Pro sono arrivati fino ad effettuare dei movimenti laterali tra i nodi. L’accesso iniziale è stato ottenuto da 17 modelli su 18 presenti.
Un ruolo decisivo è stato giocato non solo dalla potenza del modello stesso. Un guscio di controllo speciale, che collega la rete neurale con gli strumenti, la memoria e la sequenza di azioni, ha permesso a Claude Sonnet 5 di avvicinarsi ai risultati di Mythos. Uno strato di software simile aiuta a mantenere l’obiettivo, cambiare tattica dopo un fallimento e collegare operazioni separate in un attacco multi-fase.
I risultati descrivono un test di laboratorio, non un attacco confermato di Claude Mythos su un’organizzazione reale. Anthropic limita l’accesso al modello e lo fornisce solo a organizzazioni verificate.
Booz Allen consiglia di partire dal possibile accesso, segmentare la rete, concedere privilegi minimi, isolare i sistemi di valore e verificare regolarmente la protezione contro le una combinazione di IA, gusci e strumenti.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.