


Il trojan bancario ToxicPanda 2.0, scoperto dai ricercatori di Zimperium, ruba PIN e password da oltre 349 app bancarie e crittografiche in 16 paesi, intercettando anche le password di blocco degli smartphone e attivando funzioni di Android per ottenere accesso esteso ai dispositivi.
Il trojan bancario ToxicPanda è tornato in una versione significativamente più pericolosa. ToxicPanda 2.0 ha imparato a rubare i PIN dei applicazioni bancarie e crittografiche, intercettare la password di blocco dello smartphone e attivare autonomamente le funzioni di Android che forniscono agli hacker un accesso esteso al dispositivo. I ricercatori di Zimperium hanno scoperto 167 comandi per il controllo remoto di uno smartphone infetto.
Anche la scala degli attacchi è aumentata. Il meccanismo di intercettazione dei PIN è progettato per più di 140 applicazioni bancarie e criptovalutarie. Un set separato di schermate di phishing permette di sostituire le interfacce di 349 applicazioni bancarie, finanziarie, criptovalutarie e portafogli elettronici in 16 paesi. La versione precedente di ToxicPanda studiata era orientata solo a 16 applicazioni bancarie.

Dopo l’infezione, ToxicPanda 2.0 riceve un elenco delle applicazioni installate insieme ai nomi dei pacchetti e alle icone e invia le informazioni al server di controllo. Quando il proprietario dello smartphone apre un’applicazione bancaria di interesse per i criminali, il server invia una falsa copia. Il programma dannoso sovrappone un’interfaccia HTML falsa sopra la finestra reale della banca e chiede di inserire login, password, PIN o altre informazioni. I dati inseriti vengono inviati agli operatori del trojan.
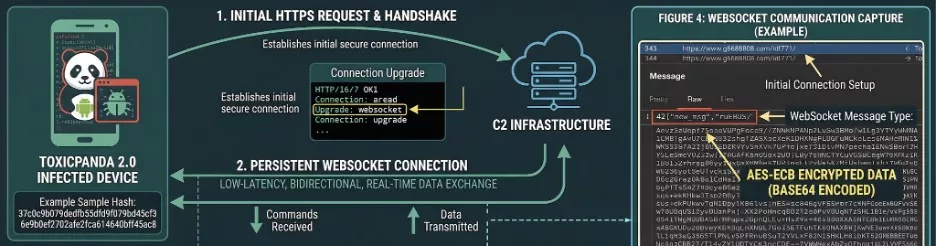
Gli autori di ToxicPanda, riportano i ricercatori di sicurezza, hanno aggiunto anche un metodo più nascosto per intercettare i PIN. Il trojan monitora tramite il servizio di accessibilità di Android le applicazioni in esecuzione e, quando viene aperta una banca o un portafoglio, posiziona uno strato trasparente sopra lo schermo e registra i tocchi dell’utente. L’elenco delle applicazioni per tale attacco i criminali possono cambiarlo da remoto, quindi l’insieme delle potenziali vittime non è limitato alla configurazione trovata dai ricercatori.
Una funzione particolarmente insolita è diventata l’attivazione automatica del debug wireless di Android. Ottenendo accesso al servizio di accessibilità, ToxicPanda 2.0 apre le impostazioni dello smartphone, trova la voce con il numero di build e simula sette clic per attivare la modalità sviluppatore. Successivamente, il trojan passa al Wireless Debugging, attiva il debug wireless, avvia l’abbinamento, legge il codice a sei cifre e si connette all’interfaccia ADB locale. Dopo tale procedura, il programma dannoso ottiene i diritti dell’utente shell e può eseguire comandi che non sono disponibili per un’applicazione normale.
Gli sviluppatori del trojan hanno anche aggiunto una schermata di blocco falsa ad Android. ToxicPanda mostra una copia dell’interfaccia di sistema e intercetta il PIN, il pattern grafico o la password di sblocco. In altri campioni, i ricercatori hanno trovato una simulazione a schermo intero di un aggiornamento di sistema che nasconde le azioni in background del programma dannoso.
La prima fase dell’attacco è anch’essa progettata per ingannare il proprietario dello smartphone. Il loader mostra una falsa finestra di installazione e chiede di consentire la creazione di una connessione VPN.
Ottenuto tale permesso, il programma dannoso può bloccare le richieste di rete di Google Play e dei servizi Google, dopodiché scompone il componente principale e ottiene accesso al servizio di accessibilità. I ricercatori hanno anche scoperto campioni di ToxicPanda 2.0 nei repository di Amazon AWS, che i criminali hanno utilizzato per la distribuzione di file.
ToxicPanda 2.0 non sfrutta una singola vulnerabilità magica che rompe istantaneamente Android. Una parte significativa dell’attacco si basa sul social engineering e sull’abuso di funzioni del sistema. L’utente viene indotto a installare un’applicazione dannosa e a concederle permessi sensibili. Pertanto, è particolarmente importante prestare attenzione ai file APK provenienti da fonti casuali e alle applicazioni che, senza una ragione comprensibile, richiedono accesso alle funzioni speciali di Android, VPN o altre funzioni di sistema.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].