


I servizi segreti statunitensi hanno riferito di aver scoperto e sequestrato una rete di apparecchiature di telecomunicazione nell’area di New York in grado di interrompere il servizio di telefonia mobile.
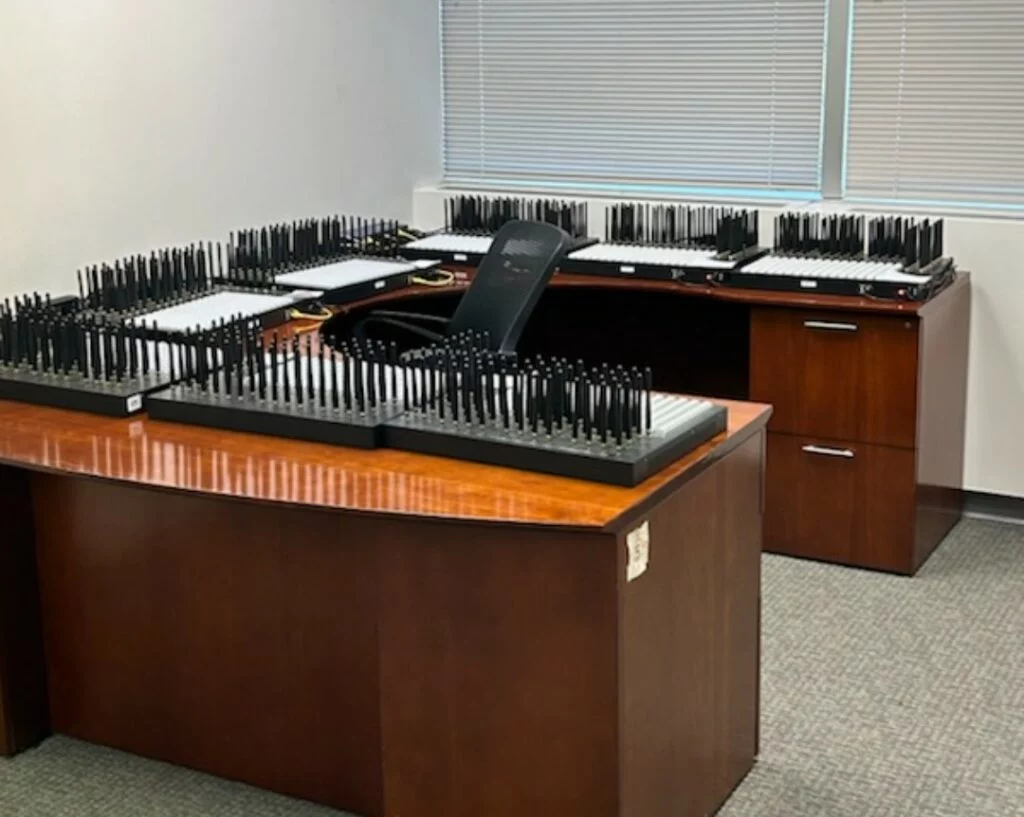
I dispositivi si trovavano nei pressi dell’Assemblea Generale delle Nazioni Unite, alla quale questa settimana hanno partecipato decine di leader mondiali.

Secondo l’agenzia, la rete comprendeva oltre 100.000 schede SIM e circa 300 server. Le apparecchiature consentivano l’invio di messaggi anonimi crittografati e potevano interferire con i servizi di emergenza.
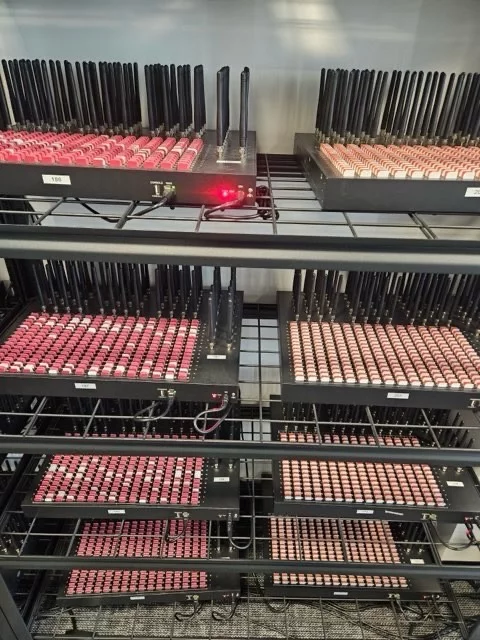
Secondo un funzionario, il sistema era in grado di inviare fino a 30 milioni di messaggi di testo al minuto e i Servizi Segreti non avevano mai assistito a un’operazione di tale portata prima.
“Considerati i tempi, il luogo e il potenziale di notevoli disagi alle reti di telecomunicazioni di New York City che questi dispositivi avrebbero potuto causare, l’agenzia è intervenuta rapidamente per chiudere la rete“, ha affermato il Secret Service in una nota.
L’attrezzatura è stata scoperta ad agosto in diversi siti entro un raggio di 56 chilometri dalla sede centrale delle Nazioni Unite.
La scoperta è avvenuta a seguito di un’indagine durata mesi, iniziata dopo che tre alti funzionari statunitensi avevano ricevuto “minacce telefoniche” anonime in primavera. Tra loro c’erano un agente dei Servizi Segreti e due funzionari della Casa Bianca.
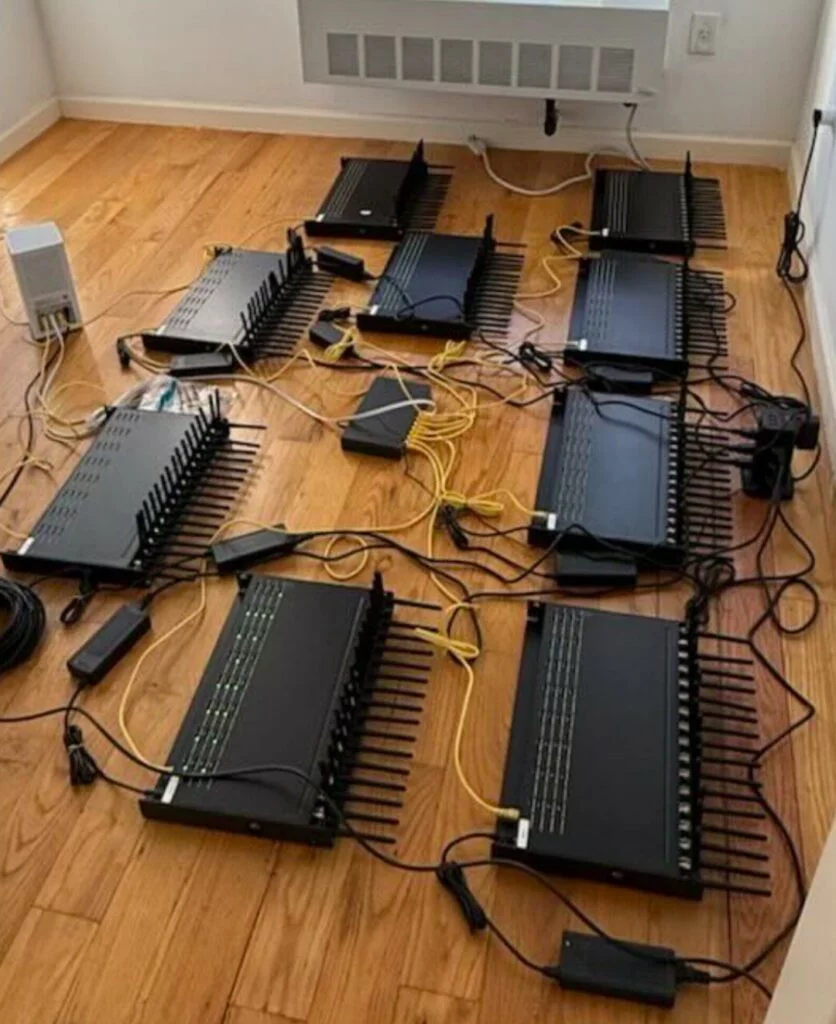
Un’analisi iniziale dei dati di alcune schede SIM ha rivelato collegamenti con almeno un governo straniero, nonché con criminali già noti alle forze dell’ordine statunitensi, inclusi membri di un cartello.
“Continueremo a indagare su chi si cela dietro questa rete e quali fossero i suoi obiettivi, inclusa la potenziale interruzione delle comunicazioni governative e di emergenza durante la visita dei leader mondiali a New York“, ha dichiarato Matt McCool, capo dell’ufficio newyorkese dei Servizi Segreti.
Le fotografie pubblicate mostrano rack di server pieni di schede SIM e antenne. Secondo McCool, questa rete avrebbe potuto disabilitare le torri cellulari e “paralizzare di fatto le reti mobili”.
Gli esperti hanno definito l’operazione costosa e tecnologicamente avanzata. Secondo Anthony Ferrante, responsabile della sicurezza informatica presso la società di consulenza FTI ed ex funzionario della Casa Bianca e dell’FBI, la rete scoperta era probabilmente un’operazione di spionaggio. Ha aggiunto che tali apparecchiature potrebbero essere utilizzate anche per intercettare le comunicazioni.
L’operazione ha coinvolto anche il Dipartimento di Giustizia degli Stati Uniti, il Dipartimento di Polizia di New York, l’Office of National Intelligence e l’Homeland Security Investigations. Secondo McCool, l’indagine è in corso e “non c’è motivo di credere che dispositivi simili non vengano trovati in altre città”.
Durante la perquisizione, oltre ai server SIM, gli agenti hanno scoperto anche sostanze proibite, armi illegali, computer e telefoni cellulari.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]