


Una ricerca di Socket ha individuato 737 estensioni VPN e proxy fraudolente nel Chrome Web Store, con oltre 75.000 installazioni. Fingendosi servizi come Proton VPN, NordVPN e Surfshark, reindirizzavano il traffico degli utenti verso un'infrastruttura SOCKS5, consentendo agli operatori di monitorare navigazione, IP e richieste web.
Gli specialisti di socket hanno scoperto 737 estensioni VPN e proxy gratuite nel Chrome Web Store, rivolte principalmente agli utenti di lingua russa. Molte di queste si spacciavano per servizi VPN noti e instradavano tutto il traffico del browser delle vittime attraverso un proxy SOCKS5 di un unico fornitore.
Gli esperti riferiscono che le estensioni sono state distribuite sotto le spoglie di almeno 40 account di sviluppatori e hanno totalizzato 75.486 installazioni.

Di queste, 274 impersonavano 66 marchi noti, tra cui Proton VPN, NordVPN, Surfshark, AdGuard VPN, Browsec, ExpressVPN, CyberGhost, Windscribe, TunnelBear, Cloudflare 1.1.1.1 e Google Outline.
Secondo Socket, 520 delle 522 estensioni rilevate reindirizzavano il traffico del browser delle vittime attraverso la stessa infrastruttura SOCKS5. Per fare ciò, i componenti aggiuntivi modificavano il file chrome.proxy.settings, specificando un server proxy fisso sulla porta 1082. L’elenco delle eccezioni conteneva solo indirizzi di loopback, quindi, dopo la connessione a questa “VPN”, praticamente tutte le richieste del browser dell’utente venivano instradate attraverso il proxy.
Di conseguenza, gli autori di questa campagna si sono trovati in una posizione di “man-in-the-middle” e hanno potuto visualizzare gli indirizzi delle risorse visitate dalla vittima, i veri indirizzi IP degli utenti, i valori TLS SNI e il contenuto delle richieste HTTP.
Altre 104 estensioni utilizzavano DNS-over-HTTPS tramite Cloudflare o Google per risolvere i domini proxy. I ricercatori ritengono che questo fosse un tentativo da parte degli operatori della campagna di nascondere la propria infrastruttura all’analisi e al potenziale blocco.
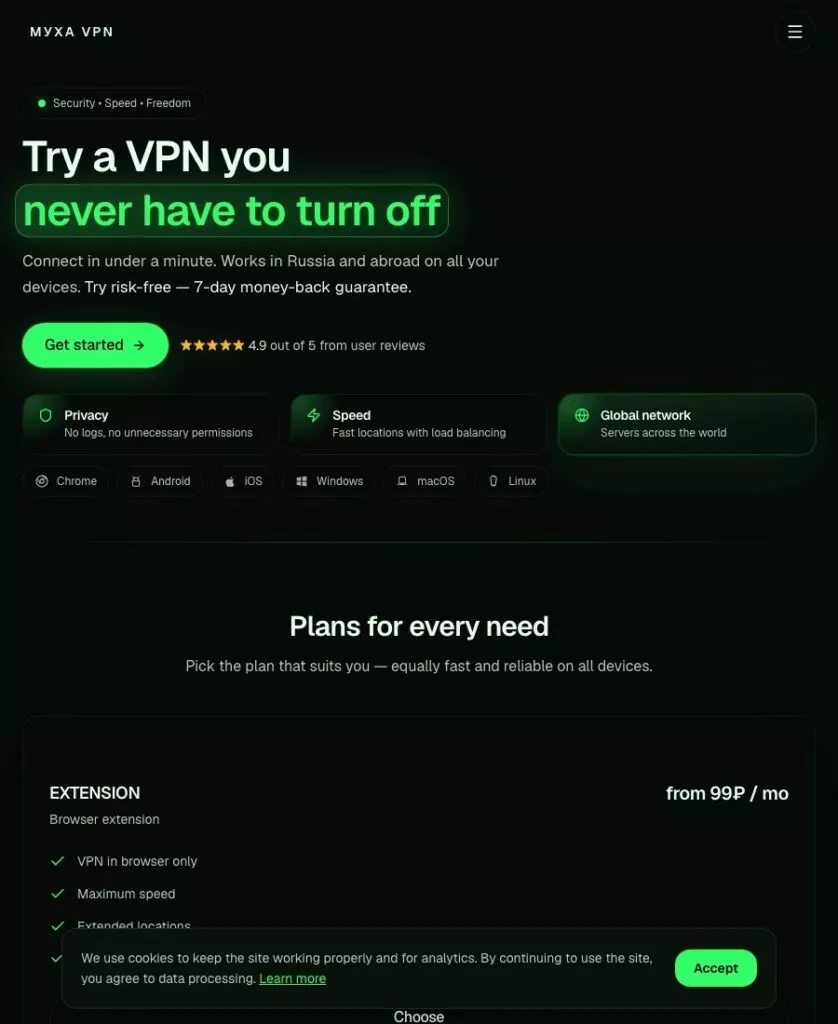
Gli esperti ritengono che, in base alle righe di codice e ai metadati scoperti, il gestore del servizio VPN a pagamento Myxa VPN possa essere dietro a questa truffa. Nello specifico, ciò è suggerito dal codice fiscale (TIN) a 12 cifre e dall’omissione accidentale dei percorsi di Windows alla directory “Documenti” in lingua russa presenti nel codice. A giudicare dall’infrastruttura scoperta, centinaia di estensioni fungevano da funnel di acquisizione clienti: alcune reindirizzavano gli utenti al bot Telegram del servizio e offrivano la possibilità di sottoscrivere un abbonamento a pagamento.
Socket spiega che il meccanismo di instradamento del traffico non è sostanzialmente diverso da quello dei servizi VPN e proxy legittimi. Il problema principale risiede nell’inganno ai danni degli utenti: estensioni che si spacciavano per marchi noti, pubblicizzavano server premium inesistenti presumibilmente situati in Giappone, Singapore, Canada, Australia e Turchia, e alcune presentavano persino alle vittime un’interfaccia di connessione completamente falsa.
Inoltre, i ricercatori hanno trovato un’istruzione interna denominata “Prompt for Employees” che consigliava agli sviluppatori di non specificare direttamente un dominio in chrome.proxy.settings, ma di utilizzare solo il suo indirizzo IP. Nel codice dell’estensione sono stati rilevati anche segnali di elusione delle regole del Chrome Web Store: in particolare, il meccanismo di configurazione remota è stato aggiunto dopo che l’estensione aveva superato la moderazione. Tuttavia, nelle loro dichiarazioni, gli sviluppatori hanno affermato che i dati degli utenti non venivano trasmessi a server esterni e che le loro azioni non venivano tracciate.
Al momento della pubblicazione del rapporto degli esperti, 221 estensioni associate alla campagna erano già state rimosse dal Chrome Web Store, ma altre 516 risultavano ancora attive.
I ricercatori hanno incluso gli ID di tutte le estensioni trovate nel loro rapporto e ora raccomandano agli utenti di controllare questo elenco, rimuovere le estensioni potenzialmente pericolose e assicurarsi che le impostazioni proxy in Chrome siano state ripristinate alla normalità.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]