


Nintendo of America conferma che gli hacker criminali hanno rubato dati da un servizio di terze parti, ma l'infrastruttura dell'azienda non è stata compromessa. I dati rubati includono informazioni sui dipendenti e sondaggi interni
Nintendo of America ha confermato che degli hacker criminali hanno rubato dati da un servizio di terze parti, TinyPulse, utilizzato dall’azienda per sondaggi interni tra i dipendenti. Tuttavia, la società ha sottolineato che l’infrastruttura di Nintendo non è stata compromessa e che l’attacco non ha interessato le informazioni dei clienti o i dati di pagamento.
L’incidente è venuto alla luce la scorsa settimana a seguito alle accuse mosse dalla cyber gang Shadowbyt3$, che opera utilizzando il modello ransomware-as-a-service.

Gli aggressori hanno affermato di aver ottenuto dati riservati dai dipendenti di Nintendo of America e hanno chiesto un riscatto di 2 milioni di dollari all’azienda.
I rappresentanti di Nintendo hanno spiegato a Bleeping Computer che l’incidente ha interessato solo TinyPulse, una piattaforma per sondaggi anonimi, raccolta di feedback e valutazione della cultura aziendale, di proprietà di WebMD Health Services.
“I sistemi di Nintendo non sono stati compromessi e nessuno ha avuto accesso ai dati personali o alle informazioni finanziarie dei clienti”, ha dichiarato l’azienda.
Nintendo afferma che la fuga di dati si è limitata a sondaggi interni condotti tra un piccolo gruppo di dipendenti. Inoltre, gran parte dei dati rubati risaliva a molti anni fa. Gli specialisti dell’azienda stanno tuttora continuando a indagare sull’incidente in collaborazione con i rappresentanti di TinyPulse.
Tuttavia, i membri di Shadowbyt3$ raccontano una storia diversa. Inizialmente, il gruppo ha affermato di aver rubato quasi 1 GB di dati e ha dato a Nintendo 48 ore per negoziare.
Gli hacker hanno dichiarato di aver rubato i nomi completi e gli indirizzi email dei dipendenti, i risultati e le analisi dei sondaggi, gli estratti conto bancari, i moduli W-9, i codici identificativi dei dipendenti, i piani di sviluppo aziendale e i report interni relativi al periodo 2016-2026.
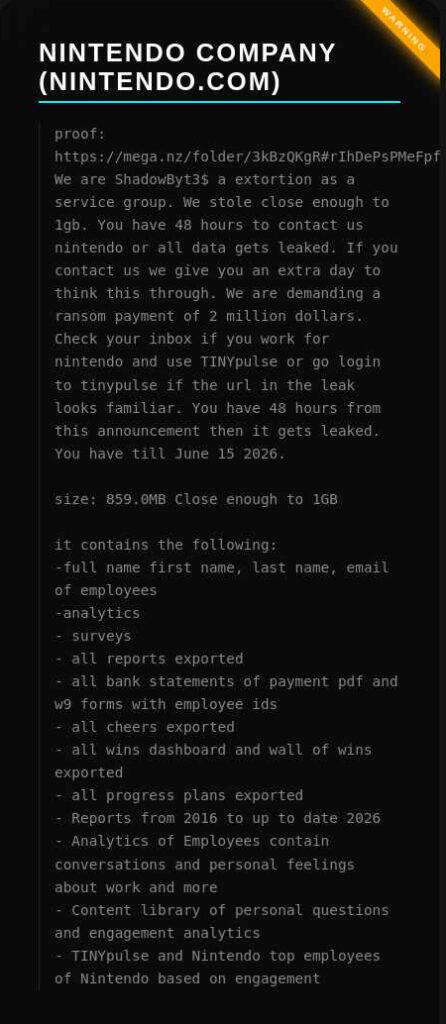
Gli hacker hanno successivamente chiarito che la violazione non aveva effettivamente colpito l’infrastruttura di gioco di Nintendo e che solo i dipendenti che utilizzavano TinyPulse erano stati interessati.
Il gruppo ha poi pubblicato un link ai dati presumibilmente rubati, inclusi messaggi personali e corrispondenza dei dipendenti. Come riportato dai giornalisti di Bleeping Computer, a giudicare da questo post, i rappresentanti di Nintendo si sono rifiutati di pagare il riscatto o di negoziare con gli aggressori.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]