


Nel sottobosco del dark web, dove si scambiano illegalmente informazioni sensibili e strumenti per attacchi informatici, è emerso un annuncio che desta allarme.
Un utente, identificato con lo pseudonimo di “MrDark”, ha messo in vendita l’accesso completo ad un e-commerce italiano con un fatturato di oltre 9,2 milioni di euro, cono 500 ordini a settimana.
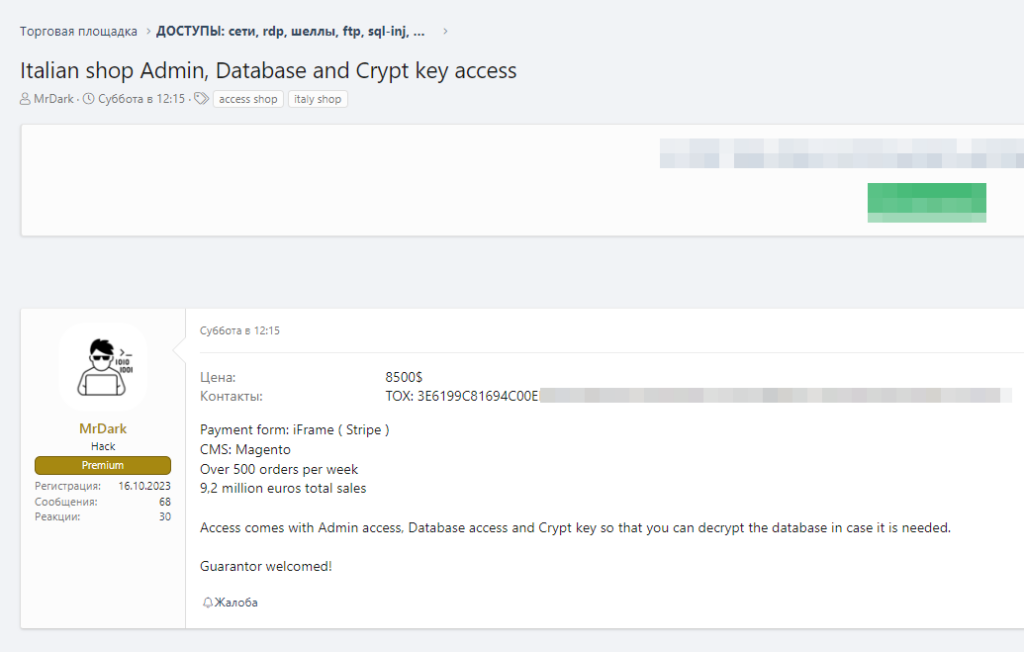

Quando si parla di “vendere un accesso”, si intende la cessione illegale delle credenziali di accesso o dei bug di sicurezza con relativo exploit, che permettono di entrare in un sistema informatico senza autorizzazione. In questo caso specifico, l’acquirente otterrebbe l’accesso completo all’amministrazione del negozio online, al database dei clienti e alla chiave di crittografia necessaria per decifrare i dati.
Gli Initial Access Broker o semplicemente IaB, sono individui o gruppi criminali che si occupano di individuare e sfruttare le vulnerabilità dei sistemi informatici. Una volta ottenute le credenziali di accesso, le mettono in vendita sul dark web, spesso a prezzi elevati, attirando l’attenzione di altri criminali interessati a rubare dati sensibili, a commettere frodi o a sabotare sistemi informatici.
La vendita di accessi illeciti rappresenta una grave minaccia per le aziende e i consumatori. Le conseguenze di un attacco informatico di questo tipo possono essere devastanti:
Per proteggersi da questo tipo di minacce, è fondamentale adottare misure di sicurezza adeguate e seguire le normative vigenti in materia di sicurezza informatica, come ad esempio la neonata NIS2. E quindi:
Ovviamente non sappiamo quale sia l’azienda violata.
Il caso dell’e-commerce italiano messo in vendita sul dark web è solo l’ultimo esempio di come il cybercrime sia in costante evoluzione. Per proteggere le proprie informazioni e quelle delle proprie aziende, è fondamentale essere consapevoli dei rischi e adottare le misure di sicurezza necessarie.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].