


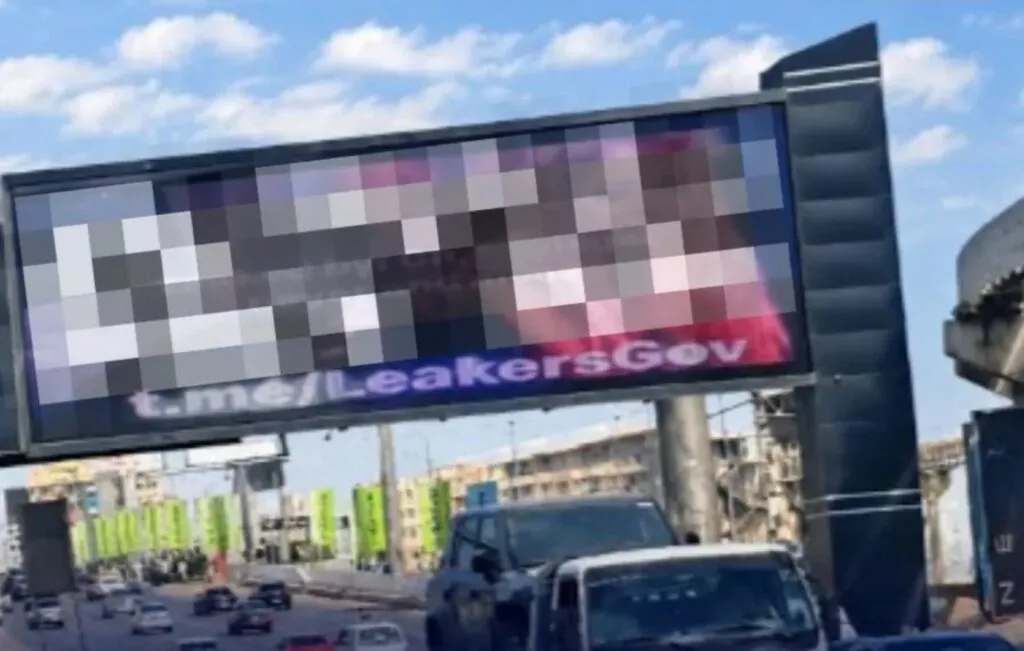
Degli hacker criminali hanno sostituito la pubblicità con video pornografici su schermi stradali in Egitto, Malesia e Brasile. Gli attacchi sono stati rivendicati dal gruppo Leakers$, che ha dichiarato di aver scoperto migliaia di sistemi accessibili tramite Internet in circa due ore di scansione automatica. Le autorità hanno avviato indagini e disattivato gli schermi interessati.
Degli hacker criminali hanno sostituito la pubblicità con video pornografici su schermi stradali in diversi paesi. Per l’attacco, secondo le parole degli presunti organizzatori, sono bastati due ore di ricerca automatica di sistemi scarsamente protetti. In Egitto, gli automobilisti si sono fermati lungo la strada per riprendere le immagini.
Il 29 ottobre, un video pornografico è apparso su un grande schermo elettronico sopra l’autostrada del 26 Luglio a Giza, che collega Il Cairo con i sobborghi occidentali. Sopra il video, gli sconosciuti hanno pubblicato i pseudonimi dei partecipanti e l’indirizzo di un canale Telegram. Le autorità hanno avviato un’indagine e interrotto la trasmissione di pubblicità sulla strada.

Il Ministero degli Interni egiziano ha collegato l’incidente al hacking del sito web di un appaltatore internazionale non nominato, che fornisce materiali pubblicitari ai tabelloni digitali. Secondo l’agenzia, il video è apparso contemporaneamente in diversi paesi. L’operatore dello schermo Al Arabia United ha confermato l’accesso non autorizzato e ha disattivato lo schermo interessato.
Episodi simili sono stati registrati in Malesia e Brasile. Nelle autorità municipali della città malese di Kluang hanno confermato l’hacking di diversi schermi LED pubblici e hanno disattivato l’attrezzatura. In Brasile, a Campo Maior, uno schermo pubblicitario vicino all’autostrada BR-343 ha mostrato anch’esso immagini oscene.
L’operatore Ferreira & Ferreira ha confermato l’attacco e ha sporto denuncia alla polizia.
La responsabilità dell’attacco è stata rivendicata dal gruppo Leakers$, che gestisce un canale Telegram, il cui indirizzo è apparso sul cartellone egiziano.
Un rappresentante del gruppo afferma che i membri Never, 19ylegal, CH e Nivex hanno scoperto migliaia di sistemi accessibili tramite Internet in circa due ore di scansione automatica. Oltre ai tre paesi confermati, gli hacker hanno dichiarato di aver avuto accesso a dispositivi in Iraq e Cina.
Secondo Leakers$, i malintenzionati non hanno attaccato singoli cartelloni pubblicitari, ma un programma che trasmette immagini e video ai display LED. I membri del gruppo hanno descritto interfacce web vulnerabili e l’assenza di misure di sicurezza di base. Tuttavia, le prove tecniche sono insufficienti per identificare un errore specifico, il produttore del software o un meccanismo unificato di tutti gli incidenti.
L’operatore egiziano Al Arabia United è stato creato nel 2022 in collaborazione con United Media Services e l’azienda saudita Arabian Contracting Services. Secondo i rapporti aziendali, la rete comprende circa 1926 strutture pubblicitarie, tra cui 239 schermi digitali. Non ci sono informazioni su un attacco a tutta la rete.
I dettagli del presunto hack sono stati rivelati in un indagine, basata su una corrispondenza con Leakers$. Il gruppo afferma di non aver richiesto un riscatto e di voler mostrare la debole protezione delle reti pubblicitarie. Le loro affermazioni sullo scale dell’accesso rimangono non verificate, e le autorità di diversi paesi continuano a indagare sull’accaduto.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.