


Le bande di ransomware acquistano sempre più spesso l’accesso alla rete di una vittima sui mercati del dark web o da altri attori di minacce. L’analisi dei loro annunci consente di dare un’occhiata sui tipi di aziende che le operazioni ransomware prendono di mira nei loro attacchi.

Quando conducono un attacco informatico, i gruppi di ransomware devono prima ottenere l’accesso a una rete aziendale per distribuire il loro ransomware.
Con gli enormi profitti generati dagli attacchi, invece di ricercare l’accesso alle reti, le bande di ransomware acquistano comunemente l’accesso iniziale a obiettivi di alto valore tramite i broker di accesso (IAB).
Il nuovo strumento Chainsaw aiuta i team IR ad analizzare i registri degli eventi di Windows. Gli IAB sono altri Threat Actors (di seguito TA) che violano una rete, tramite bruteforcing delle password, exploit o campagne di phishing e poi vendono tale accesso ai altri criminali informatici, come abbiamo anche visto nel video sul Ransomware sul canale Youtube dedicato alla piramide della RaaS.
La società KELA ha compilato un elenco di criteri che le più grandi operazioni ransomware cercano in un’azienda per i loro attacchi.
KELA ha analizzato 48 post nei forum creati a luglio, dove i TA stanno cercando di acquisire l’accesso alle reti di una organizzazione. I ricercatori affermano che il 40% di questi annunci sono creati da persone che lavorano direttamente con le cyber gang ransomware.
Questi annunci elencano i requisiti che gli attori del ransomware stanno cercando, come il paese in cui si trova un’azienda, in quale settore si trovano e quanto vogliono spendere.
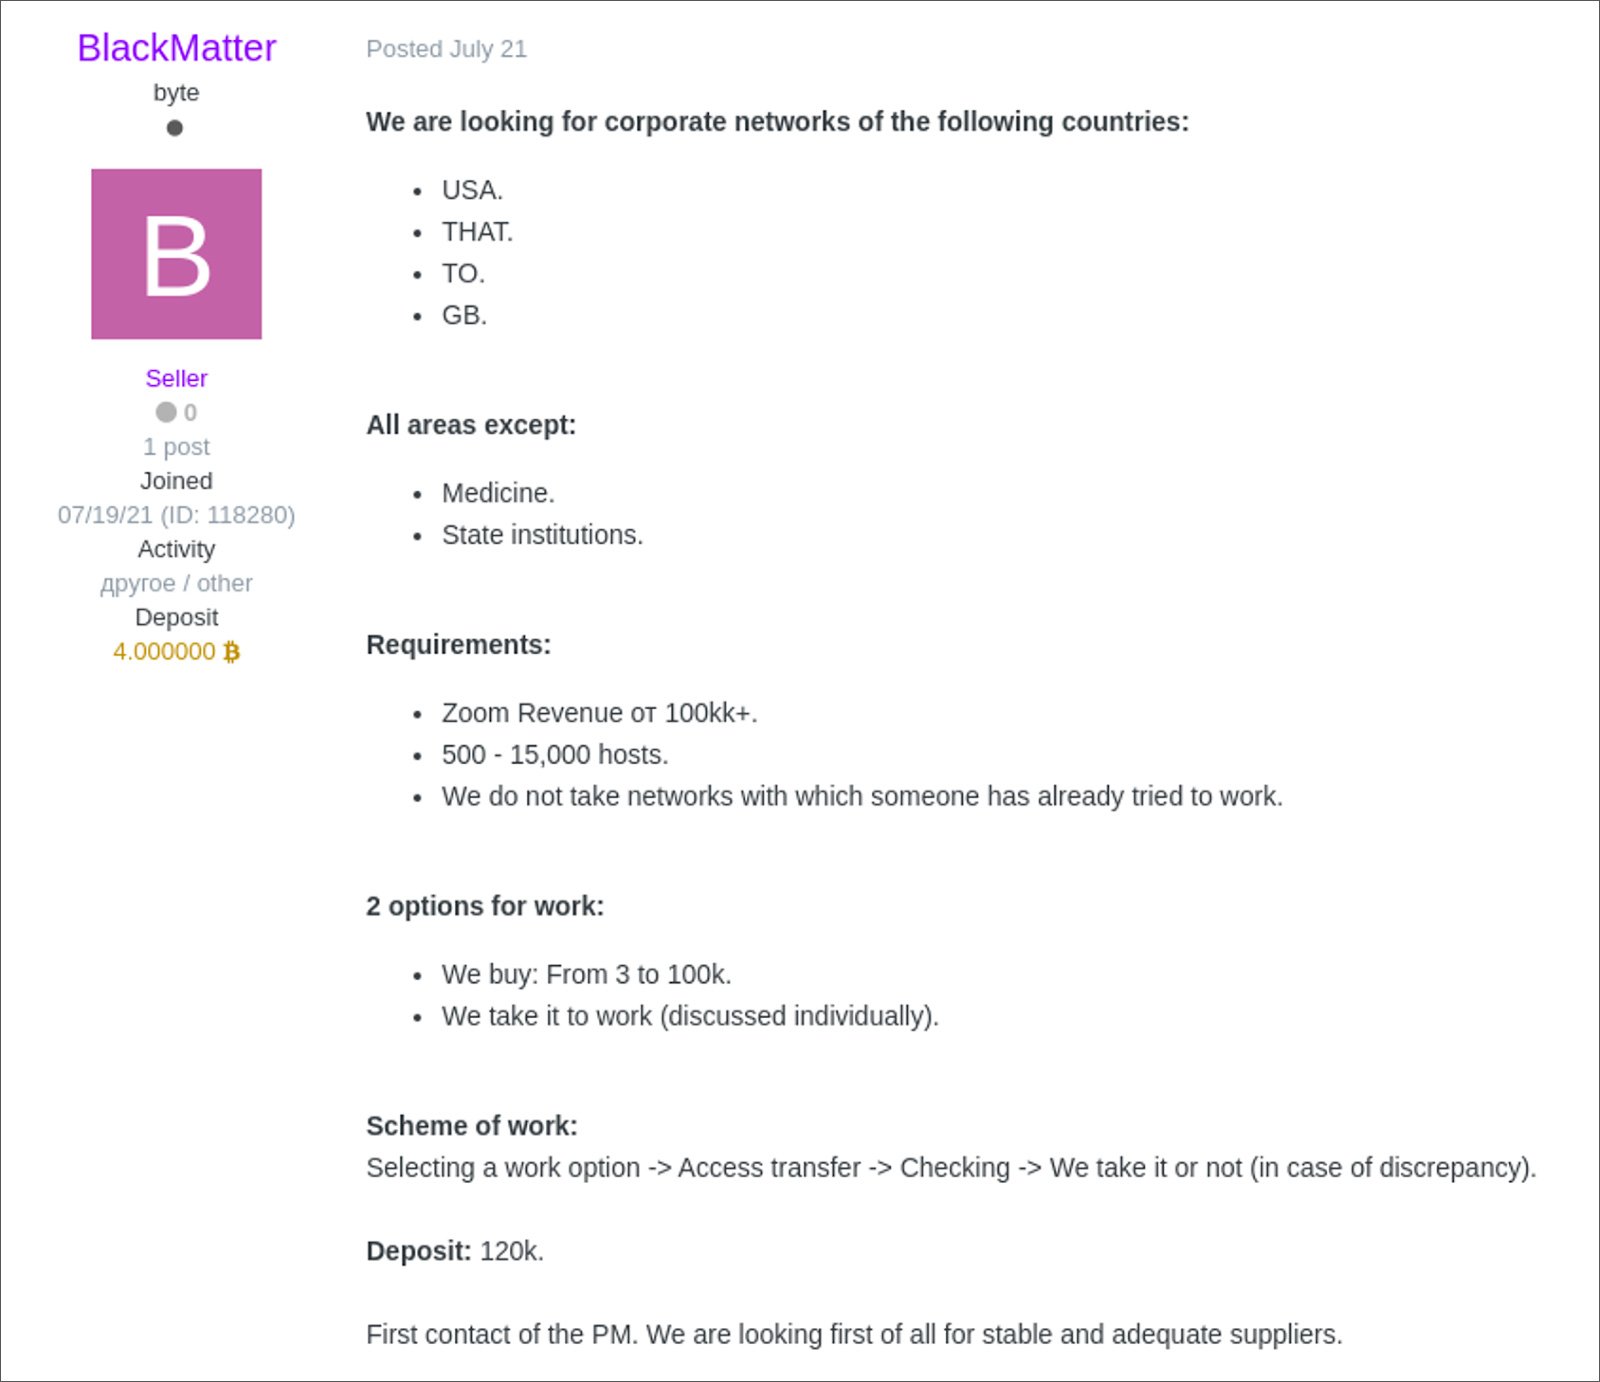
Ad esempio, in un annuncio della banda di ransomware BlackMatter, i TA stavano cercando obiettivi in particolare negli Stati Uniti, in Canada, in Australia e in Gran Bretagna con entrate pari o superiori a $ 100 milioni. Per questo accesso, sono disposti a pagare da $ 3.000 a $ 100.000, come mostrato nell’annuncio di richiesta di seguito.
Analizzando gli annunci di ricerca di accesso su una ventina di post creati dai TA di ransomware, i ricercatori di KELA sono stati in grado di individuare le seguenti caratteristiche dell’azienda presa di mira:
Sfortunatamente, anche se un’azienda non soddisfa i criteri di cui sopra, ciò non significa che sia sicura. Molti gruppi di ransomware, come Dharma, STOP, Globe e altri, sono meno esigenti e potresti finire per essere preso di mira da un’operazione di ransomware lo stesso.
Inoltre, anche se queste bande preferiscono vittime con queste caratteristiche, ciò non significa necessariamente che non violeranno una rete in modo indipendente.
BleepingComputer ha visto comunemente gang di ransomware, come DarkSide, REvil, BlackMatter e LockBit, prendere di mira le aziende più piccole e richiedere riscatti molto più piccoli.
Fonte


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].