


Come avevamo riportato qualche giorno fa, un attacco informatico di tipo ransomware ha colpito la Multimedica, il gruppo sanitario responsabile dell’attività di strutture come l’Ospedale San Giuseppe di Milano e l’Irccs Multimedica di Sesto San Giovanni.
Mentre il sito http://www.multimedica.it/ ancora risulta offline alle 23:36 del 02/05/2023, data di quando stiamo scrivendo questo articolo, la gang criminale Lockbit inizia a pubblicare i primi samples sul suo data leak site (DLS) (che di fatto è risultato non funzionante per 24 ore per problematiche di tipo tecnico).

Ricordiamo che l’attacco informatico ha costretto i medici e gli infermieri del pronto soccorso a fronteggiare notevoli difficoltà. In un primo momento si pensava si trattasse di un problema tecnico, ma con il passare del tempo è diventato sempre più evidente che si trattasse di un attacco informatico.
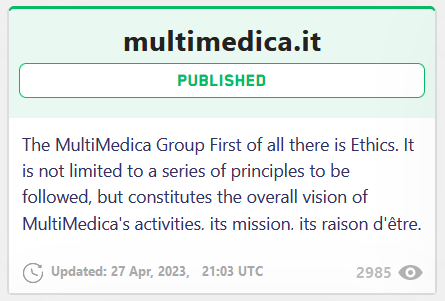
Successivamente, all’interno del sito della cybergang LockBit 3.0 è apparso un post che rivendicava l’avvenuto attacco ransomware all’azienda.
Accedendo al sito di LockBit, vengono riportate alcune informazioni aggiuntive, tra le quali una serie di print screen che attestano l’avvenuta violazione delle infrastrutture IT dell’Azienda sanitaria.
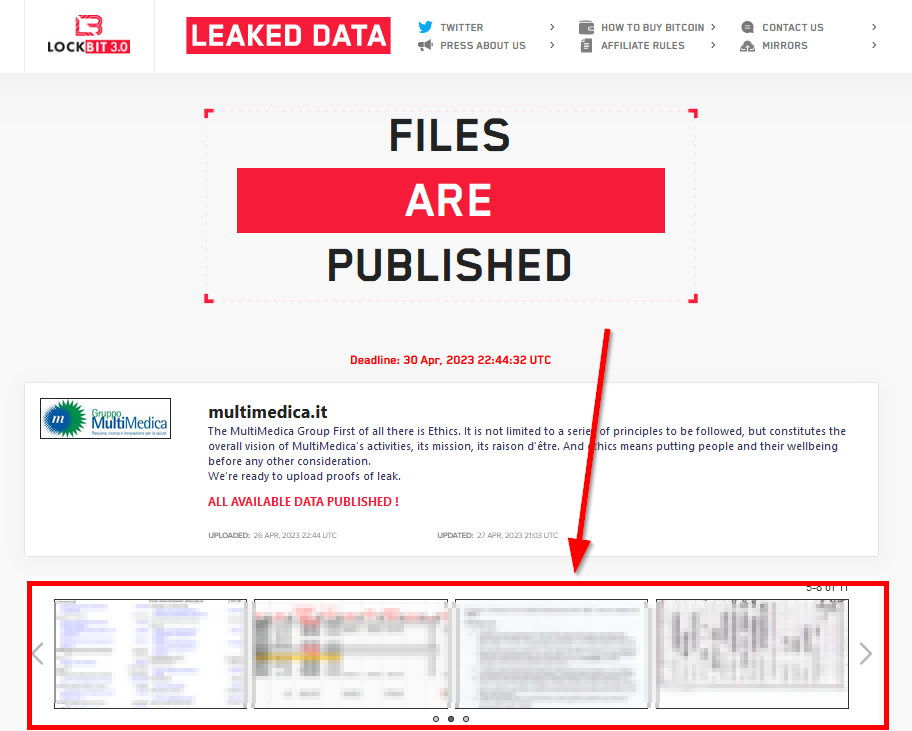
Andando ad analizzare i dati pubblicati da Lockbit, troviamo le seguenti informazioni:
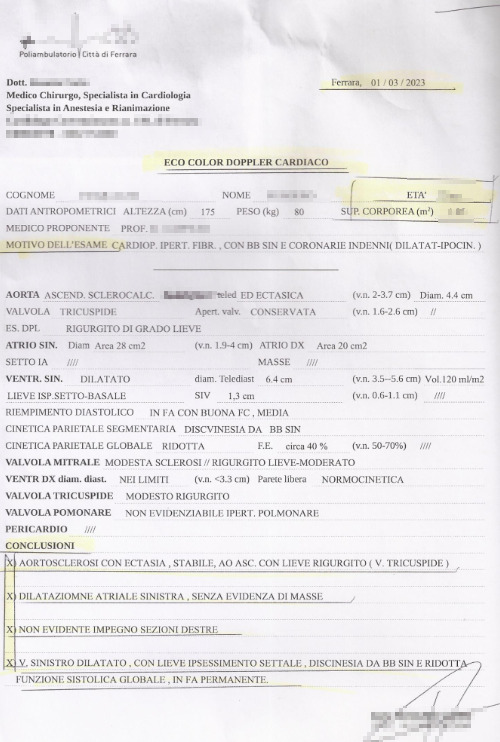
Lockbit pubblica dei samples, ma non l’archivio completo dei dati esfiltrati dall’azienda sanitaria, sinonimo che le trattative siano ancora in corso. Ricordiamo sempre che la pubblicazione di un avviso sul loro data leak site (DLS), consente a LockBit di aumentare la pressione nei confronti dell’organizzazione e costringerli a pagare il riscatto, pena la pubblicazione delle informazioni sottratte dalle loro infrastrutture IT.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Nel caso in cui l’azienda voglia fornire una dichiarazione a RHC, saremo lieti di pubblicarla con uno specifico articolo dando risalto alla questione.
Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono accedere utilizzare la mail crittografata del whistleblower.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].