


Una precedente violazione di fine del 2022 ha visto la cyber gang criminale Ragnar Locker pubblicare 37GB di dati dell’Azienda Ospedaliera di Alessandria.
La rivendita di dati esfiltrati da aziende è un fenomeno comune nell’ambito del crimine informatico. I criminali informatici possono ottenere accesso non autorizzato ai sistemi informatici delle aziende e rubare informazioni sensibili come nomi, indirizzi email, numeri di carte di credito e altri dati personali degli utenti.

Una volta ottenuti i dati, i criminali possono decidere di rivenderli a terzi sul mercato nero del crimine informatico. Questi terzi possono essere altri criminali informatici che li utilizzano per effettuare attacchi di phishing o truffe online, oppure possono essere aziende legittime che cercano di acquisire informazioni sui loro clienti o sui loro competitori.
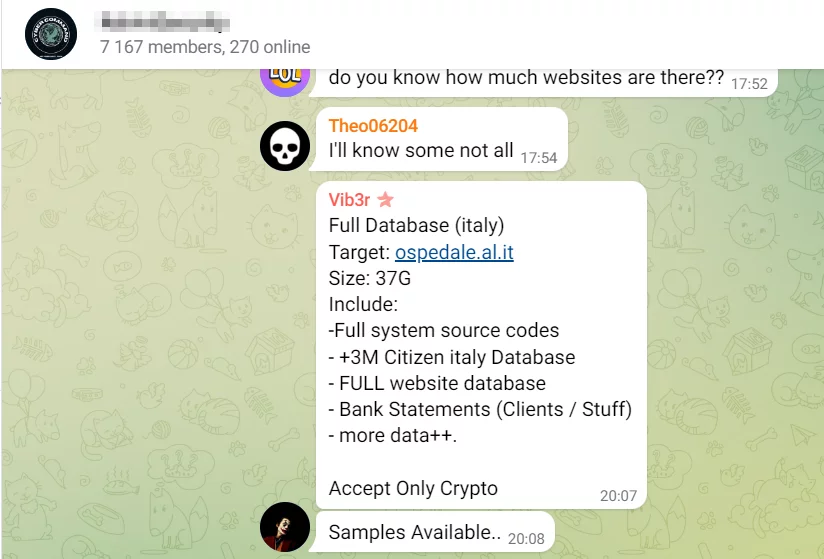
Nel caso specifico non si tratta quindi di una nuova violazione, ma di una violazione precedente che contiene informazioni utili per ulteriori attacchi mirati. Si parla di oltre 3 milioni di cittadini italiani, oltre al database completo del sito e altre informazioni.
Questa volta tali dati sono stati messi in vendita all’interno di una nota chat criminale su telegram, come riportato di seguito.
Il motivo per cui i dati esfiltrati vengono rivenduti più volte è perché i criminali informatici possono guadagnare denaro ripetutamente dalla stessa fonte di informazioni.
Una volta che i dati vengono venduti una prima volta, il loro valore diminuisce, ma rimangono ancora utili per scopi illeciti. Quindi, i criminali possono continuare a rivendere i dati più volte a differenti acquirenti, fino a quando non diventano completamente obsoleti o superati da nuove informazioni più recenti.
Inoltre, i criminali possono anche “riciclare” i dati già esfiltrati, ovvero utilizzare le stesse informazioni per attaccare diverse vittime, ad esempio inviando email di phishing mirate a diverse persone utilizzando gli stessi dettagli di accesso rubati.
In sintesi, la rivendita di dati esfiltrati è un’attività criminale lucrativa per i criminali informatici, poiché possono guadagnare denaro vendendo i dati ripetutamente a differenti acquirenti.
Dobbiamo quindi entrare nell’ottica che ogni dato divulgato in rete costituisce un piccolo pezzo di un puzzle utile per costruire l’identità digitale di una persona. Un pezzo di un puzzle da solo non permette di identificare l’immagine finale, ma tanti pezzi di un puzzle possono farci comprendere la figura rappresentata quale sia, anche se il puzzle non è completamente finito.
Ecco quindi che ogni dato personale riversato nelle underground è perso per sempre e che anche se non attuale, potrà consentire di ricreare, attraverso attività di correlazione, una immagine più chiara di un determinato individuo.
Pertanto ogni singolo databreach o perdita di dati è un problema di tutti. Avendo tra le mani queste informazioni è possibile profilare gli utenti e quindi effettuare frodi telematiche altamente mirate ed eseguire attività di social engineering.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]