


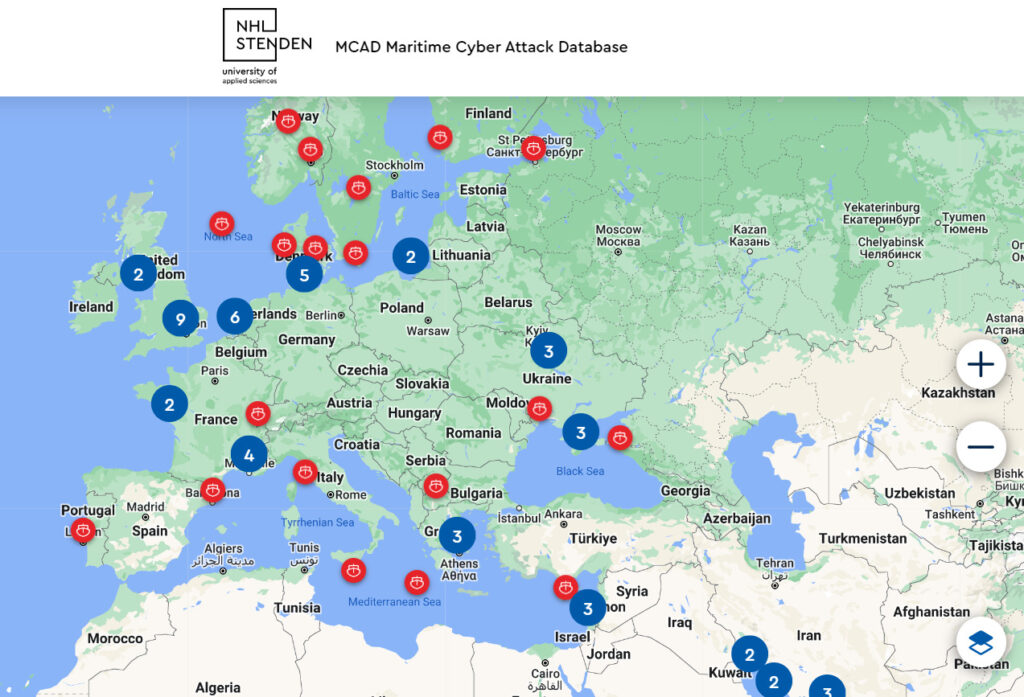
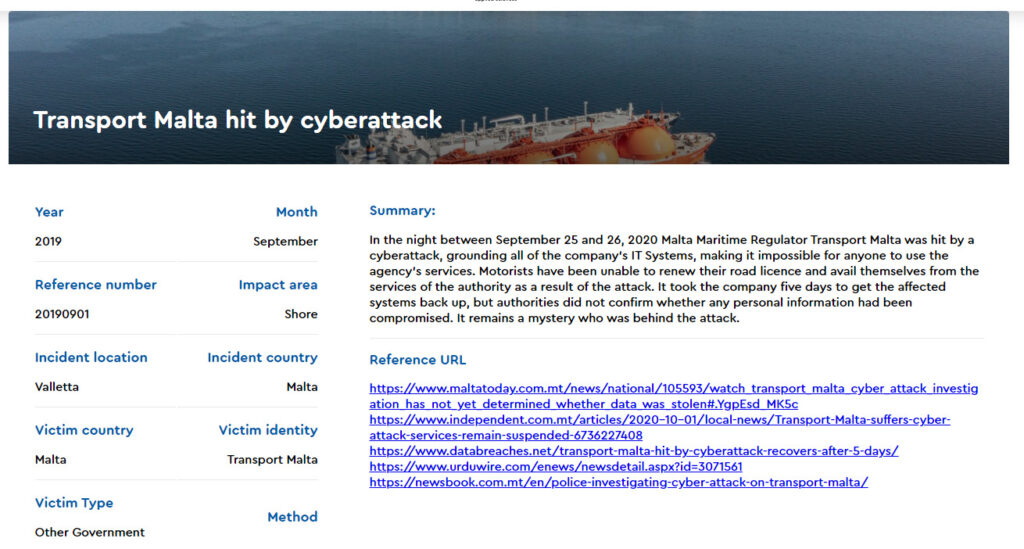
I ricercatori dei Paesi Bassi hanno creato un database unico che contiene informazioni su oltre 160 attacchi informatici ai trasporti marittimi in tutto il mondo. Il database si chiama “Maritime Cyber Attack Database” (MCAD) ed è disponibile per la visualizzazione pubblica online.
Tra gli incidenti inseriti nel database ci sono anche la falsa localizzazione delle navi Nato nel Mar Nero del 2021. Lo scopo della creazione del database è aumentare la consapevolezza della sicurezza informatica nel settore marittimo e fornire informazioni per ulteriori ricerche e simulazioni più accurate in quest’area critica.

Come ha affermato il dott. Steven McCombie, professore di sicurezza delle informazioni marittime presso la NHL Stenden University of Applied Sciences e leader del gruppo di ricerca che ha creato la base dati, “Molto è possibile oggi, quindi dobbiamo educare i governi e le organizzazioni su tali attacchi informatici e aiutali a capire come essere pronti e come rispondere in modo appropriato”.
Il database MCAD contiene informazioni sugli incidenti relativi non solo alle navi, ma anche ai porti e ad altre strutture marittime. Le informazioni vengono raccolte da fonti aperte e coprono vari tipi di attacchi informatici, come hacking, ricatto, falsificazione di dati, destabilizzazione di sistemi, ecc.
Alcuni degli incidenti hanno avuto gravi conseguenze economiche e sulla sicurezza. Ad esempio, nel 2014, l’amministratore di sistema di una portaerei americana a propulsione nucleare ha riscontrato un attacco interno alla nave durante un viaggio. E nel 2019, una grande nave portacontainer è stata infettata da un ransomware, che le ha impedito di entrare nel porto di New York.
Con oltre il 90% del carico mondiale trasportato via mare (equivalente al 70% del valore del commercio globale), la sicurezza informatica marittima è una priorità assoluta.
Tuttavia, gran parte della tecnologia che viene utilizzata sta diventando obsoleta e sempre più vulnerabile agli attacchi informatici. Secondo i dati compilati per MCAD, il 38% delle petroliere attive e il 59% delle navi di uso generale sono in servizio da oltre 20 anni.
Peter Mulder, direttore dell’Information and Creative Technology Academy presso la NHL Stenden University, ha dichiarato: “Creando questo database pubblico, stiamo aumentando la consapevolezza degli incidenti informatici nel settore marittimo e generando dati per ulteriori ricerche da parte del nostro gruppo guidato dal professor Stephen McCombie e i nostri partner associati” .
Un utilizzo del database è quello di sviluppare simulazioni realistiche di attacchi informatici al trasporto marittimo in modo che aziende, organizzazioni e porti possano prepararsi in anticipo.
Il team di ricerca utilizzerà anche MCAD per creare rapporti e documenti di ricerca che mostrano tendenze e analisi dettagliate di sottoinsiemi di dati.
McCombie ha aggiunto: “Il database degli incidenti non è una cosa una tantum, sarà regolarmente aggiornato e integrato. Sebbene abbiamo cercato manualmente le informazioni per l’indagine iniziale, stiamo ora sviluppando un’intelligenza artificiale che aiuterà ad automatizzare l’identificazione di nuovi incidenti e l’identificazione di ulteriori dettagli su incidenti già noti”.


È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.