


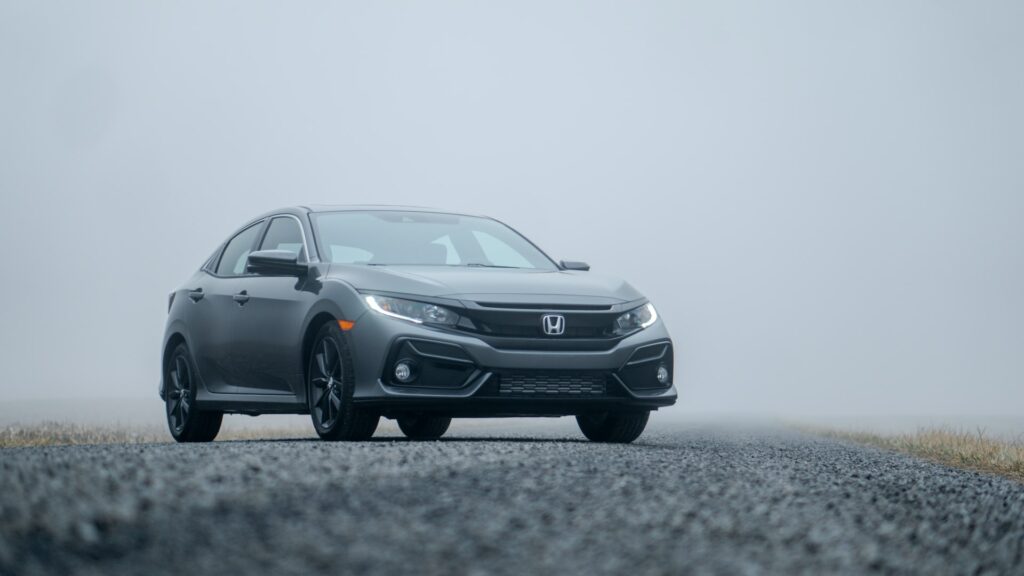
I ricercatori hanno recentemente scoperto una vulnerabilità che potrebbe consentire agli hacker di sbloccare e avviare più modelli di veicoli Honda da remoto. L’elenco dei modelli interessati identifica 10 dei modelli Honda più popolari come vulnerabili.
A peggiorare le cose, i risultati attuali portano i ricercatori a credere che la vulnerabilità potrebbe essere presente su tutti i veicoli Honda dal 2012 al 2022.

La falla di sicurezza, soprannominata RollingPWN dai ricercatori, sfrutta un componente del sistema di accesso senza chiave di Honda.
L’attuale sistema di accesso si basa su un modello rolling code che crea un nuovo codice di accesso ogni volta che i proprietari premono il pulsante del telecomando. Una volta emessi, i precedenti dovrebbero essere resi inutilizzabili per prevenire attacchi di replay. Invece, i ricercatori Kevin26000 hanno scoperto che i vecchi codici potevano essere utilizzati per ottenere l’accesso indesiderato al veicolo.
I ricercatori hanno testato la vulnerabilità su diversi modelli Honda che vanno dal 2012 al 2022. L’elenco dei veicoli di prova interessati include:
Sulla base dell’elenco e dei test riusciti dell’exploit, Kevin26000 crede che la vulnerabilità potrebbe interessare tutti i veicoli Honda e non solo i dieci iniziali sopra elencati.
Fornire una correzione per la vulnerabilità può essere complesso quanto l’exploit stesso. Honda potrebbe correggere il difetto tramite un aggiornamento del firmware over-the-air (OTA), ma molte delle auto interessate non forniscono supporto OTA. Il pool più ampio di veicoli potenzialmente colpiti rende improbabile uno scenario di richiamo.
Per ora, la ricerca è in corso per determinare quanto sia diffusa la vulnerabilità. Sulla base della natura dell’attacco, Kevin26000 sospetta fortemente che il problema possa avere un impatto anche su altre case automobilistiche.
La scoperta è solo un’altra di una serie di vulnerabilità di accesso scoperte quest’anno sulla linea di veicoli Honda.
A marzo, i ricercatori hanno identificato un exploit man-in-the-middle (CVE-2022-27254) in cui i segnali RF potevano essere intercettati e manipolati per un uso successivo. Kevin26000 aveva anche segnalato un attacco di replay simile (CVE-2021-46145) nel gennaio 2022.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.