


Abbiamo parlato molto a lungo su Red Hot Cyber relativamente al fenomeno degli insider, degli “impiegai infedeli”. Il tema non riveste di per se una grande percentuale nella totalità degli attacchi informatici sferrati dagli attori malevoli, ma risulta un fenomeno da monitorare con molta attenzione.
Negli oscuri recessi del mondo digitale, la cybergang ransomware conosciuta come Everest è alla ricerca di nuovi complici per realizzare i suoi loschi obiettivi. Mentre il panorama della sicurezza informatica continua a evolversi, Everest cerca impiegati infedeli disposti a tradire la fiducia delle loro organizzazioni e concedere l’accesso alle reti delle proprie organizzazioni.

Il Team Everest ha lanciato un inquietante messaggio sul loro sito underground, riportando: “Lavoro veloce, buona condivisione” recita il post, segnalando l’attenzione immediata che la cybergang sta cercando.
Con un ultimatum chiaro, l’offerta scadrà il 7 agosto, e solo i primi a rispondere saranno serviti, ovviamente in denaro crypto.
Il nostro team è alla ricerca di nuovi partner con accesso alle reti aziendali. Lavoro veloce, buona condivisione. L'offerta terminerà il 7 agosto. Primo arrivato, primo servito.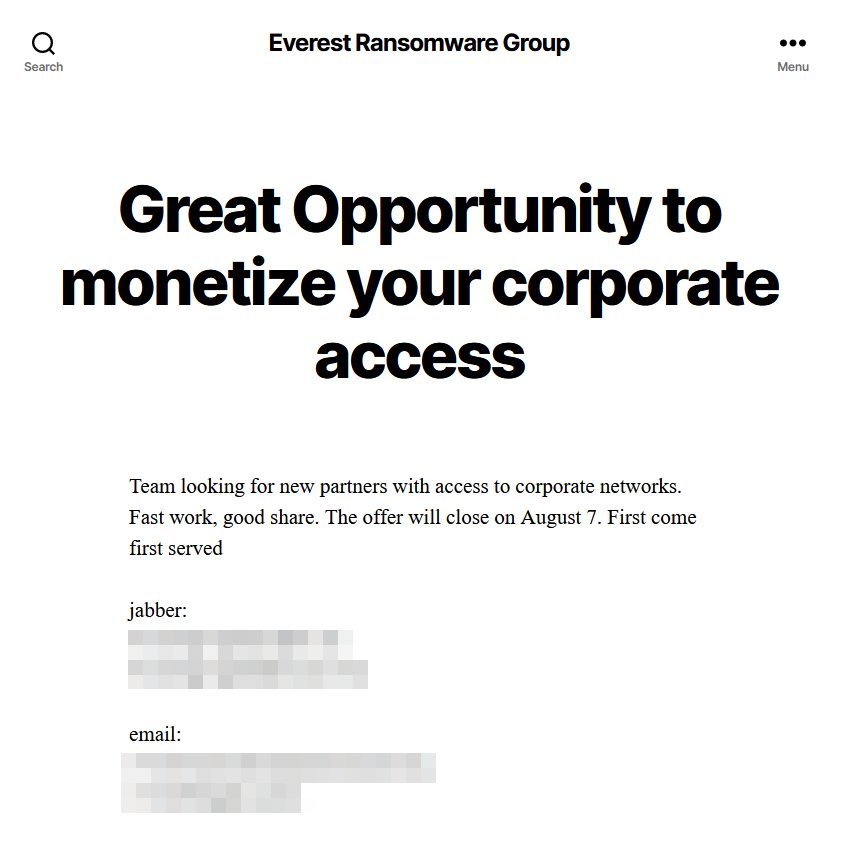
L’enigma che circonda l’identità e l’ubicazione della cybergang rende difficile per gli investigatori rintracciarli e neutralizzarli. La loro abilità tecnica, mescolata con una moralità distorta, rende Everest una minaccia per aziende, enti governativi e istituzioni in tutto il mondo. E non è la prima volta che chiedono nel loro data leak site (DLS) supporto agli insider.
La strategia di Everest è semplice: avere accesso ai sistemi con privilegi di amministrazione, magari acquistando le credenziali e l’accesso da qualche addetto IT impiegato nelle varie control room delle grandi aziende che magari possa fornire, all’occasione, i codici di Multi Factor Authentication (MFA).
Questi traditori volontari apriranno le porte digitali ad operazioni di estorsione, che potrebbero comportare il lancio di un ransomware e quindi l’esfiltrazione di dati sensibili, minacciando la reputazione dell’organizzazione e causando danni finanziari disastrosi.
Le aziende e le organizzazioni sono avvertite dell’urgente necessità di rafforzare le loro difese cibernetiche e formare i propri dipendenti sulle tattiche utilizzate dai malintenzionati. La sensibilizzazione sulle minacce digitali e una cultura di sicurezza informatica sono fondamentali per prevenire il fenomeno degli insider.
Gli esperti di sicurezza sottolineano che la difesa deve iniziare dai fondamenti, come l’implementazione di rigorose politiche di sicurezza e la gestione degli accessi ai dati. Inoltre, l’utilizzo di tecnologie avanzate di rilevamento delle minacce e la creazione di piani di risposta agli incidenti sono essenziali per respingere gli attacchi e proteggere le reti.
Ma questa volta, oltre alle consuete linee guida, l’attenzione dovrebbe rivolgersi anche agli stessi dipendenti, per evitare che all’interno delle organizzazioni nascano e crescano degli insider, sia interni che nelle aziende di terze parti.
D’altra parte, i dipendenti sono una cosa importante!

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].