


All’inizio di ottobre si è verificato un incidente che ha sollevato dubbi sulla sicurezza dell’utilizzo dei gadget moderni nei luoghi pubblici. Il ricercatore di sicurezza Jeroen van der Ham è stato vittima di un attacco al suo iPhone mentre viaggiava su un treno nei Paesi Bassi.
Il suo smartphone ha iniziato a ricevere un flusso di notifiche pop-up di connessione Bluetooth, che hanno reso il dispositivo praticamente inutilizzabile e lo hanno costretto a riavviarsi. La situazione si è ripetuta durante il secondo viaggio, quando non solo il ricercatore, ma anche altri passeggeri hanno ricevuto le stesse segnalazioni.

Van der Ham ha collegato i guasti alla presenza di un certo passeggero nella carrozza: stava lavorando sul suo MacBook, al quale era collegato un iPhone tramite USB. L’uomo ha continuato il suo lavoro, senza prestare attenzione a come si riavviavano i dispositivi dei passeggeri intorno a lui. Di conseguenza, il ricercatore è giunto alla conclusione che questo passeggero era la fonte dei problemi.
Dopo aver condotto delle ricerche, van der Ham ha scoperto che la causa degli attacchi era il dispositivo Flipper Zero, che può interagire con vari tipi di comunicazioni wireless, tra cui RFID, NFC, Bluetooth, Wi-Fi e radio standard.
Van der Ham ha ricreato l’attacco in un ambiente controllato, che ha funzionato allo stesso modo del viaggio in treno. Van der Ham ha installato sul suo dispositivo il firmware personalizzato Flipper Xtreme, che ha acquistato dal canale Flipper Zero Discord.
Il firmware consente l’invio di un flusso costante di pacchetti Bluetooth Low Energy (BLE) ai dispositivi con il pretesto di un tentativo di connessione Bluetooth, che è ciò che ha causato il crash dell’iPhone.
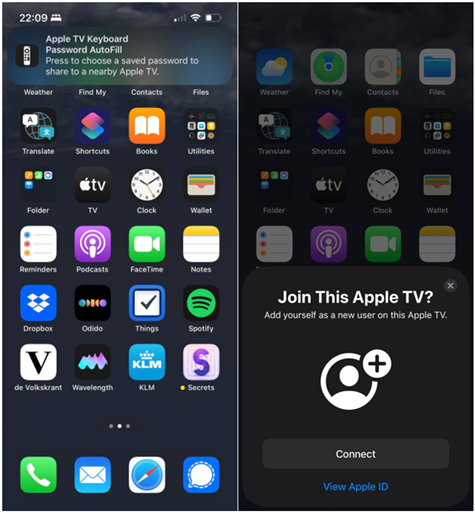
Simulazione di richieste di connessione sotto le mentite spoglie di vari dispositivi
In particolare, l’attacco non ha causato arresti anomali sugli iPhone con versioni iOS precedenti alla versione 17.0. I rappresentanti di Apple non hanno risposto alle domande sui piani per rilasciare aggiornamenti per prevenire tali attacchi.
Attualmente, per prevenire questo tipo di attacchi su iOS, gli utenti possono disattivare il Bluetooth nelle impostazioni, ma questo potrebbe essere difficile o addirittura impossibile durante un attacco. Attacchi DoS simili possono essere sferrati contro dispositivi Android e Windows utilizzando il firmware Flipper Xtreme.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]