


Un Initial Access Broker ha messo in vendita sul Dark Web l’accesso completo a un’azienda italiana sfruttando vulnerabilità Citrix. L’episodio dimostra come il cybercrime operi oggi come un mercato strutturato, dove gli accessi sono venduti come commodity. La Cyber Threat Intelligence diventa decisiva per intercettare queste minacce in anticipo, permettendo alle aziende di bloccare intrusioni e prevenire attacchi ransomware prima che causino danni economici e reputazionali.
Tra i forum in lingua russa, dove il crimine informatici si riuniscono per discutere di ransomware e di exploit, è apparso un nuovo annuncio che mette in vendita un accesso ad una azienda italiana.
Un utente, dietro il nickname H4JIM3, mette all’asta un accesso Citrix che permette l’accesso ad una azienda che ha un fatturato da venticinque milioni di dollari e migliaia di computer interconnessi. Per soli duemila dollari, chiunque può acquistare la possibilità di accesso alle infrastrutture IT dell’azienda e quindi saccheggiarla e tenerla in ostaggio.

Il tutto mentre la vittima continua a fatturare e produrre ignara (il più delle volte) delle scorribande dei criminali informatici al suo interno.
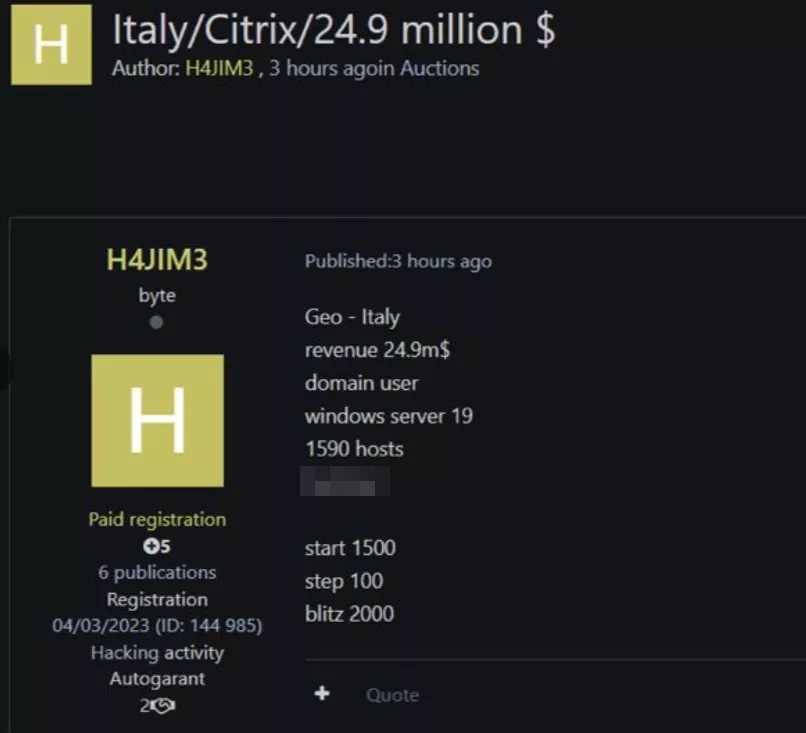
L’autore di questo post appartiene ad una categoria oramai nota ai lettori di RHC, quella degli Initial Access Broker (IaB). Questi attori malintenzionati sono dei classici hacker che agiscono come “scassinatori specializzati” per lasciare le porte accostate per il cliente successivo.
Il loro obiettivo è trovare la crepa, una password predicibile/banale o un software obsoleto, entrarvi silenziosamente per poi rivendere l’accesso al miglior offerente. In questo ecosistema, l’azienda non è un bersaglio per quello che possiede, ma una “commodity” venduta in un mercato dove il valore è la facilità con cui può essere colpita.
Il prodotto degli Initial Access Broker è il tempo e la comodità. Un gruppo di cyber-estorsori che acquista il pacchetto, risparmia molte settimane di tempo perse ad effettuare ricognizione e tentativi di intrusione falliti.
Può quindi passare alla fase finale dell’attacco: esfiltrare i dati e cifrare i dischi e quindi estorcere denaro. Quando un annuncio appare online, il conto alla rovescia per l’azienda è già iniziato e il fallimento dipende interamente dalla velocità con cui l’informazione viene intercettata.
Ecco quindi che la Cyber Threat Intelligence non è più un lusso per pochi esperti, ma diventa la strategia efficace per ogni realtà produttiva. Si tratta di monitoraggio delle zone d’ombra della rete per identificare specifiche minacce, prima che si trasformino in danno. Per un’azienda, scoprire di essere l’oggetto di un’asta trasforma una posizione di debolezza in un vantaggio senza precedenti. È il momento in cui la vittima smette di subire passivamente, iniziando a comprendere l’avversario.
Possedere queste informazioni permette di agire e inibire la vendita dell’accesso stesso, rendendo la “merce” del broker priva di valore. Se l’azienda identifica l’annuncio e riconoscere di essere lei la vittima, può forzare il reset delle credenziali, chiudere i gateway Citrix esposti o isolare i server prima che il compratore dell’asta possa fare il suo ingresso. Inibire questa vendita non significa solo proteggere i dati, ma anche distruggere la reputazione del broker nel sottobosco criminale.
Avere la consapevolezza di sapere di essere l’azienda presa di mira e saperlo in anticipo cambia le regole del gioco. Permette di giocare d’anticipo su un terreno dove il difensore è sempre un passo indietro. In conclusione, questo nuovo giallo dell’azienda italiana (tra i tanti che abbiamo pubblicato su queste pagine) ci ricorda sempre che la protezione dei perimetri passa inevitabilmente per la conoscenza del cybercrime.
Gli Initial Access Broker cercano porte aperte. Ma finché esisteranno occhi pronti a monitorare le loro mosse, il loro mercato resterà un luogo rischioso anche per loro. La Cyber Threat Intelligence rappresenta un faro che oggi è essenziale per proteggere le organizzazioni e per non farsi trovare impreparati quando cala il sipario e inizia l’attacco.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].