


La scorsa settimana, un threat actors di nome ‘rose87168’ ha affermato di aver violato i server Oracle Cloud e di aver iniziato a vendere i presunti dati di autenticazione e le password crittografate di 6 milioni di utenti.
L’autore della minaccia ha anche affermato che le password SSO e LDAP rubate potevano essere decriptate utilizzando le informazioni nei file rubati e si è offerto di condividere alcuni dei dati con chiunque potesse aiutarli a recuperarli. La posizione di Oracle è stata quella di negare la violazione dei suoi server di accesso SSO federati Oracle Cloud e il furto dei dati degli account di 6 milioni di persone.

Molte aziende hanno confermato che i campioni di dati condivisi dall’autore della minaccia erano validi. Oracle ha dichiarato: “Non c’è stata alcuna violazione di Oracle Cloud. Le credenziali pubblicate non sono per Oracle Cloud. Nessun cliente Oracle Cloud ha subito una violazione o ha perso dati”.
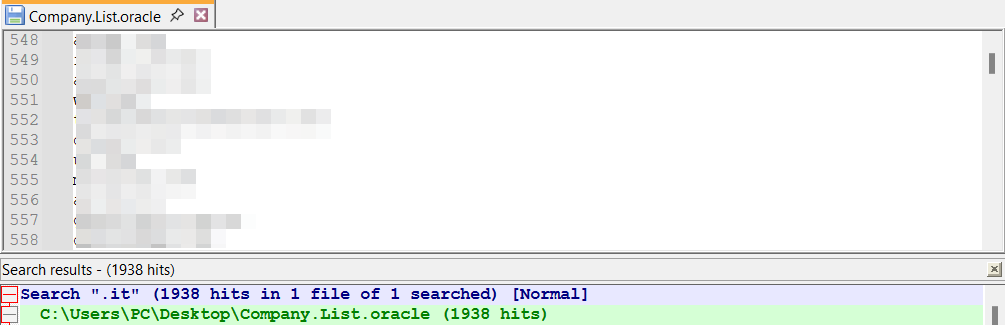
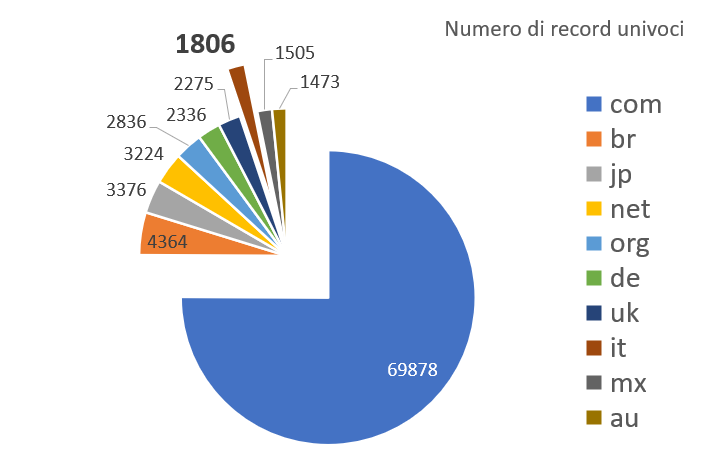
Le aziende hanno dichiarato che i nomi visualizzati LDAP associati, gli indirizzi e-mail, i nomi propri e altre informazioni identificative erano tutti corretti e appartenevano a loro. L’attore della minaccia ha rilasciato più file di testo costituiti da un database, dati LDAP e un elenco di 140.621 domini di aziende che sarebbero state colpite dalla violazione (126.687 effettuando una group by). Va notato che alcuni dei domini aziendali sembrano di test e ci sono più domini per azienda. Per quanto riguarda le aziende italiane, abbiamo ben 1938 record all’interno dei domini colpite dalla presunta violazione (1806 effettuando un raggruppamento).
Inoltre l’autore della minaccia sostiene di aver avuto uno scambio di email con Oracle per segnalare di aver hackerato i server. “Ho esaminato attentamente l’infrastruttura della dashboard cloud e ho trovato un’enorme vulnerabilità che mi ha consentito di accedere in modo completo alle informazioni di 6 milioni di utenti”, si legge nell’e-mail che è stata visionata da BleepingComputer.
Cloudsek, come abbiamo visto nel precedente articolo, ha anche trovato un URL di Archive.org che mostra che il server “login.us2.oraclecloud.com” eseguiva Oracle Fusion Middleware 11g a partire dal 17 febbraio 2025. Da allora Oracle ha disattivato questo server dopo che è stata segnalata la notizia della presunta violazione.
Questa versione del software è stata interessata da una vulnerabilità tracciata come CVE-2021-35587 che sembrerebbe aver consentito di compromettere Oracle Access Manager. L’autore della minaccia ha affermato che questa vulnerabilità è stata utilizzata nella presunta violazione dei server Oracle.
La vulnerabilità utilizzata per questa presunta violazione sembra essere il CVE-2021-35587 che ha consentito la compromissione del server login[.]us2[.]oraclecloud[.]com. Oracle dopo aver negato l’attacco ha rapidamente disconnesso il server da Internet.
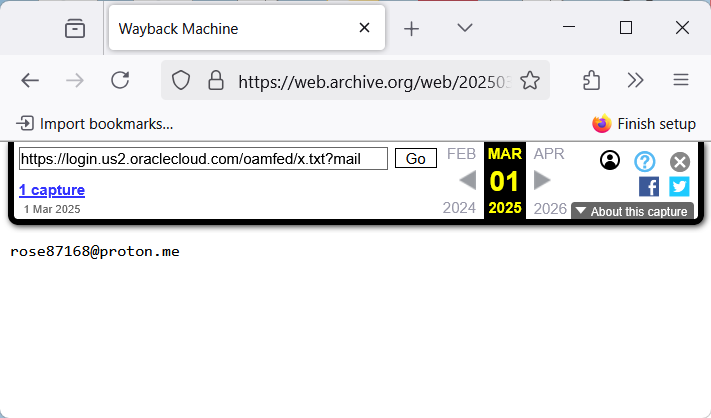
L’aggressore sostiene inoltre di aver lasciato un file con un nome handle, “x.txt”, scritto al suo interno quando ha violato il server “login.us2.oraclecloud[.]com” e che questo è stato scansionato e registrato nell’Internet Archive il 1° marzo 2025.
Questa vicenda, ancora avvolta nel mistero, non ha una chiara spiegazione. È certo che un gigante come Oracle stia ancora analizzando i fatti e presto pubblicherà un report ufficiale per fare luce sull’accaduto. Nel frattempo, c’è chi affronta la situazione con ironia, diffondendo meme che, almeno dagli elementi in nostro possesso, sembrano essere condivisibili.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.