


Come abbiamo anticipato, il più grande produttore mondiale di bevande analcoliche Coca-Cola ha confermato un attacco informatico alle sue reti di computer.
La società sta attualmente collaborando con le forze dell’ordine nelle indagini sull’incidente.

Infatti, è stata avviata una indagine dopo che il gruppo di criminali informatici Stormous ha affermato di aver violato con successo alcuni server dell’azienda e di aver rubato 161 GB di dati.
Gli aggressori hanno pubblicato i dati rubati sul loro data-leak-site (DLS) e hanno chiesto un riscatto di 1,65 bitcoin (circa 64.000 dollari). I dati rubati includono documenti compressi, file di testo, e-mail, password, archivi ZIP di account e pagamenti e altre informazioni sensibili.
Questa è la prima volta che Stormous rilascia un set di dati rubato.
Il gruppo aveva precedentemente chiesto ai suoi seguaci di votare su chi sarebbe stata la loro prossima vittima e la Coca-Cola ha vinto il sondaggio con il 72% dei voti. Secondo i criminali, ci sono voluti solo pochi giorni per entrare nell’azienda.
Nel mentre sul canale Telegram, il gruppo Stormous riporta quanto segue:
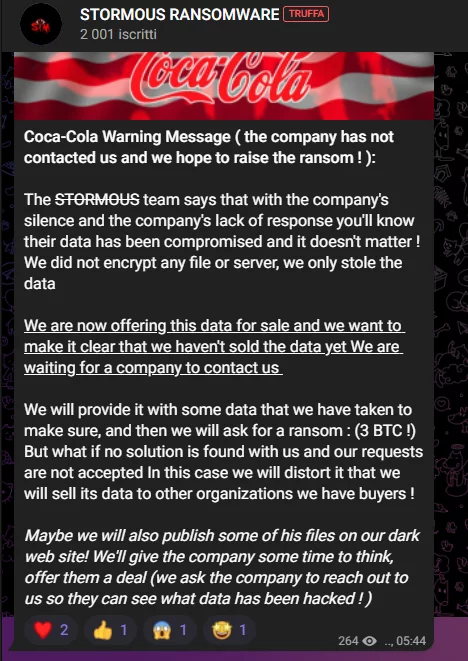
“Messaggio di avviso alla Coca-Cola (l’azienda non ci ha contattato e speriamo di aumentare il riscatto!): Il team STORMOUS afferma che il silenzio dell’azienda e la mancanza di risposta vuol dire che dei loro dati non interessa! Non abbiamo crittografato alcun file o server, abbiamo solo rubato i dati. Ora stiamo mettendo in vendita questi dati e vogliamo chiarire che non abbiamo ancora venduto i dati. Stiamo aspettando che l’azienda ci contatti. Gli forniremo alcuni dati come samples e poi chiederemo un riscatto: (3 BTC!) Ma cosa succede se con noi non viene trovata una soluzione e le nostre richieste non vengono accettate? In questo caso venderemo i dati ad altre organizzazioni e abbiamo degli acquirenti! Forse pubblicheremo anche alcuni dei suoi file sul nostro sito web underground! Daremo all’azienda un po’ di tempo per pensare, offrire loro un accordo (chiediamo all’azienda di contattarci in modo che possano vedere quali dati sono stati violati!)”


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]