


Il ricercatore di sicurezza indipendente Pedro Baptista del team HackerHood di Red Hot Cyber, ha rilevato il 9 marzo 2024 una grave vulnerabilità su Telegram, che ha messo a rischio la sicurezza degli utenti utilizzatori della versione web della piattaforma.
Fortunatamente, Telegram ha risposto prontamente, correggendo il problema appena due giorni dopo.

La vulnerabilità, identificata con il codice CVE-2024–33905, era presente nella versione 2.0.0 (486) e precedenti di Telegram WebK. Coinvolgeva le cosiddette “Mini App” di Telegram, che permettono agli utenti di eseguire applicazioni web direttamente nell’interfaccia di messaggistica. Tuttavia, questa funzionalità si è rivelata essere una superficie d’attacco vulnerabile.
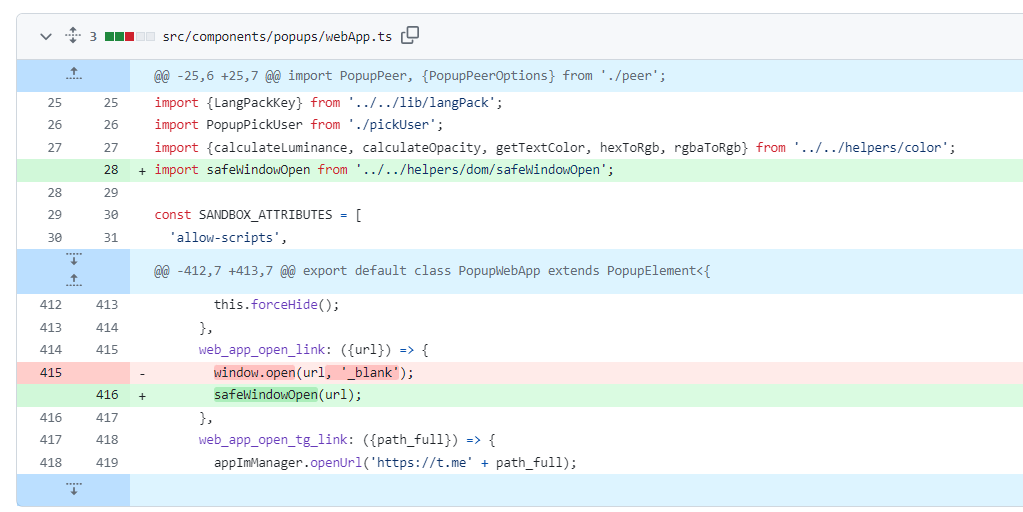
Una Mini Web App dannosa poteva eseguire codice JavaScript arbitrario nel contesto principale di web.telegram.org, portando al dirottamento della sessione degli utenti. Questo exploit XSS (Cross-Site Scripting) è stato attivato utilizzando il tipo di evento web_app_open_link tramite postMessage.
L’attaccante avrebbe creato una Mini App con un URL dannoso, che sarebbe stato eseguito quando l’utente apriva la Mini App.
Il payload dannoso sfruttava il fatto che l’evento web_app_open_link apriva una nuova scheda con l’URL specificato, consentendo al codice JavaScript dannoso di rimanere nel contesto della finestra principale, compromettendo così la sessione dell’utente.
Fortunatamente, Telegram ha risolto prontamente il problema. L’11 marzo 2024, è stata rilasciata una patch che ha corretto la vulnerabilità. La patch ha introdotto una nuova funzione safeWindowOpen, che sostituiva la funzione precedente per gestire l’apertura di nuove schede.
Questa nuova funzione implementava misure di sicurezza aggiuntive, come l’utilizzo dell’argomento noreferrer, che impediva alla finestra appena aperta di rimandare l’intestazione Referer alla pagina originale. Inoltre, la nuova finestra è stata isolata dal contesto della finestra principale, inclusa la sua esecuzione JavaScript.
La risposta rapida e efficace di Telegram a questa vulnerabilità critica dimostra l’importanza di avere programmi di bug bounty robusti e di rispondere prontamente alle segnalazioni degli utenti. Tuttavia, questa scoperta solleva anche interrogativi più ampi sulla sicurezza delle applicazioni web e sulla necessità di continuare a sviluppare e implementare misure di sicurezza sempre più sofisticate per proteggere gli utenti da minacce sempre più complesse.
La sicurezza informatica è una sfida in continua evoluzione e richiede un impegno costante da parte di tutti gli attori coinvolti. Grazie alla collaborazione tra ricercatori di sicurezza e fornitori di servizi online, possiamo fare progressi significativi nella protezione delle informazioni e nella difesa contro le minacce digitali.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.