


Il gruppo di criminali informatici dietro il mercato darknet di Genesis ha affermato che la piattaforma è stata venduta a un acquirente anonimo. È interessante notare che solo tre mesi fa le autorità statunitensi hanno colpito il Genesis Market, confiscato alcuni dei suoi domini e affermato di aver ottenuto l’accesso al back-end.
Genesis è stato lanciato alla fine del 2017 ed entro il 2020 è diventato uno dei mercati più popolari.

Genesis vendeva principalmente credenziali (anche per Gmail, Netflix, Spotify, WordPress, PayPal, Reddit, Amazon, LinkedIn, Cloudflare, Twitter, Zoom, Ebay e così via), cookie e le cosiddette impronte digitali (impronte digitali, bot e per dirla semplicemente – personalità virtuali già pronte) per vari dispositivi.
Genesis ha fornito ai clienti il proprio browser Genesis Security, che i criminali potevano utilizzare per importare le impronte digitali acquistate e impersonare le vittime utilizzando i loro indirizzi IP, cookie di sessione, informazioni sul sistema operativo e plug-in installati.
Le forze dell’ordine ritengono che gli amministratori del mercato abbiano guadagnato più di 8,7 milioni di dollari dal 2018. Ad aprile 2023, su Genesis sono state vendute più di 2.000.000 di identità rubate.
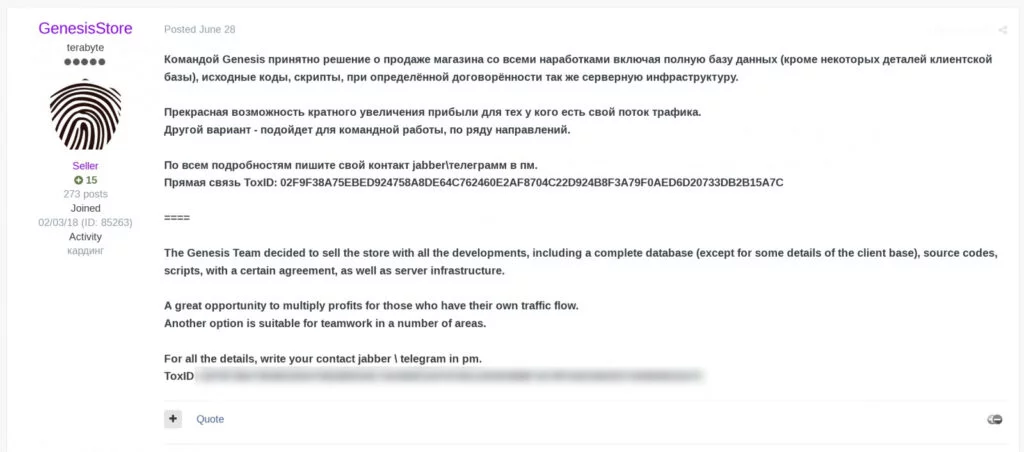
Alla fine di giugno, sui forum degli hacker sono apparsi contemporaneamente diversi messaggi sulla vendita di Genesis, scritti dall’account GenesisStore, che aveva precedentemente pubblicato post per conto dell’amministrazione del mercato.
Questi messaggi dicevano che “viene venduto tutto, compreso il database completo (ad eccezione di alcuni dettagli della base clienti), i codici sorgente, gli script” e con “un certo accordo” anche l’infrastruttura server.
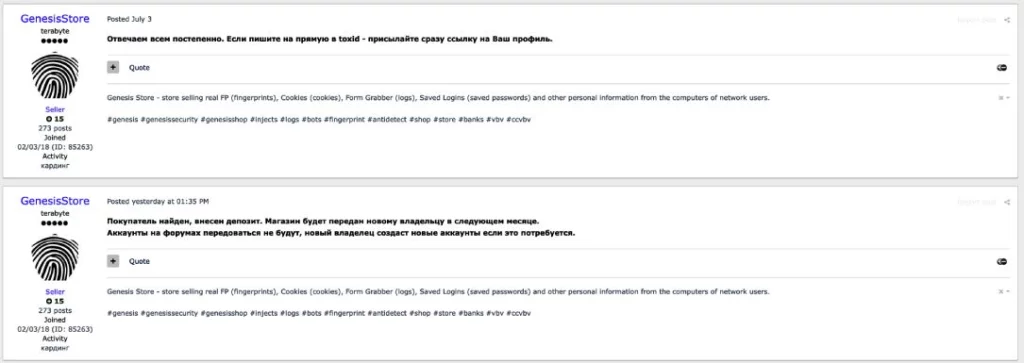
La scorsa settimana, lo stesso account ha dichiarato sul forum di hacking di Exploit che il deposito è stato effettuato, il mercato è stato venduto e “sarà trasferito a un nuovo proprietario il mese prossimo”.
Il messaggio rileva inoltre che gli account sui forum non verranno trasferiti al nuovo proprietario.
La vendita di Genesis arriva pochi mesi dopo la massiccia operazione Cookie Monster, che ha coinvolto le forze dell’ordine in 17 paesi ed è stata coordinata dall’FBI.
Nell’aprile di quest’anno, Europol, l’FBI e il Dipartimento di giustizia degli Stati Uniti hanno riferito di essere stati in grado di accedere al back-end della risorsa e ai dati di 59.000 account utente, rivelando la vera identità di molti di loro.
Di conseguenza, durante questa operazione, sono stati effettuati 119 arresti e 208 perquisizioni.
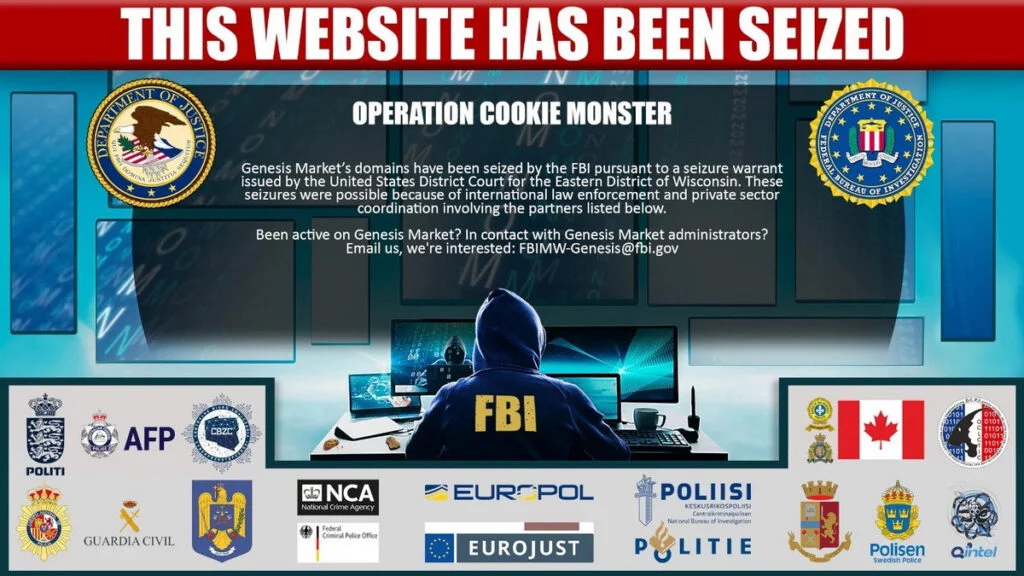
Allo stesso tempo, tutti e tre i domini Genesis su Internet aperto sono stati sostituiti con uno speciale “stub”, che informava gli utenti che il dominio era sotto il controllo dell’FBI. Inoltre, tutti i domini (insieme al dominio .onion, che non è passato sotto il controllo delle autorità) sono stati inclusi nell’elenco delle sanzioni del Dipartimento del Tesoro degli Stati Uniti, in cui Genesis è elencato con sede in Russia.
“Sono molto sorpreso che qualcuno volesse acquistare un marchio completamente bruciato”, ha affermato lo specialista di Recorded Future Dmitry Smilyanets. “Esiste la possibilità che gli stessi operatori di Genesis abbiano compiuto questo passo per rendere più facile il rebranding e la separazione dall’organizzazione sanzionata”.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.