


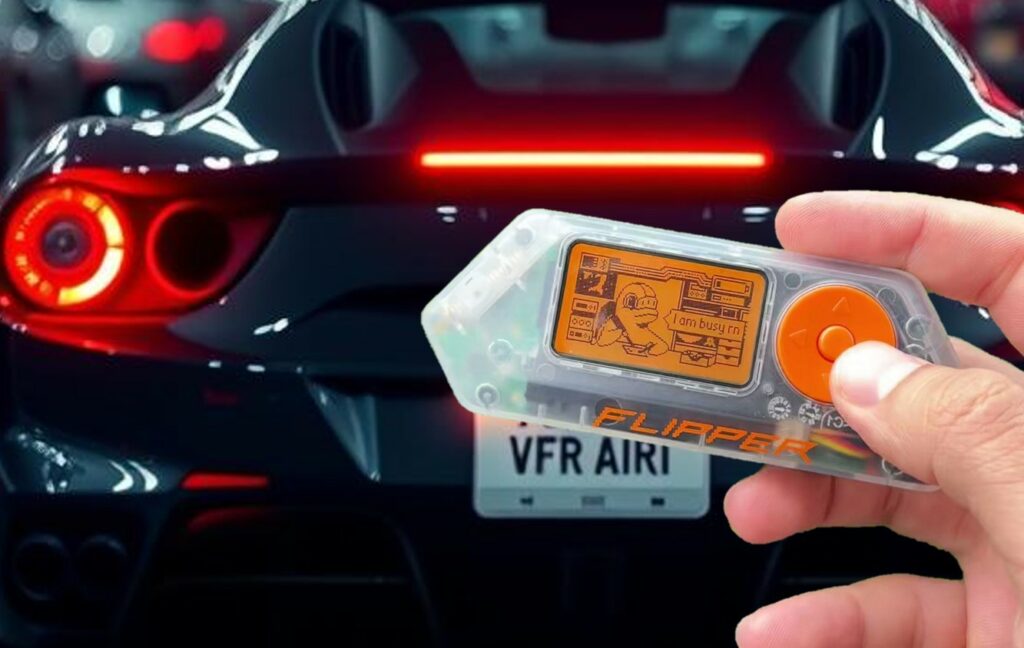
Un nuovo firmware personalizzato per il dispositivo multiuso Flipper Zero, è capace di eludere molti dei sistemi di sicurezza con codice variabile, implementati nella maggioranza dei veicoli di ultima generazione, esponendo potenzialmente a rischio di essere rubati milioni di automobili.
Emerge dalle prove presentate dal canale YouTube “Talking Sasquach” che il firmware, presumibilmente in circolazione nel dark web, è in grado di replicare il portachiavi di un veicolo mediante un’unica e rapida intercettazione del segnale.

Per decenni, la sicurezza a codice variabile è stata il punto di riferimento nel settore per consentire l’accesso ai veicoli senza l’uso di chiavi. Il sistema è stato ideato per scongiurare i cosiddetti “attacchi di replay”. Ma un nuovo algoritmo sincronizzato tra il trasmettitore, ovvero il portachiavi, e il ricevitore, cioè il veicolo, ne permette il funzionamento.
Ogni volta che si preme un pulsante, viene generato un codice nuovo, univoco e imprevedibile. Un codice vecchio, una volta utilizzato, viene rifiutato dal veicolo, rendendo inutile la semplice registrazione e ritrasmissione del segnale.
Alcuni esperti di sicurezza sottolineano che si possa trattare di una vulnerabilità nota, descritta in dettaglio in un articolo accademico chiamato “RollBack“. Questo metodo di attacco prevede l’acquisizione di diversi codici e la loro successiva riproduzione sul veicolo in un ordine specifico e manipolato.
Questo inganna il contatore di sincronizzazione del veicolo, facendolo tornare a uno stato precedente, che l’aggressore può sfruttare per ottenere il controllo. Indipendentemente dal metodo preciso, il risultato mostrato nei video è lo stesso: una sola cattura garantisce l’accesso completo. L’elenco dei produttori interessati è lungo e comprende molti marchi noti: Chrysler, Dodge, Fiat, Ford, Hyundai, Jeep, Kia, Mitsubishi e Subaru.
Gli attacchi precedentemente noti a questo sistema, come “RollJam“, erano tecnicamente complessi e difficili da eseguire nel mondo reale. RollJam richiedeva di bloccare il ricevitore del veicolo per impedirgli di ricevere il primo segnale dal telecomando legittimo, registrando contemporaneamente il codice non utilizzato per un uso successivo.
Questo nuovo exploit, tuttavia, è molto più pericoloso a causa della sua semplicità. Secondo le dimostrazioni, un aggressore che utilizza un Flipper Zero dotato di questo firmware personalizzato deve solo trovarsi nel raggio d’azione per intercettare la pressione di un singolo pulsante sul telecomando del bersaglio, ad esempio mentre il proprietario blocca o sblocca l’auto. Non è necessario alcun jamming.
A partire da quel segnale catturato, il dispositivo può apparentemente effettuare il reverse engineering della sequenza crittografica, consentendogli di emulare tutte le funzioni del portachiavi, tra cui blocco, sblocco e apertura del bagagliaio, creando di fatto una chiave principale. Una conseguenza significativa di questo attacco è che il telecomando originale e legittimo viene immediatamente desincronizzato dal veicolo e cessa di funzionare. Questo potrebbe essere il primo segnale per il proprietario che la sicurezza del suo veicolo è stata compromessa.
Sembrano esserci due teorie principali su come il firmware raggiunga questo obiettivo. Talking Sasquach suggerisce che il metodo implichi il reverse engineering della sequenza di codice rolling, che potrebbe essere stato reso possibile da precedenti fughe di dati sugli algoritmi del produttore o da estesi attacchi brute-force su elenchi di codice noti.
Gravi conseguenze attendono sia i consumatori che i produttori. Purtroppo, la vulnerabilità celata nel ricevitore hardware del veicolo rende impraticabile una soluzione rapida tramite un mero aggiornamento software. Secondo gli esperti, l’unico rimedio efficace sarebbe un massiccio richiamo per sostituire i componenti fisici dei veicoli coinvolti, un’impresa logistica e finanziaria estremamente problematica per il settore automobilistico.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].