


Il Pentagono ha inviato una “lettera di preoccupazione” a Microsoft documentando una “violazione di fiducia” in merito all’utilizzo da parte dell’azienda di ingegneri cinesi per la manutenzione di sistemi informatici governativi sensibili, ha annunciato questa settimana il Segretario alla Difesa Pete Hegseth.
Allo stesso tempo, il Dipartimento della Difesa sta avviando un’indagine per verificare se qualcuno di questi dipendenti abbia compromesso la sicurezza nazionale.

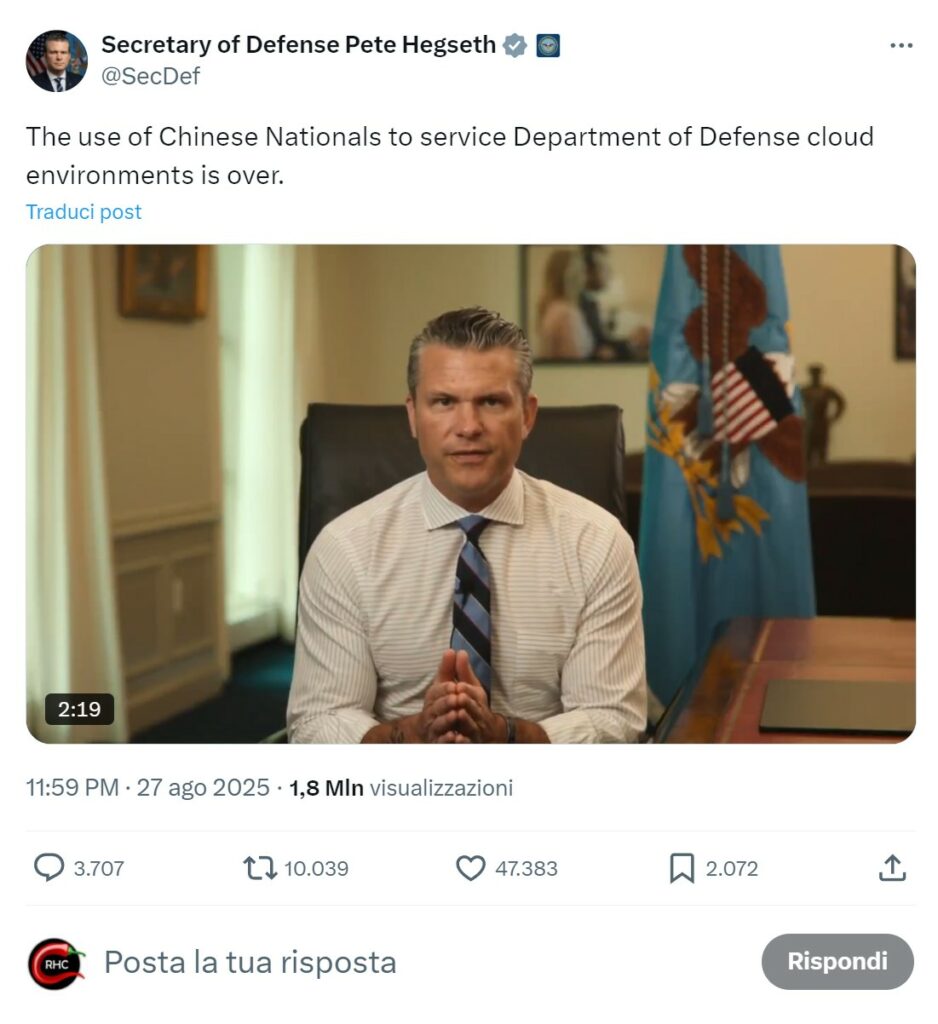
“L’impiego di cittadini cinesi per la manutenzione degli ambienti cloud del Dipartimento della Difesa è finito”, ha affermato Hegseth in una dichiarazione video. “Abbiamo inviato una lettera formale di preoccupazione a Microsoft documentando questa violazione della fiducia e stiamo richiedendo un audit di terze parti sul programma di scorta digitale di Microsoft, incluso il codice e le richieste dei cittadini cinesi”.
“Hanno inserito qualcosa nel codice di cui non eravamo a conoscenza? Lo scopriremo”, ha aggiunto Hegseth.
Le azioni sono state intraprese in risposta a una recente indagine che ha svelato il sistema di “scorta digitale” di Microsoft, in cui personale statunitense con autorizzazioni di sicurezza supervisiona ingegneri stranieri, compresi quelli in Cina. ProPublica ha scoperto che gli addetti alla scorta spesso non possiedono le competenze necessarie per supervisionare efficacemente ingegneri con competenze tecniche molto più avanzate.
Il colosso della tecnologia ha sviluppato questo accordo per aggirare il requisito del Dipartimento della Difesa secondo cui le persone che gestiscono dati sensibili devono essere cittadini statunitensi o residenti permanenti.
“Il programma è stato progettato per rispettare le norme sugli appalti, ma ha esposto il dipartimento a rischi inaccettabili”, ha affermato Hegseth in un annuncio video pubblicato su X.
La lettera serve da avvertimento a Microsoft, che ha dichiarato nei suoi report finanziari di ricevere “ingenti entrate da contratti governativi”. È meno grave di una “cura notice”, che potrebbe portare alla risoluzione dei contratti Microsoft se i problemi non vengono risolti.
Il dipartimento non ha reso pubblica la lettera e non ha risposto alla richiesta di ProPublica di averne una copia


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]