


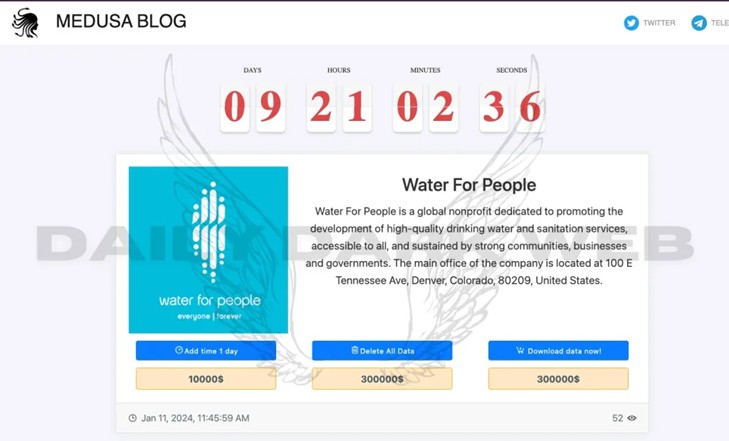
Water for People, un’organizzazione no-profit che si impegna a fornire l’accesso all’acqua potabile pulita alle persone vulnerabili e povere, è stata attaccata da criminali informatici. Il gruppo Medusa ha rivendicato l’attentato, annunciandolo sul proprio sito.
Gli estorsori chiedono un riscatto di 300.000 dollari a Water for People per la mancata divulgazione di informazioni rubate. Non è stato riferito quali informazioni siano finite esattamente nelle mani degli aggressori.

Un rappresentante di Water for People ha dichiarato a The Record che i dati a disposizione degli hacker erano obsoleti (risalenti al 2021). Il sistema finanziario dell’organizzazione non è stato influenzato e le operazioni dell’azienda non sono state interrotte.
Attualmente – è stato riportato – l’azienda sta collaborando con le principali società di sicurezza informatica, nonché con la compagnia assicurativa e il team di sicurezza per rafforzare la protezione dei sistemi e prevenire incidenti simili in futuro.
Water for People opera in 9 paesi – Bolivia, Guatemala, Honduras, Perù, India, Malawi, Ruanda, Tanzania e Uganda – e prevede di migliorare l’accesso all’acqua per oltre 200 milioni di persone nei prossimi 8 anni. Un rappresentante di Water for People ha sottolineato che anche le organizzazioni senza scopo di lucro sono a rischio di attacchi di estorsione. I tentativi di negoziare in buona fede con gli estorsori non hanno portato a nulla.
Non è la prima volta che le attività del gruppo Medusa toccano organizzazioni legate all’approvvigionamento idrico. L’anno scorso anche una azienda italiana che fornisce acqua potabile a quasi mezzo milione di persone, è diventata vittima del gruppo Medusa. A seguito dell’attacco informatico i sistemi IT interni dell’azienda sono stati disattivati.
Oltre alle organizzazioni non profit, vittima del ransomware è stato anche un centro oncologico australiano. Gli aggressori hanno chiesto un riscatto di 100.000 dollari per non pubblicare le informazioni riservate rubate.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]