


Durante delle analisi di sicurezza effettuate su alcuni prodotti di vari vendor, il Red Team Research di TIM (RTR), ha rilevato 7 nuove vulnerabilità 0day. Il Red Team Research è il laboratorio di ricerca dei bug di sicurezza non documentati sviluppato all’interno di Telecom Italia Mobile.
RTR opera attraverso il processo di Coordinated Vulnerability Disclosure (CVD), quel processo che consente ai vendor di prodotto di implementare le patch di sicurezza prima della diffusione pubblica e quindi prima della quotazione della severity della CVE effettuata dal NIST degli Stati Uniti D’America.

Si tratta di 7 vulnerabilità emesse su tre differenti prodotti, tra i quali OpenText Vertica, Livebox e Italtel. Di seguito l’elenco completo delle CVE Emesse sui vari Vendor:
| CVE | CVSSv3 | Vendor | Tipologia |
| CVE-2023-7248 | 9.8 | OpenText | Improper Input Validation – CWE-20 |
| CVE-2022-45171 | 8.8 | Livebox | Unrestricted Upload of File with Dangerous Type – CWE-434 |
| CVE-2022-45168 | 6.5 | Livebox | Improper Authentication – CWE-287 |
| CVE-2024-31840 | 6.5 | Italtel | Insufficiently Protected Credentials – CWE-522 |
| CVE-2024-31847 | 6.1 | Italtel | Improper Neutralization of Input During Web Page Generation (‘Stored Cross-site Scripting’) – CWE-79 |
| CVE-2022-45176 | 5.4 | Livebox | Improper Neutralization of Input During Web Page Generation (‘Stored Cross-site Scripting’) – CWE-79 |
| CVE-2024-31844 | 5.3 | Italtel | Generation of Error Message Containing Sensitive Information – CWE-209 |
Nel dettaglio, le principali vulnerabilità rilevate sono le seguenti:
Vulnerability Description: Improper Input Validation – CWE-20
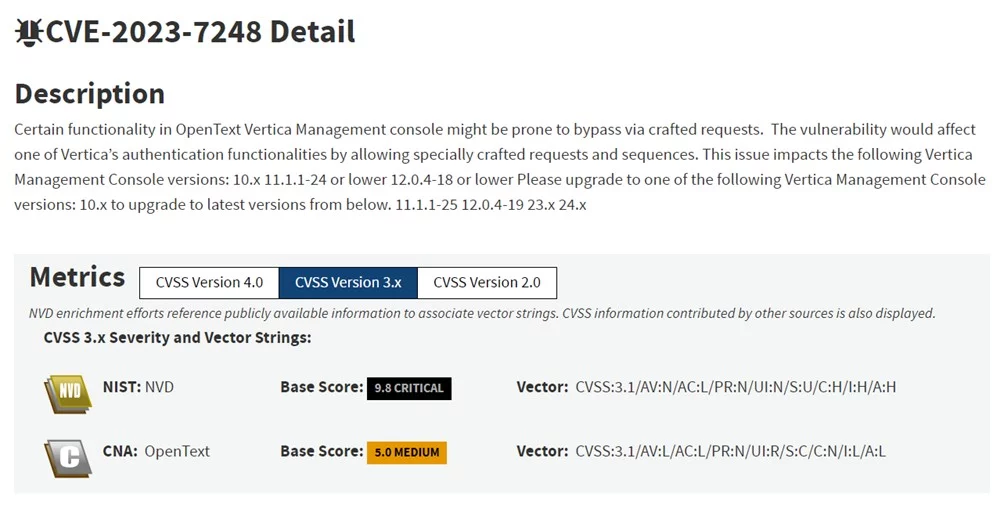
OpenText Vertica Management Console è uno strumento di gestione e monitoraggio per il database analitico Vertica. Fornisce un’interfaccia utente grafica che consente agli amministratori di database di eseguire attività come configurazione, monitoraggio delle prestazioni, gestione degli utenti e manutenzione del sistema. La console è stata progettata per semplificare la gestione e ottimizzare le operazioni relative al database.
Vulnerability Description: Unrestricted Upload of File with Dangerous Type – CWE-434
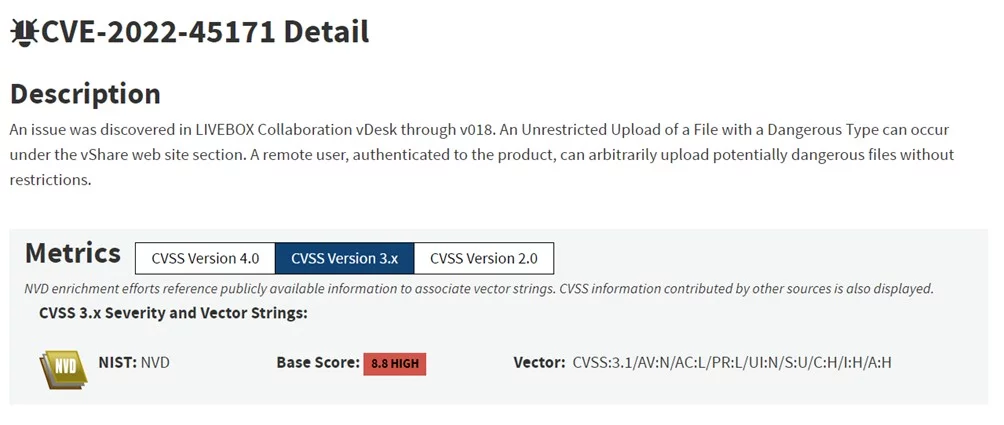
Livebox Collaboration vDesk è una piattaforma di collaborazione aziendale che offre strumenti per comunicazione, condivisione di file e gestione dei progetti. Consente ai team di lavorare insieme in tempo reale, attraverso chat, videoconferenze e condivisione di documenti. La piattaforma è progettata per facilitare il lavoro remoto e la collaborazione tra membri del team, indipendentemente dalla loro posizione geografica.
Di seguito vengono elencati I bug hunter che hanno riscontrato le varie vulnerabilità:
Il Red TIM Research (o Red Team Research), è uno tra i pochi centri italiani di ricerca sui bug di sicurezza, nato da una idea di Massimiliano Brolli nel 2018. In questo laboratorio da diverso tempo vengono effettuate attività di “Bug hunting” che mirano alla ricerca di vulnerabilità non documentate. Le attività condotte dal team, portano ad una successiva emissione di CVE sul National Vulnerability Database degli Stati Uniti D’America, terminato il percorso di Coordinated Vulnerability Disclosure (CVD) con il vendor del prodotto.
Nel corso di 6 anni di attività, il Red Team Research ha rielevato moltissimi bug 0-day su prodotti best-in-class e big vendor di valenza internazionale, come ad esempio Oracle, IBM, Fortinet, F5, Ericsson, Red Hat, Nokia, Computer Associates, Siemens, F5, Fortinet, QNAP, Johnson & Control, Schneider Electric, oltre ad altri fornitori su tipologie differenti di architetture software/hardware.
Nel corso del tempo, sono stati emessi oltre 110 CVE, dove più di 10 risultano con severità Critical (9,8 di score CVSSv3).
Relativamente ad una vulnerabilità rilevata dal gruppo di ricerca sul prodotto Metasys Reporting Engine (MRE) Web Services, del fornitore Johnson & Control, la Cybersecurity and Infrastructure Security Agency (CISA) degli Stati Uniti D’America, ha emesso un avviso di sicurezza riportando come Background i settori quali: “CRITICAL INFRASTRUCTURE SECTORS, COUNTRIES/AREAS DEPLOYED e COMPANY HEADQUARTERS LOCATION”.
Si tratta di una realtà tutta italiana che emette una CVE con costanza, contribuendo in maniera fattiva alla ricerca delle vulnerabilità non documentate a livello internazionale. RTR si sta distinguendo a livello paese sull’elevata caratura delle attività svolte, oltre a contribuire all’innalzamento dei livelli di sicurezza dei prodotti utilizzati da organizzazioni e singole persone.

È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.