


Il Wall Street Journal ha recentemente riportato di un incidente avvenuto alla fine dello scorso anno negli Stati Uniti. Un aggressore sconosciuto per strada ha strappato un iPhone 13 Pro Max a una donna e dopo un paio di istanti ha avuto pieno accesso al suo account con tutte le foto, i contatti, le note, ecc.
In qualche modo, l’autore è stato in grado di modificare l’autorizzazione relativa all’ID Apple della vittima in pochi minuti, senza conoscere altre informazioni oltre al codice PIN del dispositivo. Inoltre, durante la giornata, dal conto in banca della donna sono scomparsi circa 10mila dollari.

Storie simili si accumulano da tempo nelle stazioni di polizia di tutto il mondo.
Allo stesso tempo, il modo in cui gli aggressori ottengono pieno accesso agli account delle loro vittime colpisce per la sua semplicità e banalità.
Non tutti gli utenti di iPhone hanno configurato l’autenticazione Face ID, e anche così, in condizioni post-pandemia in molti paesi, le persone indossano ancora mascherine mediche nei luoghi pubblici, il che impedisce a questa tecnologia di funzionare correttamente.
In generale, ci sono abbastanza modi per scoprire il codice pin di un’altra persona.
In un modo o nell’altro, solo il codice pin che il proprietario dell’iPhone inserisce quando sblocca lo schermo è assolutamente sufficiente per cambiare la password dall’account ID Apple della vittima senza dati aggiuntivi.
Non è nemmeno necessario inserire la vecchia password prima di impostare quella nuova.
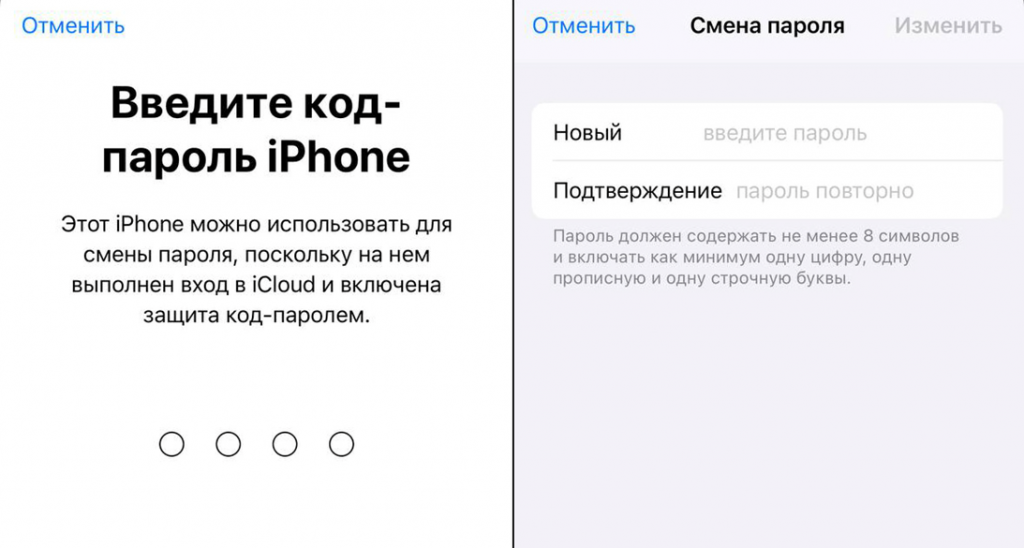
I rappresentanti Apple hanno affermato che un tale sistema è progettato per aiutare gli utenti che hanno dimenticato la password del proprio account. E che il sistema è abbastanza sicuro, perché per cambiare la password sono necessari due fattori: la presenza del dispositivo a portata di mano, così come il suo codice di accesso.
Ma a quanto pare, questo non è affatto sufficiente.
Dopo aver modificato la password, il software richiede di forzare la disconnessione da questo account su altri dispositivi Apple. Pertanto, una potenziale vittima non sarà più in grado di utilizzare questi dispositivi per ripristinare l’accesso. Allo stesso modo, un criminale può scollegare il numero di telefono del proprietario dall’account.
Con una nuova password, un ladro può facilmente disattivare la funzione Trova il mio telefono, che altrimenti consentirebbe alle vittime di trovare i propri smartphone e persino di bloccarli da remoto per proteggere i propri dati.
La disattivazione della funzione “Individua” consente anche ad un utente malintenzionato di vendere un iPhone rubato senza problemi.
Apple è da tempo a conoscenza del problema, ma non fa nulla al riguardo, credendo ancora che un tale sistema sia abbastanza sicuro per l’uso quotidiano. Di seguito abbiamo compilato alcune linee guida pubblicamente disponibili per aiutarti a evitare questo tipo di truffa:
In ogni caso, il successo di tali frodi dipende principalmente non dalle vulnerabilità del software di un particolare prodotto, ma dalla consapevolezza e dal comportamento della vittima.


È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.