


Come abbiamo riportato qualche giorno fa, per la terza volta il sito dei Carabinieri è rimasto offline sotto l’attacco DDoS degli hacktivisti filorussi di NoName057(16).
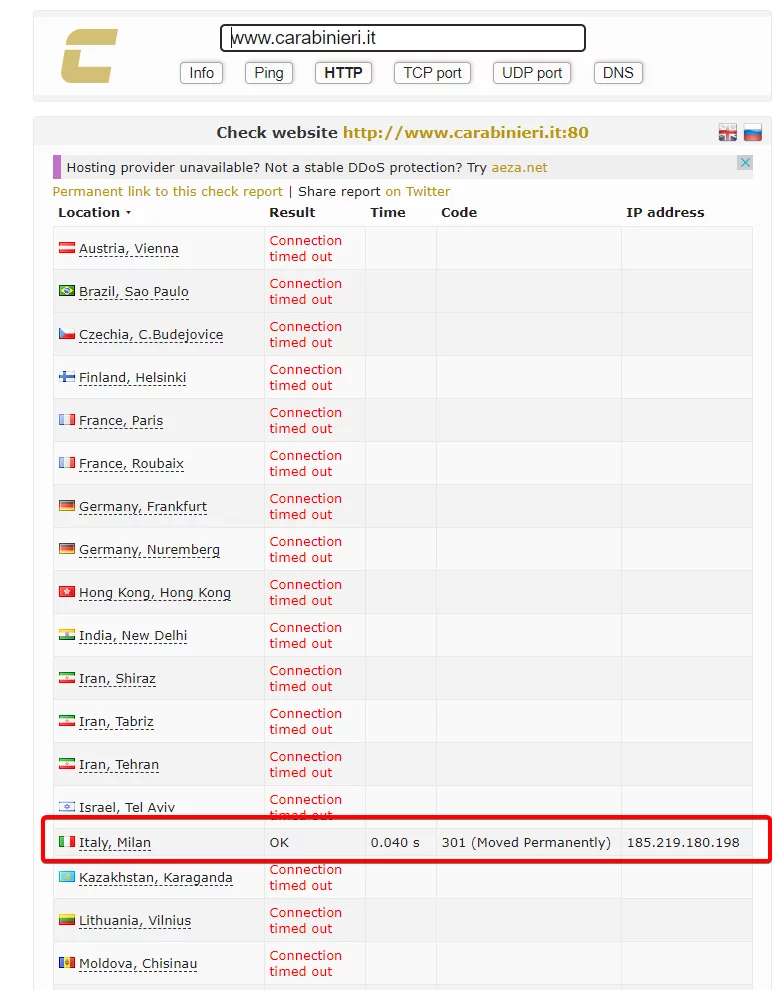
Andando ad effettuare una analisi questa mattina, il sito dei carabinieri risulta essere non raggiungibile da posizioni geografiche che non siano l’Italia. Questo è frutto di una configurazione messa in atto dai tecnici dei carabinieri per evitare l’utilizzo di Bot al di fuori dell’italia.

Come vediamo infatti nella schermata sotto riportata, l’accesso al protocollo Http è consentito solo dall’Italia ma non da altri stati. Ma la deriva di questa configurazione porta si che un bot non possa raggiungere il sito, ma anche un accesso legittimo al di fuori dell’Italia.
In questo articolo andremo a comprendere come è possibile “mitigare” un attacco DDoS utilizzano il Geolocking, anche se di fatto si tratta di una azione di “contingency” ma non risolutiva.
Il Geolocking è una tecnica che viene spesso utilizzata per mitigare gli attacchi DDoS (Distributed Denial of Service). Gli attacchi DDoS sono sempre stati una minaccia per le organizzazioni e le aziende che operano su internet, in quanto possono causare interruzioni di servizio, rallentamenti del sito web e una vasta gamma di altri problemi.
L’attacco DDoS è un tipo di attacco informatico in cui un grande numero di computer o dispositivi, noti come botnet, vengono utilizzati per inviare un grande volume di traffico al server di destinazione, sovraccaricandolo e impedendo l’accesso ai visitatori legittimi. Questi attacchi possono essere lanciati da qualsiasi parte del mondo, il che rende difficile identificare e bloccare gli attaccanti.
Il Geolocking è una soluzione che prevede l’utilizzo di una lista di blocchi di IP in base alla loro origine geografica. In pratica, le organizzazioni che adottano il Geolocking bloccano l’accesso al proprio sito web da tutti i paesi che non sono considerati sicuri o che sono stati identificati come fonti di attacchi DDoS.
Ciò significa che solo i visitatori provenienti dai paesi sicuri saranno in grado di accedere al sito web. Questo è possibile grazie alla tecnologia di geolocalizzazione degli indirizzi IP, che consente di identificare la posizione geografica dell’utente in base all’indirizzo IP del suo dispositivo.
Il Geolocking può essere implementato in diversi modi. Ad esempio, le organizzazioni possono utilizzare firewall di rete per bloccare il traffico proveniente da determinati paesi, oppure possono utilizzare servizi di CDN (Content Delivery Network) che consentono di distribuire i contenuti del sito web su server in tutto il mondo, e quindi di bloccare l’accesso da determinati paesi.
Il Geolocking può essere particolarmente utile per le organizzazioni che operano in settori ad alto rischio, come le istituzioni finanziarie e le aziende che gestiscono dati sensibili. Tuttavia, è importante ricordare che il Geolocking non è una soluzione completa per la protezione contro gli attacchi DDoS. Gli attaccanti possono sempre utilizzare proxy o altri mezzi per nascondere la loro posizione geografica e continuare ad attaccare il sito web.
Inoltre, il Geolocking può avere un impatto negativo sulle prestazioni del sito web, in quanto potrebbe impedire l’accesso a visitatori legittimi provenienti da paesi bloccati. Per questo motivo, le organizzazioni devono valutare attentamente i vantaggi e gli svantaggi del Geolocking prima di decidere se utilizzarlo o meno.
In conclusione, il Geolocking può essere una soluzione efficace per mitigare gli attacchi DDoS, ma non deve essere considerato come l’unica soluzione. Le organizzazioni devono adottare una strategia completa di sicurezza informatica, che includa il monitoraggio attivo del traffico di rete, la configurazione adeguata dei firewall e l’utilizzo di strumenti di protezione contro gli attacchi DDoS.
È uscito il sesto episodio di Betti-RHC, la serie a fumetti di Red Hot Cyber nata con l'obiettivo di trasformare la cybersecurity awareness in un'esperienza di formazione più semplice, coinvolgente e accessibile. Quello che è nato come un progetto editoriale innovativo è diventato negli anni un vero e proprio corso di cybersecurity awareness a fumetti, adottato da aziende e professionisti per sensibilizzare le persone sui rischi informatici attraverso storie, personaggi ed emozioni. In cinque anni di attività, la serie Betti-RHC ha raggiunto un risultato importante: circa 70.000 copie vendute, a testimonianza dell'interesse crescente delle organizzazioni verso nuovi strumenti per costruire una concreta cultura della sicurezza.
Il sesto episodio porta Betti dentro le nostre case, in un mondo "connesso", dove lampadine, telecamere, assistenti vocali, serrature, sensori ed elettrodomestici intelligenti promettono comfort e sicurezza, ma possono nascondere nuove e insidiose superfici di attacco. Attraverso una nuova avventura, Betti ci accompagna alla scoperta del mondo della domotica e dei dispositivi IoT, mostrando come la poca cautela nell'utilizzo di queste tecnologie possa trasformare oggetti quotidiani in porte d'accesso per chi vuole osservare, controllare o colpire.
Per accompagnare la crescita del progetto abbiamo realizzato il sito ufficiale di Betti-RHC, dove è possibile conoscere meglio la serie, gli episodi e il progetto di cybersecurity awareness sviluppato da Red Hot Cyber. L'obiettivo è continuare a portare la cultura della sicurezza fuori dai tradizionali percorsi formativi standard, utilizzando il linguaggio immediato del fumetto per parlare a dipendenti, professionisti e persone senza competenze tecniche. Per maggiori informazioni su Betti-RHC e sul sesto episodio “Open Mic” è possibile visitare il sito ufficiale: betti.redhotcyber.com.