


Un attore malevolo, noto con l’alias 888, avrebbe recentemente affermato di vendere dati sensibili appartenenti a Credit Suisse, una delle principali istituzioni nel settore del private banking e della gestione patrimoniale.
Secondo quanto dichiarato da 888, la violazione sarebbe avvenuta nel 2024 e avrebbe portato alla compromissione di una vasta gamma di dati sensibili appartenenti a Credit Suisse.

Attualmente, non siamo in grado di confermare con precisione l’accuratezza delle informazioni riportate, poiché non è stato rilasciato alcun comunicato stampa ufficiale sul sito web riguardante l’incidente.
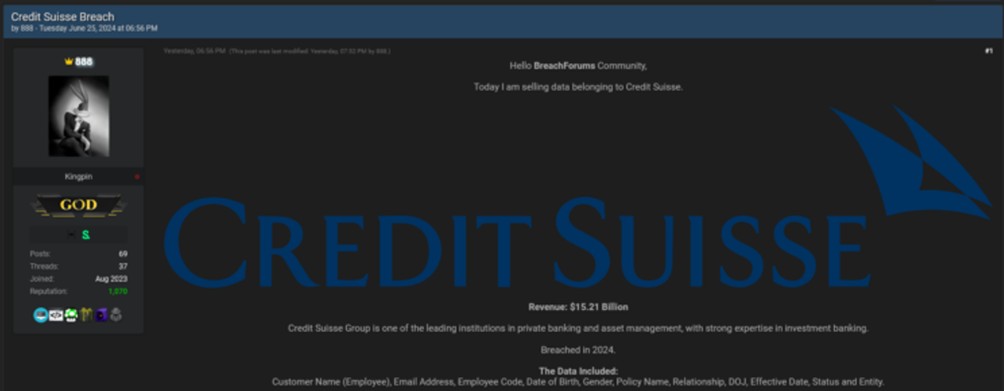
Il post originale, pubblicato su un forum del dark web, indicherebbe che i dati rubati includerebbero informazioni dettagliate su clienti e dipendenti, come:
888 avrebbe anche fornito un campione dei dati rubati per dimostrare l’autenticità della violazione. In totale, sarebbero state compromesse circa 19.000 righe di dati, inclusi 6.623 email uniche di dipendenti. Questo tipo di informazioni potrebbe essere utilizzato per una vasta gamma di attività illecite, dalla frode all’identità fino agli attacchi di phishing mirati.
Credit Suisse, con un fatturato annuale di circa 15,21 miliardi di dollari, è una delle istituzioni più rispettate nel settore finanziario. La compromissione dei dati di questa portata potrebbe mettere a rischio la sicurezza dei dipendenti e dei clienti, oltre ad avere gravi ripercussioni sulla reputazione dell’istituzione. Gli attacchi informatici di questa natura sollevano preoccupazioni significative riguardo alla sicurezza dei dati nelle principali istituzioni finanziarie globali.
L’attore malevolo 888 non sarebbe nuovo nel panorama degli attacchi informatici. Questo individuo o gruppo sarebbe noto per aver orchestrato una serie di attacchi di alto profilo nel corso degli anni.
Questi attacchi avrebbero cementato la reputazione di 888 come uno degli attori più pericolosi e sofisticati nel mondo del cybercrimine. L’uso esclusivo di XMR (Monero) come forma di pagamento nei loro attacchi indicherebbe una preferenza per le criptovalute anonime, rendendo ancora più difficile tracciare e catturare questi criminali.
La presunta violazione dei dati di Credit Suisse da parte dell’attore malevolo 888 rappresenterebbe un ulteriore esempio dell’importanza critica della sicurezza informatica nel mondo moderno. Le istituzioni finanziarie, in particolare, dovrebbero adottare misure sempre più avanzate per proteggere le informazioni sensibili dei loro clienti e dipendenti. La capacità di attori come 888 di penetrare le difese di alcune delle organizzazioni più sicure del mondo sottolineerebbe la necessità di un continuo investimento in tecnologie di sicurezza e formazione del personale.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].