


Il 9 luglio 2024, un utente noto come “888” ha pubblicato un post su BreachForums dichiarando di aver divulgato dati sensibili di dipendenti Microsoft. Questa presunta violazione ha esposto informazioni personali di 2.073 dipendenti dell’azienda, presumibilmente a causa di una falla in un sistema di terze parti.
Dettagli della Violazione
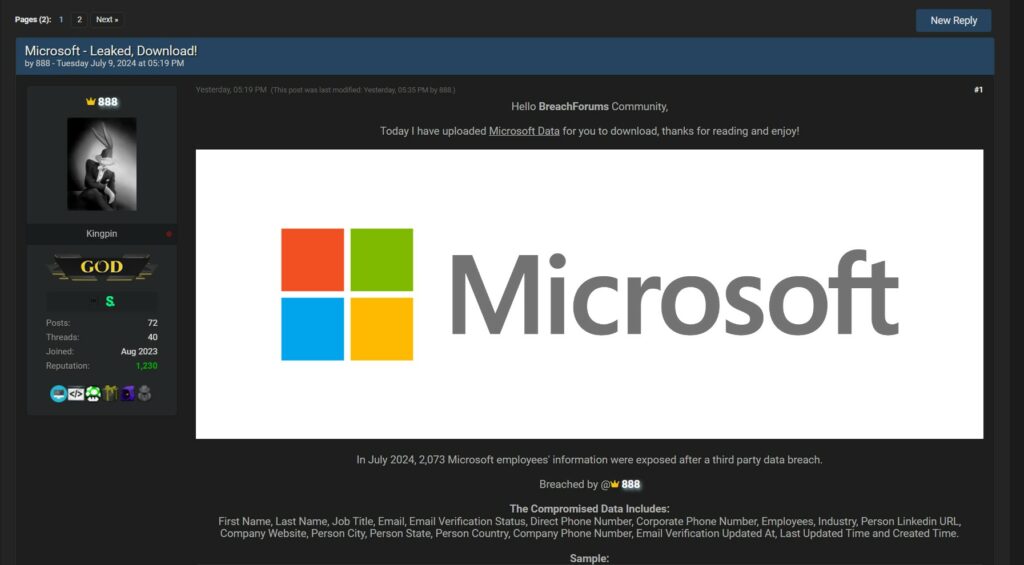

Secondo il post pubblicato da “888”, i dati compromessi includono:
La portata della violazione è significativa, poiché le informazioni divulgate possono essere utilizzate per una serie di attività dannose, tra cui phishing, frodi e attacchi mirati.
Al momento, non possiamo confermare con precisione la veridicità della violazione. Microsoft non ha rilasciato alcun comunicato stampa ufficiale sul proprio sito web riguardo l’incidente. La mancanza di una dichiarazione ufficiale rende difficile verificare l’autenticità dei dati pubblicati da “888”.
Tuttavia, il post su BreachForums ha attirato l’attenzione della comunità della sicurezza informatica e degli esperti del settore, che stanno monitorando la situazione da vicino. La rapidità con cui questi dati potrebbero essere utilizzati per scopi dannosi sottolinea l’importanza di una risposta tempestiva e trasparente da parte di Microsoft.
Il possibile attacco a Microsoft, rivendicato dall’attore malevolo 888, è un chiaro segnale di allarme per tutte le aziende riguardo alla vulnerabilità dei loro dati.
Come nostra consuetudine, lasciamo sempre spazio ad una dichiarazione da parte dell’azienda qualora voglia darci degli aggiornamenti sulla vicenda. Saremo lieti di pubblicare tali informazioni con uno specifico articolo dando risalto alla questione.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono utilizzare la mail crittografata del whistleblower.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]