


Un’allarmante scoperta nel panorama della cyber-sicurezza scuote le fondamenta del web: un hacker ha messo in vendita, su un rinomato forum del dark web, una pericolosa vulnerabilità zero-day che colpisce il browser Chrome. Questa falla, denominata “Sandbox RCE”, apre la porta all’esecuzione di codice con privilegi elevati, esponendo i sistemi vulnerabili a un rischio elevato.
L’annuncio specifica che la vulnerabilità è stata testata su due indirizzi IP specifici: 126.0.6478.128, 126.0.6478.127 (come riportato dal Threat Actors che probabilmente ha commesso un typo), e il sistema operativo compatibile, ossia Windows (Versioni: 21H1 e 21H2).

Un’ RCE (Remote Code Execution) zero-day nel browser Chrome è una vulnerabilità critica che permette a un malintenzionato di eseguire codice dannoso sul dispositivo dell’utente senza che questi ne sia consapevole. La gravità di questa minaccia è amplificata dal fatto che avviene all’interno della sandbox del browser, un ambiente progettato per isolare i processi web e impedire loro di accedere al sistema operativo o ad altri dati sensibili.
Nell’annuncio affermano: “Selling Chome Sandbox Escape RCE in chrome”
L’annuncio include anche il prezzo per l’acquisto della vulnerabilità, fissato a 1.000.000 USD. I pagamenti accettati sono esclusivamente in criptovalute, specificamente Monero (XMR) o Bitcoin (BTC). L’uso di criptovalute è probabilmente scelto per garantire l’anonimato delle transazioni. Il costo così elevato suggerisce che si tratti di un exploit potente.
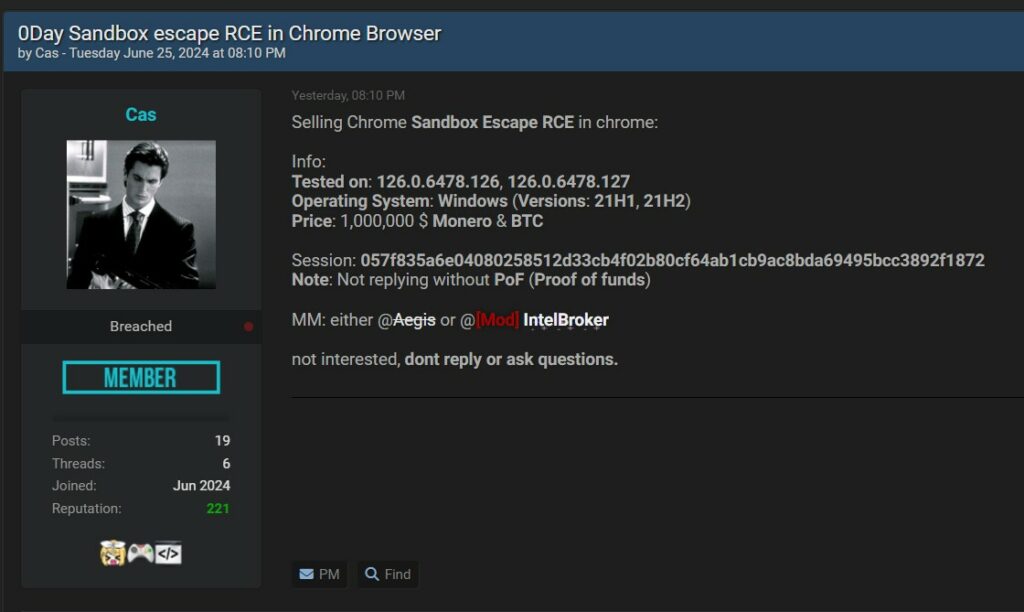
Immagine del post rinvenuto nel darkweb
Oltre agli attori già noti, il post menziona un altro soggetto malintenzionato, denominato IntelBroker. Questo broker funge da intermediario, facilitando la transizione tra le parti coinvolte. L’utilizzo di un intermediario può introdurre un elemento di trasparenza e fiducia nello scambio, pur se le parti rimangono anonime.
Le vulnerabilità zero-day rappresentano una delle minacce informatiche più gravi, in quanto si tratta di falle software sconosciute al fornitore e per le quali non è ancora disponibile una patch. Nel contesto del browser Chrome, una vulnerabilità RCE (Remote Code Execution) zero-day nella sandbox rappresenta un particolare pericolo, in quanto permette di superare le protezioni implementate per isolare i processi web e di eseguire codice arbitrario sul dispositivo dell’utente.
È fondamentale che tutti gli attori coinvolti, dagli individui alle organizzazioni, adottino le misure necessarie per mitigare i rischi e proteggere i propri sistemi. La collaborazione e la condivisione delle informazioni all’interno della comunità di sicurezza sono essenziali per affrontare questa minaccia in modo efficace.
Chrome è il browser web più utilizzato al mondo, con una quota di mercato superiore al 60%. Ciò significa che un’enorme quantità di utenti è potenzialmente a rischio di essere colpita da questa vulnerabilità. Adottare le opportune precauzioni, come aggiornare regolarmente il software, utilizzare un software di sicurezza e mantenere un sano senso critico, può aiutare a ridurre il rischio di cadere vittima di tali attacchi. Tuttavia, è importante essere consapevoli che il rischio zero non esiste.

Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].