


Miliardi di dollari, tecnologie avanzate e i più rigidi protocolli di sicurezza: niente di tutto questo ha protetto le strutture militari e le aziende di difesa americane dai più comuni reati informatici.
Lo Studio Hudson Rock mostra che decine di dipendenti di importanti appaltatori della difesa, tra cui Lockheed Martin e Boeing così come il personale dell’esercito e della marina degli Stati Uniti, sono stati infettati dagli infostealer. Credenziali, sessioni VPN, e-mail e persino l’accesso a sistemi di approvvigionamento chiusi sono ora nelle mani dei criminali informatici.

Basta un download accidentale di un file infetto sul tuo computer: un keygenerator di un gioco, un programma hackerato o un documento PDF trojanizzato è sufficente per installare un infostealer. Una volta installato, il malware raccoglie di tutto, dalle password alla cronologia del browser, fino ai file dal computer di lavoro. E poi i dati vengono venduti sul darknet. Il prezzo medio per l’accesso completo al computer di lavoro di un dipendente di un’azienda militare con dati sensibili è di soli 10 dollari.
Questo tipo di attacco si è dimostrato estremamente efficace. Secondo i dati raccolti negli ultimi anni sono stati infettati più di 30 milioni di computer. Di questi, circa il 20% conteneva account aziendali, tra cui quelli di società che collaborano con la sicurezza nazionale degli Stati Uniti.
Particolarmente pericolosi sono i cookie di sessione attivi, che consentono ai criminali di accedere istantaneamente a sistemi protetti senza dover immettere dati di accesso e password. Nemmeno l’autenticazione a più fattori (MFA) sarà utile se un aggressore riesce ad accedere alla sessione attiva di un utente.
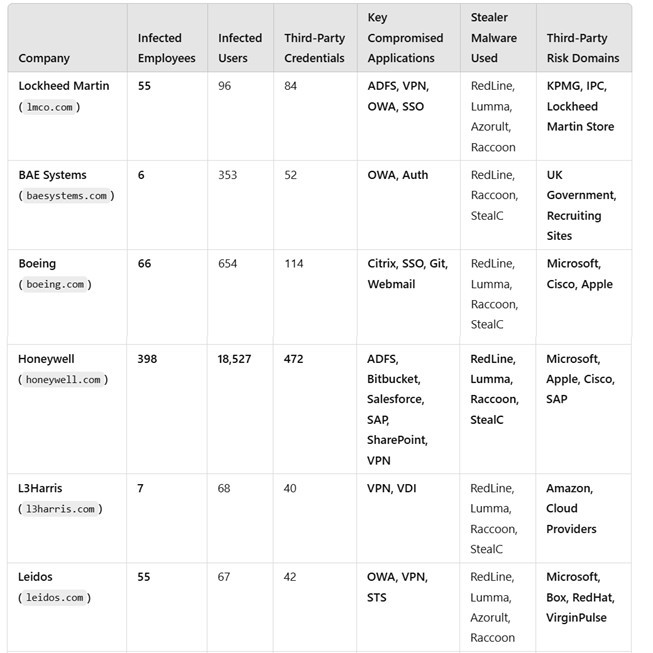
L’esempio di Honeywell mostra la portata del problema. Dal 2024, sono stati rubati 56 account aziendali a 398 dipendenti dell’azienda, tra cui l’accesso ai sistemi interni SAP, Bitbucket e SharePoint. Inoltre, sono trapelati gli accessi a servizi di terze parti: Microsoft, Cisco e SAP.
Ma la vera minaccia va ben oltre l’ambito del business privato. Tra le vittime c’erano membri della Marina Militare statunitense il cui accesso ai sistemi Citrix, OWA, Confluence e perfino alle piattaforme di addestramento militare era finito nelle mani degli aggressori. Ciò apre la porta ad attacchi contro installazioni militari critiche. Gli esperti sottolineano che se tali dati dovessero finire nelle mani di paesi ostili, le informazioni ottenute potrebbero essere utilizzate per penetrare in profondità nelle infrastrutture militari.
Le principali misure di protezione includono:
Hudson Rock ammette che Infostealer non è più solo uno strumento di hacking criminale, ma una minaccia per la sicurezza nazionale. Anche le aziende e le organizzazioni che mantengono rigidi standard di sicurezza informatica diventano vittime a causa delle vulnerabilità dei loro appaltatori e partner. La questione non è se le perdite possano essere prevenute, ma quanto velocemente possano essere individuate e neutralizzate.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].