


Il famoso Threat Actor IntelBroker, avrebbe rivendicato di essere il responsabile di una nuova violazione ai danni di Deloitte, una delle principali società di revisione contabile a livello mondiale
Da quanto riportato, IntelBroker fa sapere che nel settembre 2024, la società, avrebbe inavvertitamente esposto un Server in internet facilitando la compromissione dei dati.

Al momento, non possiamo confermare la veridicità della notizia, poiché l’organizzazione non ha ancora rilasciato alcun comunicato stampa ufficiale sul proprio sito web riguardo l’incidente. Pertanto, questo articolo deve essere considerato come ‘fonte di intelligence’.
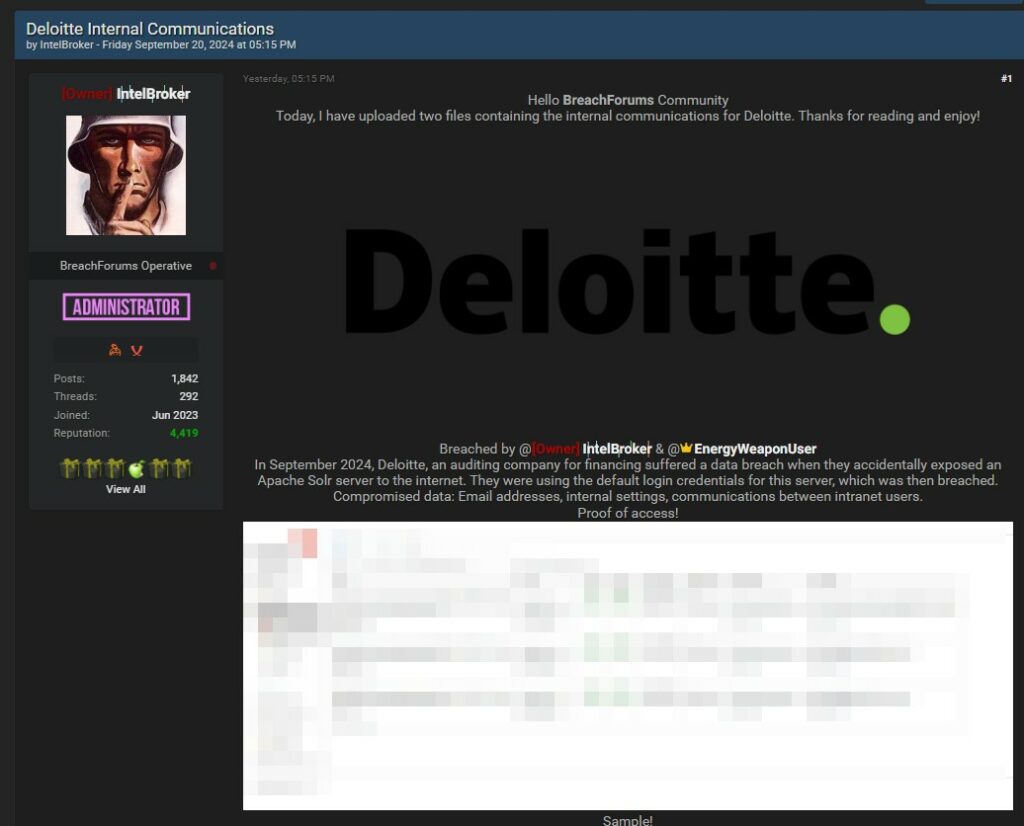
Secondo quanto appreso, IntelBroker avrebbe fatto trapelare su BreachForums, le comunicazioni interne della società Deloitte. La violazione, sarebbe avvenuta sfruttando l’accesso ad un Server Apache Solr.
La società sembrerebbe aver esposto inavvertitamente il Server in internet e non aver prestato minimamente attenzione nel cambiare/disattivare le credenziali di accesso predefinite.
Questa negligenza avrebbe permesso a IntelBroker e EnergyWeaponUser di estrapolare le comunicazioni interne all’azienda con semplicità.
Deloitte è una società che offre servizi di Audit & Assurance, Consulting, Financial Advisory, Risk Advisory, Tax e Legal a clienti del mondo pubblico e privato appartenenti a molteplici settori.
Grazie a un network di società presenti in oltre 150 Paesi, Deloitte si avvale di competenze internazionali e di una profonda conoscenza del territorio locale per aiutare i clienti a raggiungere i propri obiettivi di business.
Poiché le organizzazioni continuano a fare ampio uso di infrastrutture digitali, è fondamentale garantire che questi sistemi siano protetti da accessi non autorizzati. La divulgazione di informazioni personali comporta rischi significativi. I dati condivisi includono informazioni personali che possono essere utilizzate per effettuare furti d’identità e altre forme di criminalità informatica
La presunta violazione dei dati rappresenta perciò un rischio elevato per gli utenti interessati. Gli utenti sono quindi invitati a tenere d’occhio qualsiasi attività sospetta.
Come nostra consuetudine, lasciamo sempre spazio ad una dichiarazione da parte dell’azienda qualora voglia darci degli aggiornamenti sulla vicenda. Saremo lieti di pubblicare tali informazioni con uno specifico articolo dando risalto alla questione.
RHC monitorerà l’evoluzione della vicenda in modo da pubblicare ulteriori news sul blog, qualora ci fossero novità sostanziali. Qualora ci siano persone informate sui fatti che volessero fornire informazioni in modo anonimo possono utilizzare la mail crittografata del whistleblower.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]