


Una singola app installata su un iPhone nuovo di zecca può rivelare i dati personali dell’utente, anche se quest’ultimo ha vietato il tracciamento. A questa conclusione è arrivato un un ricercatore conosciuto con lo pseudonimo Tim.
In iOS esiste da tempo la funzione “Chiedi all’app di non tracciare” che dovrebbe proteggere i tuoi dati personali. In realtà, impedisce solo alle app di ricevere l’identificativo pubblicitario (IDFA) del dispositivo. In Apple per molto tempo hanno assicurato che, grazie a questa opzione, gli sviluppatori non sarebbero stati in grado di tracciare l’utente, ad esempio tramite e-mail. Ma la realtà si è rivelata diversa.

Tim ha preso un iPhone 11 pulito, lo ha ripristinato alle impostazioni di fabbrica e ha installato un solo gioco dello sviluppatore KetchApp, che ha oltre 200 app sull’App Store. Per monitorare tutto ciò che il gioco invia alla rete, il ricercatore ha impostato un server proxy.
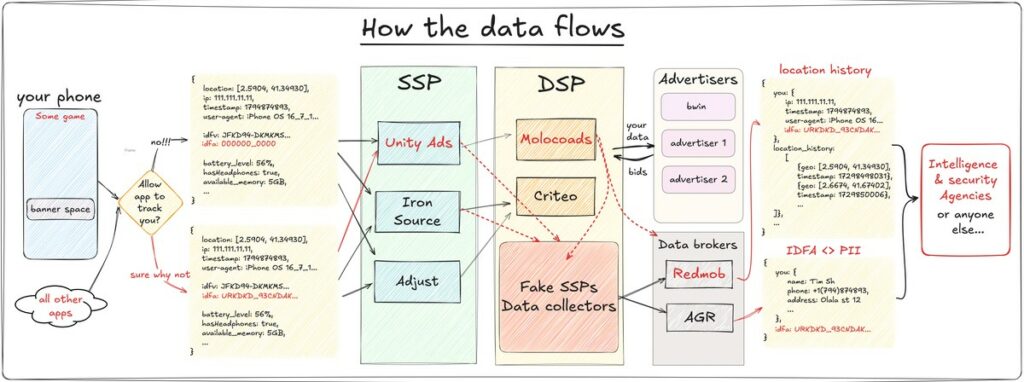
Ciò che vide metterebbe in apprensione qualsiasi fan della Apple: l’app inviava dati ogni frazione di secondo. Ogni pacchetto conteneva più di 200 parametri diversi, tra cui le coordinate del dispositivo. Tutte queste informazioni sono andate direttamente ai creatori del motore di gioco Unity su cui è stato realizzato il gioco. Tim ha notato che le coordinate non erano molto precise: l’iPhone funzionava senza scheda SIM, solo tramite Wi-Fi.
Ma la cosa più sorprendente è che i dati con timestamp e indirizzi IP sono andati ai server di Facebook, nonostante sul telefono non ci fosse alcuna applicazione Meta e lui stesso non avesse dato il suo consenso. La funzione “Chiedi all’app di non tracciare” ha reimpostato l’identificativo pubblicitario, ma l’app ha comunque raccolto molte altre informazioni sensibili.
Ogni richiesta conteneva più di 20 identificatori diversi: identificatore del fornitore (IFV), ID della transazione (TID), ID della sessione (SID), ID del dispositivo e ID dell’utente (UID). L’app registrava anche la luminosità dello schermo, la dimensione della memoria, la carica della batteria e perfino se le cuffie erano collegate.
I dati sono poi stati trasmessi a Moloco, un’azienda che opera come Demand-Side Platform (DSP) e afferma di coprire 6,7 miliardi di dispositivi in oltre 190 Paesi. Queste piattaforme non si limitano a collegare gli inserzionisti agli spazi pubblicitari in tempo reale, ma estraggono anche enormi quantità di dati sugli utenti per indirizzare meglio gli annunci. Allo stesso tempo, qualsiasi partecipante all’asta può avere accesso a una parte o addirittura a tutti i dati raccolti.
Tim ha trovato centinaia di aziende che commerciano questo tipo di dati. Alcuni suggeriscono di collegare gli identificatori pubblicitari (MAID) ai dati reali delle persone e di mantenere aggiornate tali informazioni. Il ricercatore ha persino scoperto un’azienda che collega direttamente gli ID pubblicitari a nomi completi, indirizzi e-mail, numeri di telefono e indirizzi di casa.
Quando Tim ha provato ad acquistare i propri dati, è stato fermato dal prezzo: l’accesso a un database con informazioni su milioni di utenti costava tra i 10 e i 50 mila dollari. Inoltre, chiunque può acquistarlo, non solo i servizi speciali. Secondo il ricercatore, questi database contengono gli itinerari di viaggio di chiunque abbia giocato anche solo un po’ con le app gratuite.
Come proteggersi? Non consentire alle applicazioni di accedere alla geolocalizzazione, sostituire i dati GPS, inviare informazioni false, abilitare filtri DNS (servizi DNS privati o Pi-Hole) e ad-blocker. Tuttavia, alcuni analisti ritengono che sia impossibile proteggersi completamente dalle minacce: gli sviluppatori hanno imparato a eludere la protezione, ad esempio tramite indirizzi IP codificati in modo rigido.


RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.