


CERT-AGID ha individuato una campagna di phishing che sfrutta il Fascicolo Sanitario Elettronico e loghi istituzionali per promettere un falso rimborso del 19% sui farmaci. Il sito clone raccoglie dati personali e carte di pagamento, aumentando il rischio di frodi, furti d'identità e successive campagne di social engineering.
Il CERT-AGID ha di recente diramato un alert individuando una nuova campagna di phishing che utilizza grafiche e loghi istituzionali riconducibili al Fascicolo Sanitario Elettronico (FSE), al Ministero della Salute, al Dipartimento per la trasformazione digitale e al Ministero dell’Economia e delle Finanze.
L’obiettivo è acquisire i dati personali e soprattutto finanziari delle malcapitate vittime.

L’esca utilizzata dai cyber criminali è la promessa di un presunto rimborso del 19% per l’acquisto di medicinali in farmacia, per un importo di 20,73 euro.
Come funziona la campagna
Il nome a dominio fraudolento accompagna la vittima attraverso cinque passaggi successivi, costruiti gradualmente per aumentare la credibilità della truffa e ostacolare eventuali sistemi di analisi automatica.
All’utente viene inizialmente mostrata una schermata di verifica contenente una semplice operazione aritmetica, con la richiesta di confermare di non essere un robot.
Il passaggio crea un’apparente percezione di sicurezza e, secondo CERT-AGID, consente anche di ostacolare i crawler automatici utilizzati per il rilevamento dei siti malevoli.
Superata la verifica, viene mostrata una schermata che comunica l’elaborazione della presunta richiesta di rimborso per l’acquisto di farmaci.
La somma indicata è di 20,73 euro, presentata come corrispondente alla detrazione fiscale del 19%. L’utente viene quindi invitato a selezionare “Conferma” per completare la documentazione.
Il passaggio successivo, presentato come “Completa il tuo dossier”, richiede alla vittima numerose informazioni personali: nome, cognome, data di nascita, CAP, indirizzo di residenza, città, numero di telefono ed e-mail.
Dopo aver acquisito le informazioni anagrafiche, il sito clone richiede i dati completi della carta di pagamento: nome del titolare, numero della carta, data di scadenza e codice CVV.
Il pretesto utilizzato è quello di consentire l’accredito del rimborso entro una settimana lavorativa.
La simulazione prosegue anche dopo l’invio dei dati.
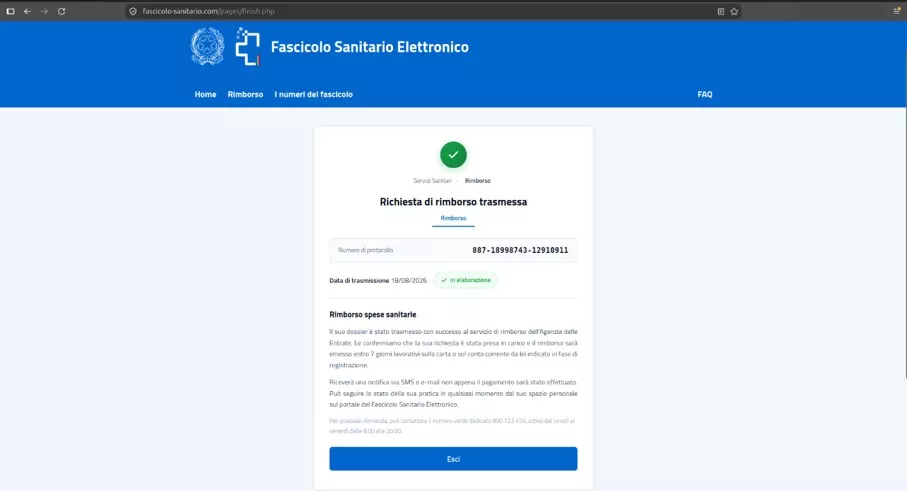
La vittima viene reindirizzata verso una schermata conclusiva che comunica la presunta trasmissione della richiesta di rimborso. Vengono mostrati un falso numero di protocollo e lo stato della pratica indicato come “In elaborazione”.
La pagina richiama inoltre l’Agenzia delle Entrate, promette l’accredito entro sette giorni lavorativi e riporta anche un falso numero verde di assistenza.
La disponibilità congiunta dei dati anagrafici e delle informazioni relative alla carta di pagamento può consentire agli attaccanti non soltanto di tentare transazioni fraudolente online, ma anche di monetizzare le informazioni sottratte attraverso circuiti illeciti.
Il profilo così ricostruito può inoltre essere sfruttato per successive campagne mirate di social engineering, comprese attività di vishing e smishing bancario.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]