


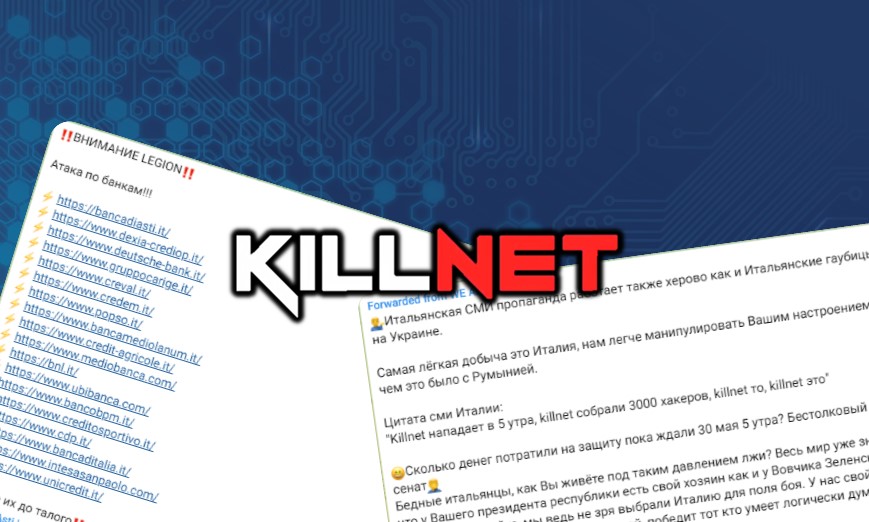
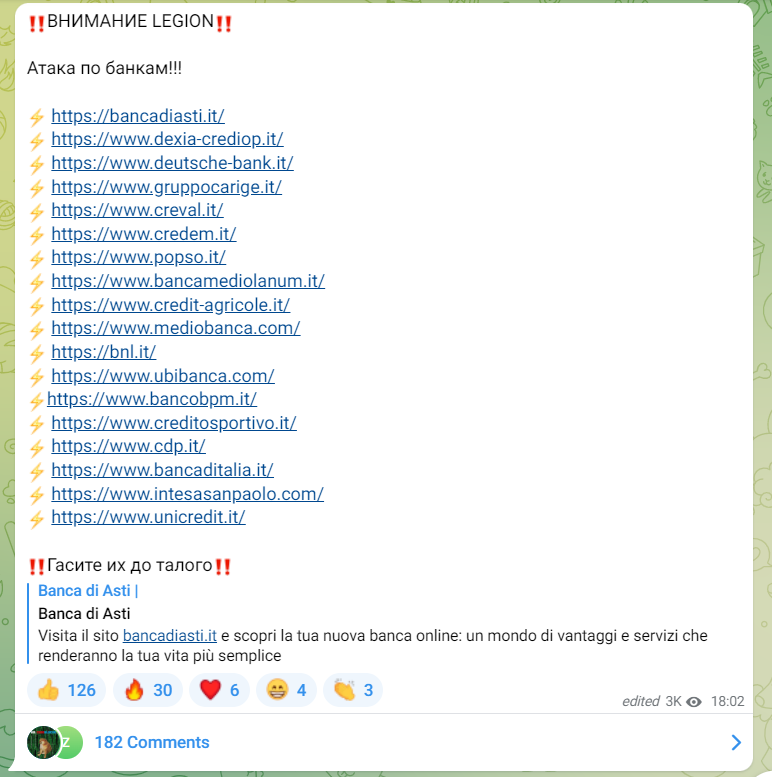
Killnet pubblica intorno alle 18:00 un nuovo post dove riporta nuovamente una serie di domini di banche italiane, tra le quali il gruppo Carige, Mediolanum, BNL, Mediobanca, Banca D’Italia, CdP, Intesa San Paolo e Unicredit.
Precisiamo che il 21/05/2022, Killnet aveva già preso di mira le banche italiane, anche se tali rappresaglie non avevano creato particolari problematiche alle organizzazioni.

Nello specifico, si tratta principalmente di aziende del settore privato, pertanto se procederanno nella consueta modalità di attacco, tramite DDoS, probabilmente le infrastrutture in questione non ne risentiranno troppo.
Teniamo sempre in considerazione che la botnet di Killnet, come abbiamo riportato questa mattina, è composta da migliaia di indirizzi IP disseminati in 123 paesi del mondo, oltre ad essere presenti nodi anche in Italia.
Il messaggio di Legion parla chiaro e dice “Attenzione Legione, Attacco alle banche!!!!!” e ovviamente si tratta di banche italiane.
‼️ATTENZIONE LEGIONE‼️

Attacco alla banche!!!
Al momento tutti i siti risultano online, sinonimo che le infrastrutture IT siano abbastanza “carrozzate” e dotate di dispositivi di filtraggio adeguati.
Questi specifici obiettivi, sono aziende che investono molto in sicurezza informatica, pertanto brutte sorprese si spera che siano difficili da raccontare, limitatamente agli attacchi DDoS.
Ora si inizia a pensare al geoblocking, una tecnologia che limita l’accesso ai contenuti Internet in base alla posizione geografica dell’utente. In uno schema di blocco geografico, la posizione dell’utente viene determinata utilizzando tecniche di geolocalizzazione di Internet, come il controllo dell’indirizzo IP dell’utente rispetto a una blacklist o whitelist, query GPS nel caso di un dispositivo mobile, account e misurazione dell ritardo end-to-end di una connessione di rete per stimare la posizione fisica dell’utente.
Il risultato di questo controllo viene utilizzato per determinare se il sistema approverà o negherà l’accesso al sito Web oppure a determinati contenuti. La geolocalizzazione può essere utilizzata anche per modificare il contenuto fornito, ad esempio, la valuta in cui sono quotate le merci, il prezzo o la gamma di merci disponibili, oltre ad altri aspetti.
Ovviamente questo non fa altro che creare dei partizionamenti di internet, quello che da sempre abbiamo sostenuto come futuro di internet.

RHC4Edu nasce dalla volontà della community di Red Hot Cyber di portare la cultura della cybersecurity, dell’intelligenza artificiale e del digitale direttamente nelle scuole, mettendo gratuitamente a disposizione degli studenti l’esperienza di professionisti, ricercatori e specialisti del settore. Il progetto è ufficialmente operativo e permette agli istituti interessati di richiedere workshop gratuiti e incontri con gli esperti della community, attraverso un coordinamento della redazione che mette in relazione le esigenze della scuola con le competenze e la disponibilità dei professionisti presenti sul territorio.
L’obiettivo di RHC4Edu non è trasformare gli studenti in tecnici informatici, ma aiutarli a sviluppare consapevolezza e pensiero critico davanti a un mondo sempre più digitale. Cybersecurity, truffe online, privacy, social network, cyberbullismo, fake news e intelligenza artificiale diventano così argomenti da affrontare con esempi concreti e con il contributo diretto di chi lavora quotidianamente nel settore. Un’iniziativa costruita sulla condivisione della conoscenza e sul volontariato della community, perché portare queste competenze nelle aule significa anche offrire ai ragazzi la possibilità di conoscere nuove professioni, sviluppare curiosità e imparare a vivere la tecnologia in modo più sicuro e consapevole.
Prenota il tuo workshop gratuito con gli esperti di Red Hot Cyber.