


Killnet, il famigerato gruppo hacktivista filorusso, ieri sera ha preso di mira il sito PayUsaTax rendendolo irraggiungibile.
Gli hacktivisti hanno riportato che stanno collaudando dei nuovi “meccanismi di influenza”, di fatto sferrando attacchi DDoS verso il sito che acquisisce le tasse federali degli Stati Uniti rendendolo indisponibile.

Dal canale Telegram di Killnet si legge quanto segue:
Sistema di pagamento delle tasse federali degli Stati Uniti - ⚡️PAYUSATAX
Sono d'accordo, è troppo rumoroso. Ebbene, dove e su cosa possiamo testare i nostri nuovi meccanismi di influenza? 🤷♂
🥱Di conseguenza, negli USA e sui portafogli del loro governo. Dopotutto, sono ragazzi ricchi, assegnano un miliardo di dollari a settimana a tutti i tipi di presidenti clown dell'Ucraina.
🔹Ultimo reportage USA "Washington" 15:26.
https://check-host.net/check-report/ac5431ck8f0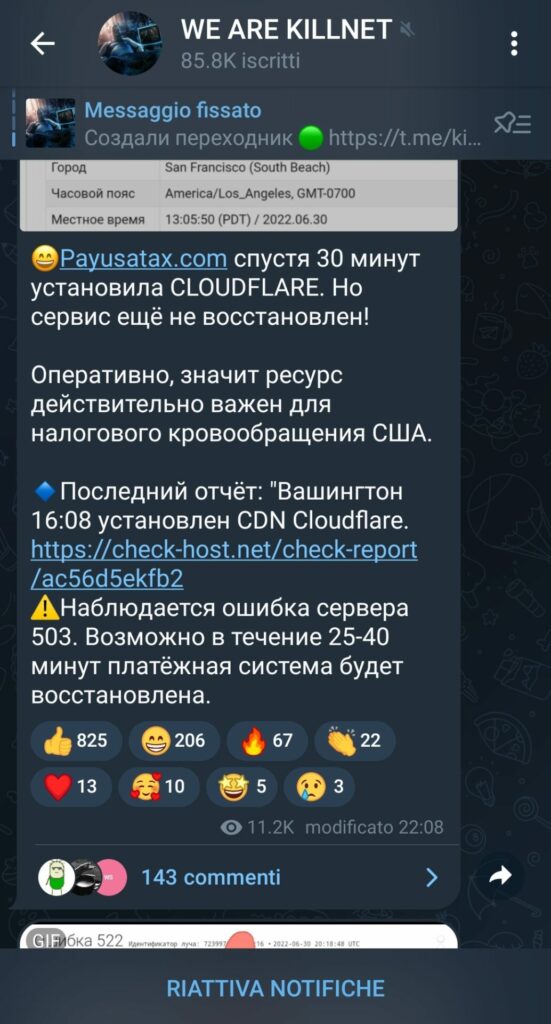
Andando in effetti a verificare, il sito risulta completamente offline e questo vuol dire per gli USA, che oltre al disservizio, c’è anche l’impossibilità di acquisire i pagamenti dei tributi.
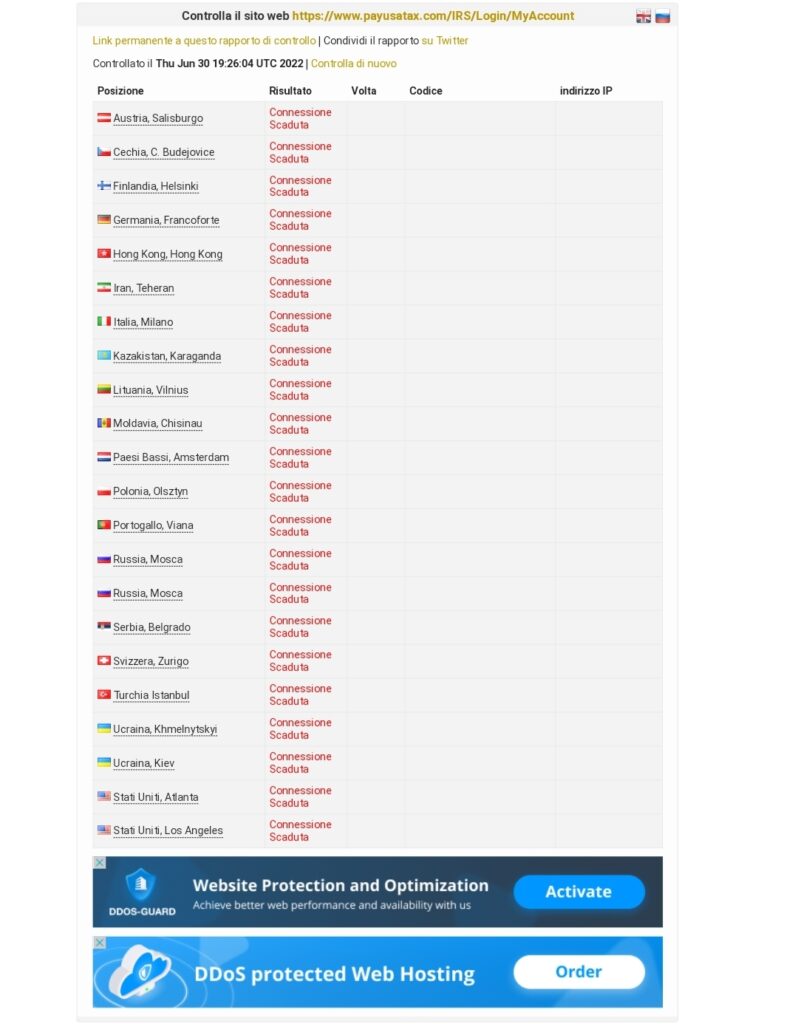
L’ultimo messaggio di killnet riporta che il sito americano risulta offline da 5 ore
Il sistema di pagamento delle tasse federali degli Stati Uniti - Payusatax.com è inattivo da esattamente 5 ore. Questo completa il test del nostro nuovo metodo. Lasciamo DDOS payusatax.com sul ciclo "Richiesta infinita".

🔹Primo rapporto:
https://check-host.net/check-report/ac5431ck8f0
🔹 Ultimo rapporto:
https://check-host.net/check-report/ac62a54k516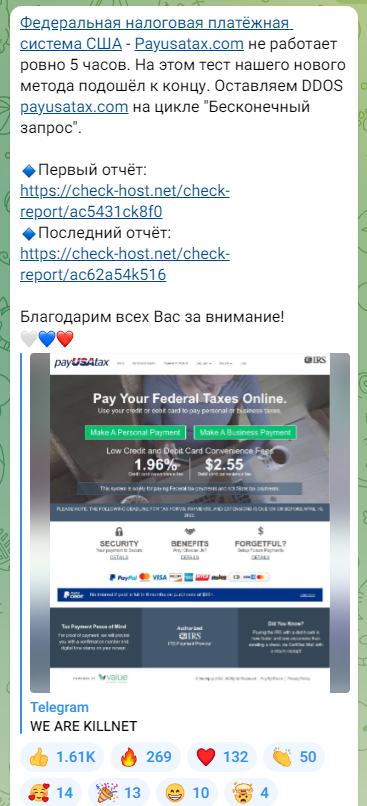
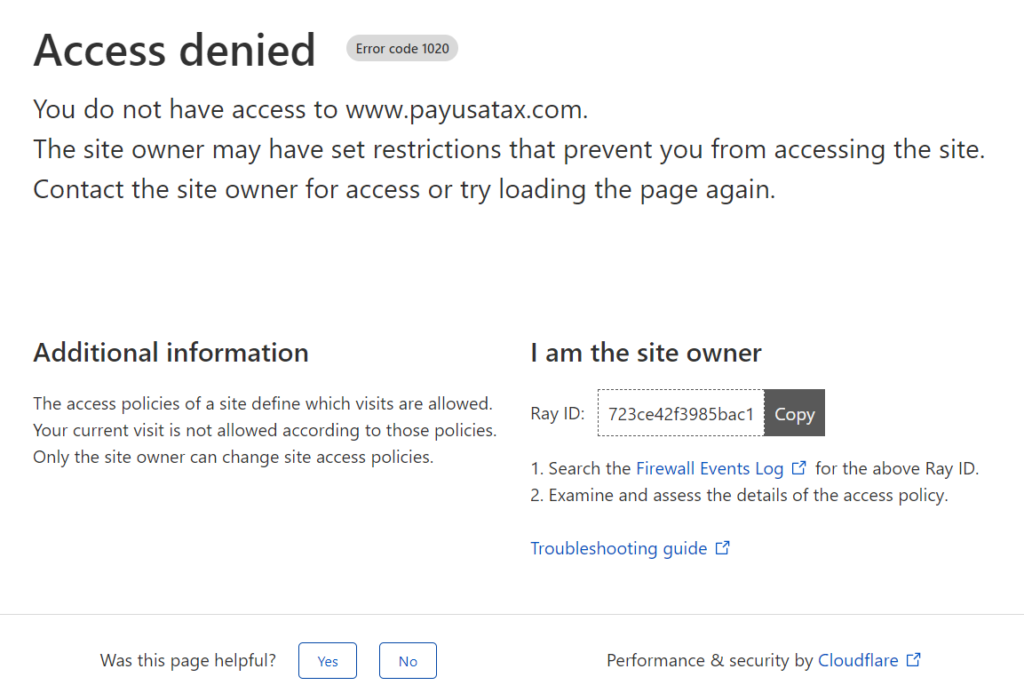
Al momento, mentre scriviamo il 01/07/2022 alle ore 07:55 il sito risponde nel seguente modo:


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]