


Continuano i messaggi di minaccia sul profilo Telegram di Killnet che riportano al post che avevamo pubblicato ieri, ovvero che accadrà qualcosa il 30 di maggio alle ore 05:00 in Italia.
Questa volta il collettivo di hacker, che sta prendendo nuovamente di mira le infrastrutture italiane, si domanda se il governo supporta le loro attività e lo afferma con il seguente messaggio.

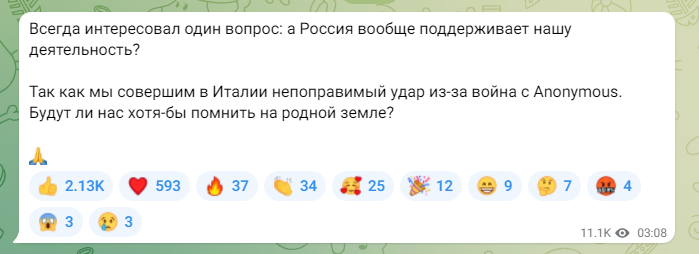
"Sono sempre stato interessato a una domanda: la Russia generalmente supporta le nostre attività?

Dal momento che faremo un colpo irreparabile in Italia a causa della guerra con Anonymous. Saremo almeno ricordati nella nostra terra natale?"
Nessuno sa se ci siano legami tra il governo russo e Killnet, ma sicuramente per la Federazione Russa, ha poca importanza cercare di indebolire le azioni mosse da Killnet relativamente all’Italia.
Killnet nel messaggio ha ricevuto migliaia di like, sinonimo che l’argomento all’interno del gruppo è molto sentito, visto che si tratta di un gruppo di hacktivisti che prendono parte a queste attività a supporto della loro patria.
Sicuramente rimane da capire cosa effettivamente accadrà il 30 di maggio alle 05:00 in Italia.
Emanuele De Lucia, di Red Hot Cyber ha riportato quanto segue:
“Credo che la Russia, anche se non ufficialmente, possa trarre diversi vantaggi dal fenomeno KillNet. La potenzialita’, per esempio, di far ricadere operazioni aventi altre finalita’ sotto il cappello dell’attivismo permette di generare un forte e costante “rumore di fondo” nel campo cyber. L’Italia e’ uno dei Paesi che mediaticamente risalta di piu’ le loro operazioni e per questo tali ipotesi potrebbero trovare terreno piu’ fertile”.
Anche Roberto Villani, esperto di Intelligence ha detto:
“E’ molto alta la probabilità che ci sarà un attacco il prossimo 2 giugno – l’Italia che fornisce armi all’ucraina e schiera le sue forze armate per la parata sarà una ghiotta occasione per fare cyberdanni. Sopratutto nei settori militari”.
Probabilmente questa volta potrebbe non trattatsi di un semplice attacco DDoS, ma di altro e questo solo il tempo ce lo dirà con certezza.

Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]