


Poco fa Killnet ha pubblicato un post sia su Twitter che su Telegram, dove ha riportato un messaggio, dove la cosa più preoccupante è la frase finale.
Si parla sia di DDoS che di ransomware.

Questo è uno stabilimento chimico a Scanzorosat, Italia.

😐Puoi iniziare a considerarci persone cattive (cazzo), ma la nostra vittoria sarà raggiunta ad ogni costo!
Tutte le raffinerie dei paesi dei nostri nemici saranno soggette a - beh, capisci perché. I giochi sono finiti.

Ciao ransomware e #ddos 🤤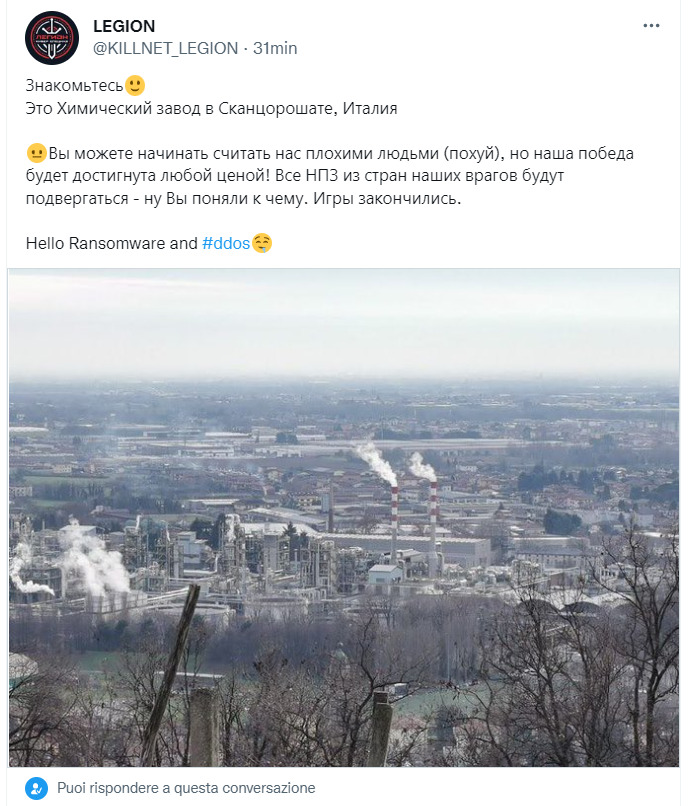
Infatti alle 20:53 di ieri, un post su telegram ha riportato che la gang invitava i criminali informatici di REvil (banda ransomware oramai defunta, dove le sue persone sono all’interno di altre gang di oggi) e Conti (altra gang che ha cessato le sue attività recentemente come entità unica, mantenendo invece il controllo di altre gang) a condurre “un indimenticabile safari” verso una serie di stati.
Tra questi, oltre gli Stati Uniti e la Polonia, c’era anche l’Italia al secondo posto.
Invitiamo i colleghi di Conti e REvil a un indimenticabile safari congiunto negli Stati Uniti, in Italia e in Polonia! 😈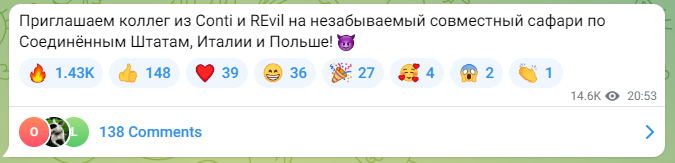
Ora occorre appurare se tutto questo sia solo propaganda, oppure esiste un legame tra Killnet e qualche cybergang RaaS della Federazione Russa, che sfruttando anche la notorietà di Killnet nell’ultimo periodo, potrebbe farsi qualche pubblicità a riguardo.
Oltre alle gang d’èlite, ricordiamo sempre che ci sono sempre le gang minori che potrebbero accogliere questo “appello” e iniziare a fare danni importanti nel mondo per ottenere nuovi e “performanti affiliati” e una buona reputazione da parte della stampa e della community di cybersecurity.


Sono aperte le iscrizioni al corso in Live Class “AGENTIC AI CYBER OPERATIONS (AACO)”. La cybersecurity sta entrando nell'era degli AI Agent: sistemi capaci di ragionare, utilizzare strumenti, orchestrare attività e portare avanti operazioni complesse. Ma come funzionano davvero dal punto di vista tecnico? Con AACO, Red Hot Cyber porta i professionisti della cybersecurity a toccare con mano gli strumenti agentici, attraverso una Live Class in italiano con 15 ore di formazione, laboratori pratici e scenari reali. Agentic AI, Tool Calling, MCP, orchestrazione di agenti, OSINT, Threat Intelligence, vulnerability assessment e automazione delle operazioni di cybersecurity. Non un corso per imparare a usare un chatbot, ma un percorso per capire, costruire e governare sistemi agentici applicati alla sicurezza informatica.
Partenza: Sabato 7 novembre
Programma completo e iscrizioni: https://www.redhotcyber.com/linksSk2L/academy-agentic-ai
Per info: 379 163 8765 [email protected]