


Le backdoor come sappiamo sono ovunque e qualora presenti possono essere utilizzate sia da chi le ha richieste ma anche a vantaggio di chi le ha scoperte e questo potrebbe essere un caso emblematico su questo argomento.
Durante i Giochi Asiatici Invernali del 2025 a Harbin, in Cina, si è verificato un grave incidente di cybersicurezza: le autorità cinesi hanno accusato la National Security Agency (NSA) degli Stati Uniti di aver orchestrato una serie di attacchi informatici mirati contro i sistemi informativi dell’evento e le infrastrutture critiche della provincia di Heilongjiang.

Secondo quanto riportato da MyDrivers, l’NSA avrebbe utilizzato tecniche avanzate per infiltrarsi nei sistemi basati su Windows, inviando pacchetti di dati criptati per attivare presunte backdoor preinstallate nei sistemi operativi Microsoft .
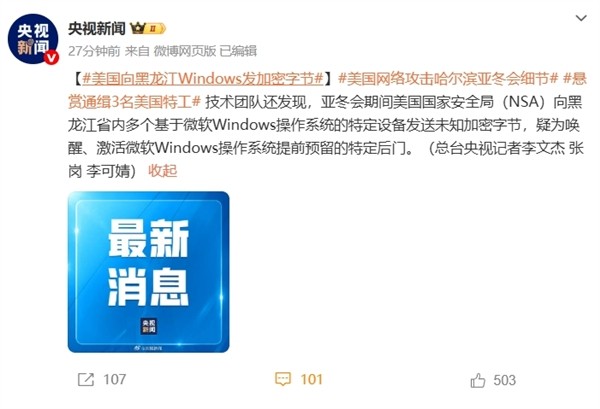
Le indagini, condotte dal Centro Nazionale per la Risposta alle Emergenze di Virus Informatici e da esperti di sicurezza informatica, hanno rivelato che gli attacchi si sono concentrati su applicazioni specifiche, infrastrutture critiche e settori sensibili. Le tecniche impiegate includevano l’uso di vulnerabilità sconosciute, attacchi di forza bruta e scansioni mirate per individuare file sensibili. In totale, si sono registrati oltre 270.000 tentativi di intrusione, colpendo sistemi cruciali come quelli per la gestione delle informazioni dell’evento, la logistica e la comunicazione .
Un aspetto particolarmente preoccupante è stato l’invio di dati criptati a dispositivi Windows nella regione, presumibilmente per attivare backdoor integrate nel sistema operativo. Questa scoperta solleva interrogativi sulla sicurezza dei sistemi informatici e sulla possibilità che esistano vulnerabilità intenzionalmente lasciate aperte nei software commerciali.
Le autorità cinesi hanno identificato tre agenti della NSA e due istituzioni accademiche statunitensi come responsabili degli attacchi, emettendo mandati di cattura internazionali. Questo episodio ha intensificato le tensioni tra Cina e Stati Uniti nel campo della cybersicurezza, evidenziando la crescente importanza della protezione delle infrastrutture digitali in eventi di rilevanza internazionale.
La comunità internazionale è ora chiamata a riflettere sulla necessità di stabilire norme e accordi per prevenire simili attacchi in futuro. La cooperazione tra nazioni e la trasparenza nello sviluppo e nella gestione dei sistemi informatici diventano fondamentali per garantire la sicurezza e la fiducia nel cyberspazio.
In conclusione, l’incidente di Harbin rappresenta un campanello d’allarme sulla vulnerabilità delle infrastrutture digitali e sull’urgenza di affrontare le minacce cibernetiche con strategie coordinate e proattive a livello globale.


Sono ufficialmente aperte le adesioni al Program Sponsor della Red Hot Cyber Conference 2027, la sesta edizione dell’evento annuale gratuito promosso dalla community di Red Hot Cyber per diffondere cultura, competenze e consapevolezza sui temi della cybersecurity, dell’innovazione e delle tecnologie digitali. La Conference si terrà a Roma, martedì 18 e mercoledì 19 maggio 2027, presso l’Auditorium del Seraphicum, nel cuore del quartiere EUR, con una giornata dedicata ai workshop pratici e alle attività tecniche e una seconda giornata interamente dedicata alla conferenza.
Anche per il 2027, le aziende potranno scegliere di sostenere concretamente il progetto attraverso il Program Sponsor, partecipando alla crescita di un appuntamento che mette in relazione professionisti, aziende, istituzioni, studenti, ricercatori e appassionati di tecnologia. Il programma prevede la possibilità di aderire come Sponsor Sostenitore, una formula pensata per le aziende che desiderano essere tra le prime realtà a credere e contribuire alla realizzazione della nuova edizione, oppure attraverso i tre consueti livelli di sponsorizzazione Platinum, Gold e Silver. Ogni livello di sponsorizzazione acquistato, sarà accompagnato da un pacchetto Advertising, con l'opportunità di visibilità attraverso articoli, banner e contenuti all’interno del circuito editoriale di Red Hot Cyber.
Le aziende interessate a conoscere le formule disponibili, il Media Kit e tutte le opportunità previste dal Program Sponsor 2027 possono richiedere informazioni scrivendo a [email protected].